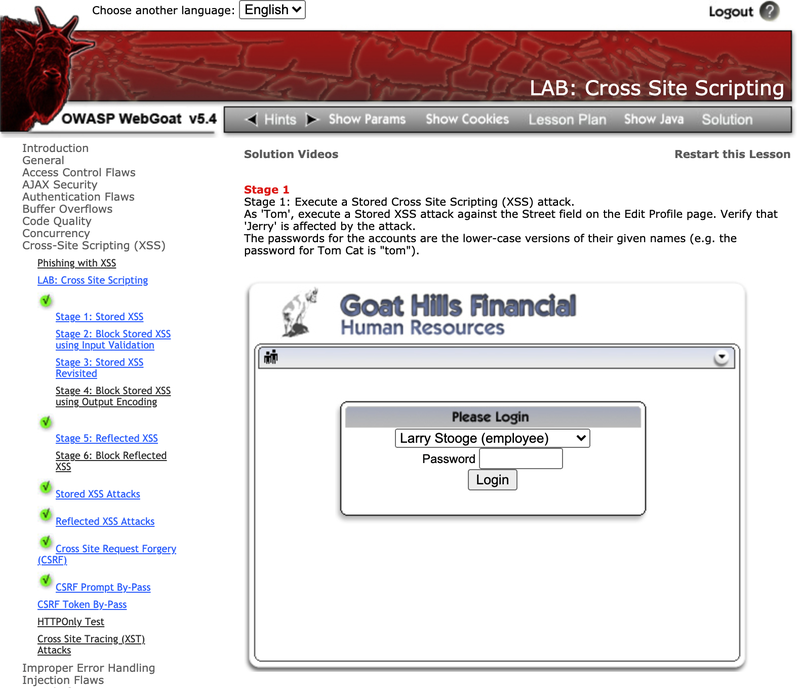
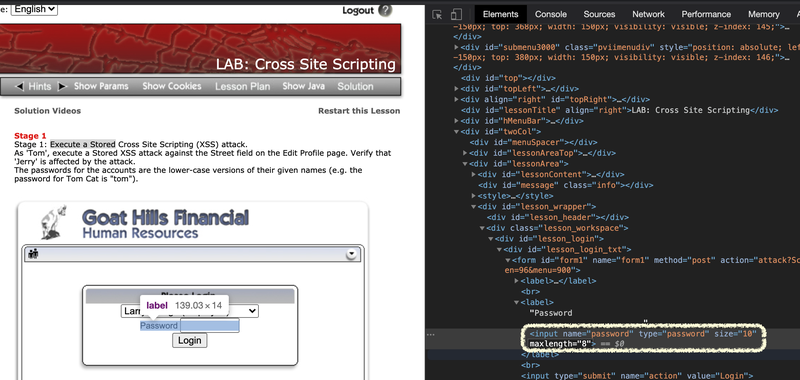
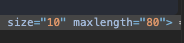
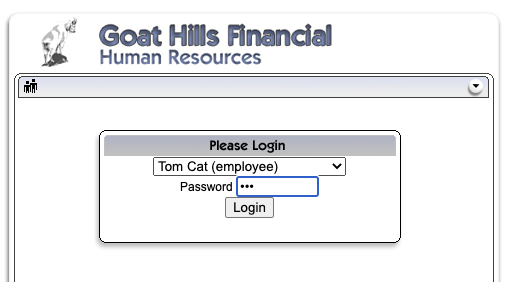
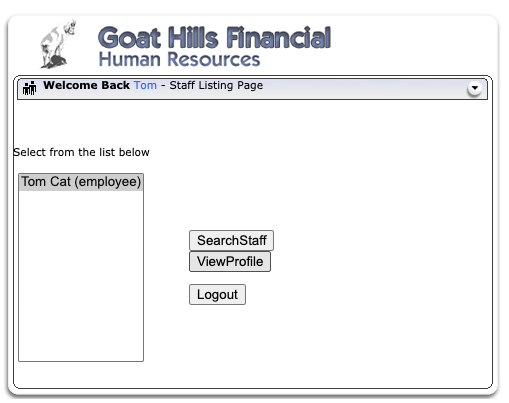
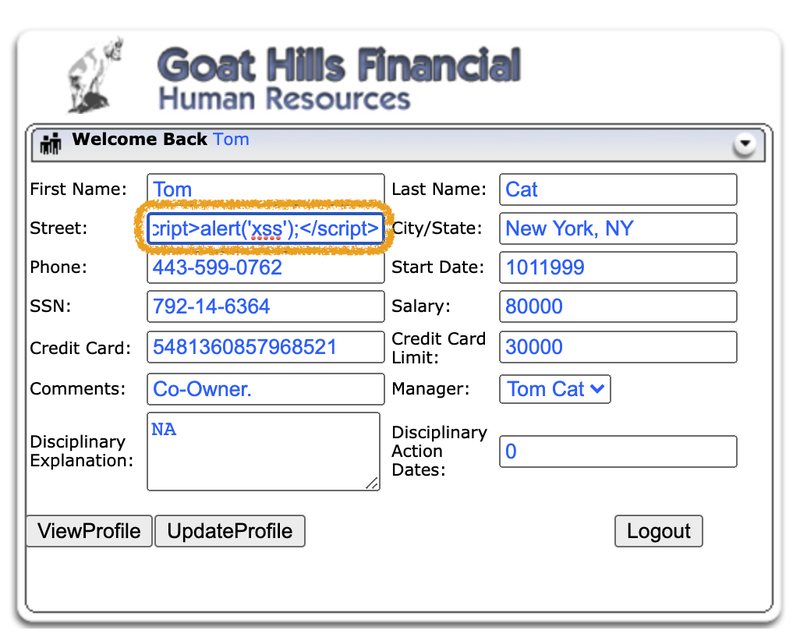
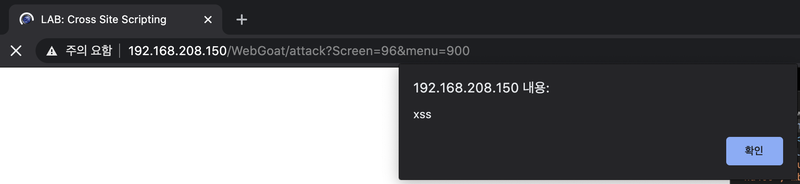
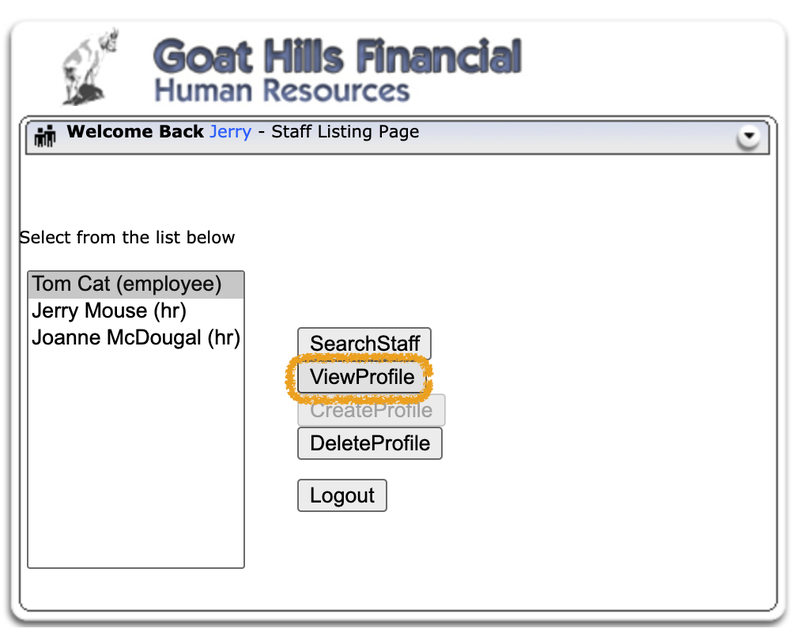
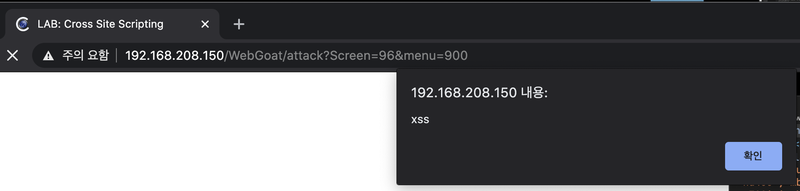
Security 2021.07.19 원본 글 보기 [보안] WebGoat로 XSS 실습하기 Password 칸이 문자열 제한이 걸려있음 -> 인증 우회를 위한 문자열 작성이 불가능.따라서 문제에서 필요시, 개발자 모드(F12)에서 수정하여 더 작성할 수 있도록 제한을 풀어줄 것.Stage 1: Execute a Stored Cross Site Scripting (XSS) attack. 8이라고 되어있는데저 부분을 대충 80이나 100 으로 변경. (하고 페이지 새로고침 하는것 아님.) 문제:Tom cat으로 로그인하여 프로필 내용에 스크립트를 삽입한다. jerry가 tom의 프로필을 볼 때 스크립트가 동작하는 것을 확인하면 된다. tom cat의 패스워드는 tom으로 로그인하고,login->viewprofile 에서 <script>alert('xss');</script>를 삽입 후 update한다. 로그아웃 한 후 jerry로 로그인하여 tom의 프로필을 보면 저장되어있던 스크립트가 실행된다.