네트워크 패킷을 이용한 해킹
# 환경 준비
- 타깃 : CentOS(nat, 네트워크 설정) / 본체 컴퓨터
- 해커 : Kali(nat)
* id, pw : kali
# 포트 스캔을 이용한 정보수집
타깃이 서비스 중인 서비스를 파악하기 위해서 수행 (ex:80번은 웹, 53번은 DNS, 23번은 텔넷, 22번은 ssh 등)
타깃이 특정 서비스를 실행중이라면 해당하는 서비스와 관련된 프로그램들의 취약점으로 공격 가능.
(1) TCP Open Scan
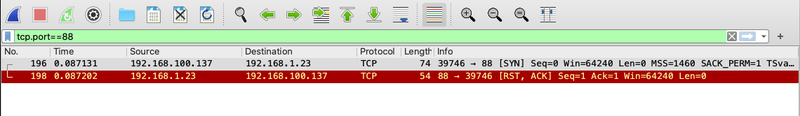
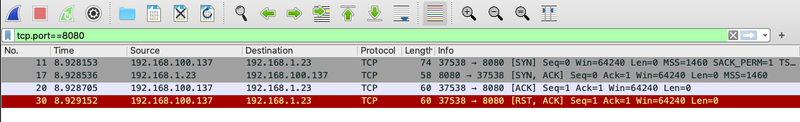
TCP 프로토콜의 3 Way-Handshake 과정에서 열려있는 포트에 TCP SYN 패킷을 보내면 SYN+ACK가 서버로부터 전달되고, 닫혀있는 포트에 SYN 패킷을 보내면 RST+ACK가 서버로부터 전달된다. 이를 이용해서 확인하고 싶은 서비스의 포트로 SYN를 보내서 포트의 상태를 확인할 수 있다.
Open Scan같은 경우 3 Way-Handshake 과정을 완전히 수행하기 때문에 타깃에게 해커의 정보가 남게된다.
nmap -sT -p 1-100 [타깃IP]

nmap -sT -p 1-10000 [내 본체 컴퓨터 IP]
: 88번 포트(사용중 x)

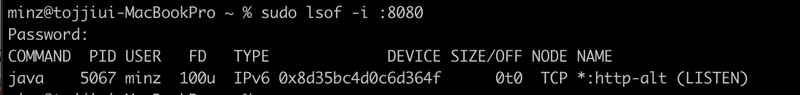
: 8080번 포트(사용중 o)
(2) TCP Half Scan
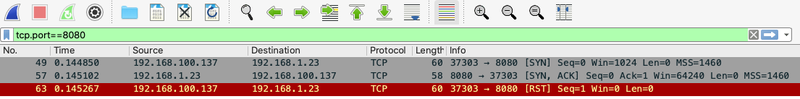
Half Scan의 경우 3 Way-Handshake 과정을 완전히 수행하기않기 때문에
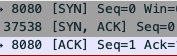
이렇게 다 보이지 않게..
타깃에게 해커의 정보가 남지 않게 된다.
nmap -sS -p 1-100 [타깃IP]

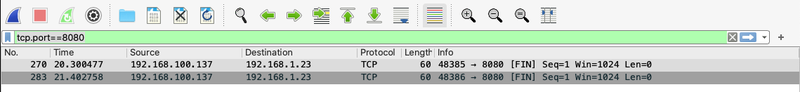
(3) FIN Scan
열려있는 포트는 FIN 패킷을 받았을 때 아무 반응이 없고, 닫혀있는 포트는 RST+ACK로 응답한다.
nmap -sF -p 1-100 [타깃IP]