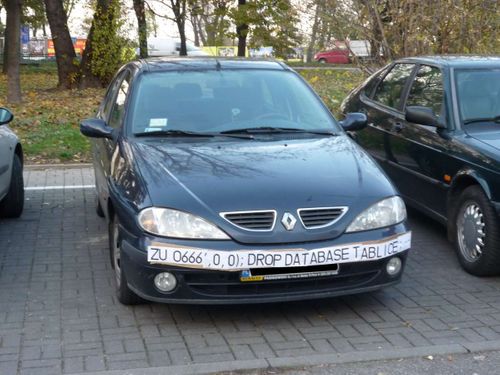
# SQL injection
Bypass SQL Injection
사용자가 웹을 이용하면서 입력할 수 있는 곳에서 DB와 연결이되는 부분에 정상정인 입력 값이 아닌 SQL구문을 삽입해서 DB의 내용을 조작하거나 알아내는 공격.
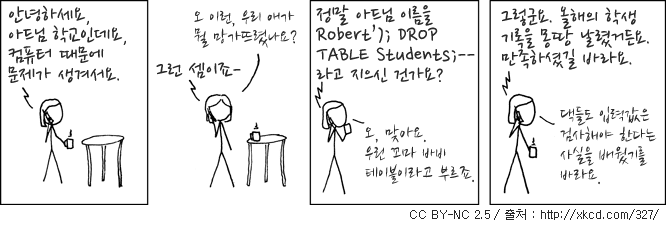
위의 만화에 대해 설명하자면, 저 학교에서 입력한 명령은 다음과 같을 것이다.
INSERT INTO students (이름) VALUES ('학생 이름');
여기서 "Robert'); DROP TABLE students;--"학생을 "학생 이름" 자리에 넣을 경우 다음과 같은 명령문이 된다.
INSERT INTO students (이름) VALUES ('Robert');
DROP TABLE students;
--');
첫 번째 줄에서는 Robert라는 학생이 입력.
INSERT INTO
그리고 두 번째 줄에서 학생들의 데이터가 있는 테이블을 제거한다.
DROP TABLE students
그리고 세 번째에서는 뒤에 오는 내용을 모두 주석 처리한다.
--는 MS SQL 주석.
결과적으로 ‘모든 학생 기록을 삭제한다.’라는 뜻의 명령문이 완성되는 상황.
🧨 공격 방법
로그인 폼에 아이디와 비밀번호를 입력하면 입력한 값이 서버로 넘어가고, 데이터베이스를 조회하여 정보가 있다면 로그인에 성공하게 된다. 이때 데이터베이스에 값을 조회하기 위해 사용되는 언어를 SQL이라고 하며, SQL문이 다음과 같이 작성되었다고 가정하자.
SELECT user FROM user_table WHERE id='입력한 아이디' AND password='입력한 비밀번호';
* 여기서는 패스워드를 평문으로 비교하는데 사실 이는 예제를 간단히 하기 위한 것이고, 테스트가 아닌 일반 사이트에서 이렇게 하면 개인정보보호법 29조 위반이다. 패스워드는 반드시 PBKDF2 이상의 보안성을 가지는 해시 함수로 해싱해야 한다. (대부분 SHA를 쓴다.)
일반적인 유저라면 이렇게 로그인할 것이다.
SELECT user FROM user_table WHERE id='아이디' AND password='비번';
그리고 SQL injection을 시도하려는 공격자는 다음과 같이 입력한다.
'1' or 1=1##
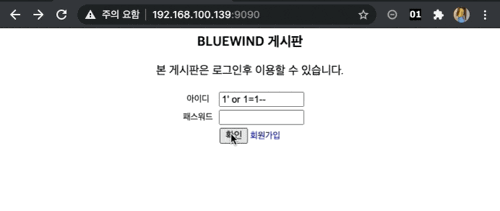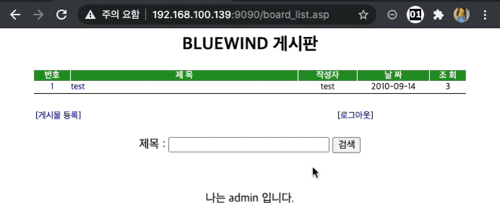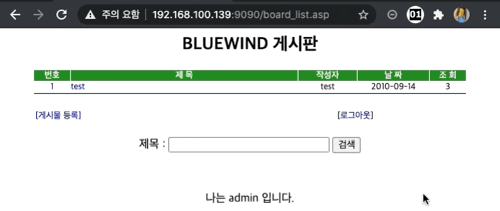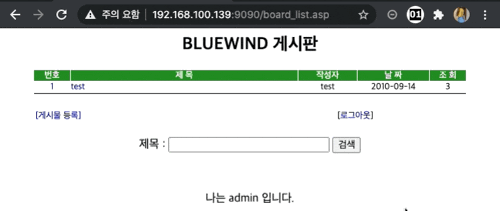
로그인뿐만 아니라,
JOIN이나 UNION 같은 구문을 통해 공격자가 원하는 코드를 실행할 수도 있다.