스프링부트 환경에서 BCryptPasswordEncoder를 이용한 회원가입 암호화 구현
시큐리티의 구조
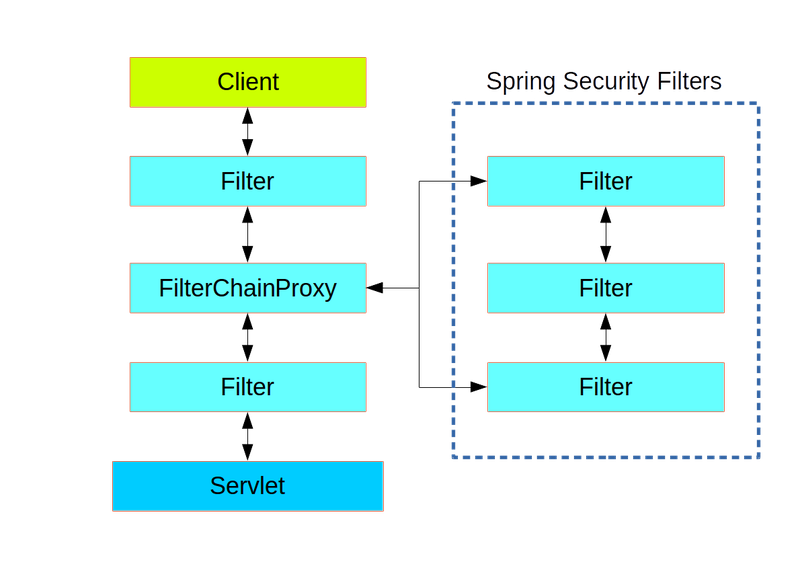
웹에서 스프링 시큐리티는 기본적으로 아래와 같이 필터 기반으로 동작한다.
많은 필터들이 존재하며, DispatcherServlet 을 호출하기 전에 거치게 된다.
자세한 동작 구조는.. Spring Security 스프링시큐리티 동작 구조 링크에 잘 설명되어 있다.
프로젝트에 Spring Security 적용하기
(Gradle)
implementation 'org.springframework.boot:spring-boot-starter-security'
dependencies를 추가한 다음에 적절한 패키지를 생성하고, WebSecurityConfig 클래스를 추가한다.
패키지는 스프링 프로젝트의 패키지 하부에 있어야 한다.
@Configuration
@EnableWebSecurity
@EnableGlobalMethodSecurity(prePostEnabled = true)
public class WebSecurityConfig extends WebSecurityConfigurerAdapter {
}
위와같이 설정해주면, 이제 사이트 전체가 잠겨서 비밀번호를 쳐야 접근할 수 있게 된다. 원활한 프로젝트 진행을 위해 일단 페이지의 인증을 몇가지 해제한다.
@Override
    protected void configure(HttpSecurity httpSecurity) throws Exception {
        httpSecurity.cors().configurationSource(request -> new CorsConfiguration().applyPermitDefaultValues());
// CSRF 해제
        httpSecurity.csrf().disable()
.authorizeRequests().antMatchers("/member/*").permitAll()
.antMatchers("/product/**").permitAll().
}
자원에 대한 접근을 풀고, 밑에서는 세부적인 설정을 따로 넣어준다. 일단은 원활한 진행을 위해 product/아래 경로에 대해 permitAll을 줬다.
회원가입 로직
MemberDao.java
public class MemberDao {
private JdbcTemplate jdbcTemplate;

    @Autowired
    public void setDataSource(DataSource dataSource) {
this.jdbcTemplate = new JdbcTemplate(dataSource);
}
public PostMemberRes createMember(PostMemberReq postMemberReq) {
        String createMemberQuery = "insert into Member (email, password, nickname) VALUES (?, ?, ?)";
        Object[] createMemberParams = new Object[]{postMemberReq.getEmail(), postMemberReq.getPassword(), postMemberReq.getNickname(),
};
this.jdbcTemplate.update(createMemberQuery, createMemberParams);
        String getLastInsertIdxQuery = "select last_insert_id()";
        int lastInsertIdx = this.jdbcTemplate.queryForObject(getLastInsertIdxQuery, int.class);
return new PostMemberRes(lastInsertIdx, 1);
}
}
email, password, nickname을 디비에 저장하는 createMember 메소드 구현.
MemberService.java
@Service
public class MemberService {
    @Autowired
    MemberDao memberDao;
public PostMemberRes createMember(PostMemberReq postMemberReq) {
return memberDao.createMember(postMemberReq);
}
}
서비스에서 createMember 메소드 호출.
MemberController.java
@RestController
@RequestMapping("/member")
public class MemberController {

    @ResponseBody
    @PostMapping("/signup")
public BaseResponse<PostMemberRes> createMember(@RequestBody PostMemberReq postMemberReq) {
try {
            BCryptPasswordEncoder passwordEncoder = new BCryptPasswordEncoder();
            postMemberReq.setPassword(passwordEncoder.encode(postMemberReq.getPassword()));

            PostMemberRes postMemberRes = memberService.createMember(postMemberReq);
return new BaseResponse<>(postMemberRes);
} catch (Exception exception) {
            System.out.println(exception);
return new BaseResponse<>(BaseResponseStatus.FAIL);
}
}
}
스프링 시큐리티에서 지원해주는 BCryptPasswordEncoder를 이용해 회원 비밀번호를 암호화하고, setPassword로 postMemberReq.getPassword에 저장.
memberService의 createMember 메소드에 postMemberReq 전달하고 이를 저장한 postMemberRes를 반환.
프론트는 리액트로 구현했다. 비밀번호 입력 후 가입 버튼을 누르면 정상적으로 회원가입이 된다.
 const [email, setEmail] = useState("");
const [password, setPassword] = useState("");
const [nickname, setNickname] = useState("");
let body = {
email: email,
password: password,
nickname: nickname
  };
const onSubmit = async () => {
try {
const response = await axios.post(
"http://localhost:8080/member/signup",
        body,
{
headers: { "Content-Type": "application/json" },
}
);
} catch (e) {
      console.log(e);
}
};
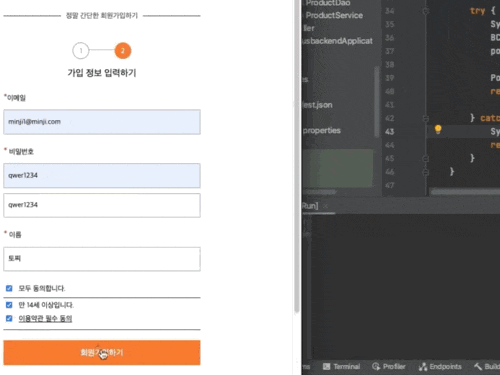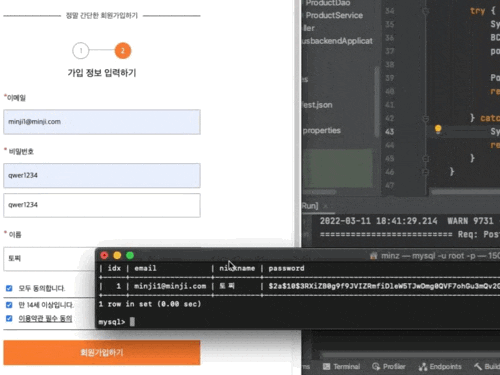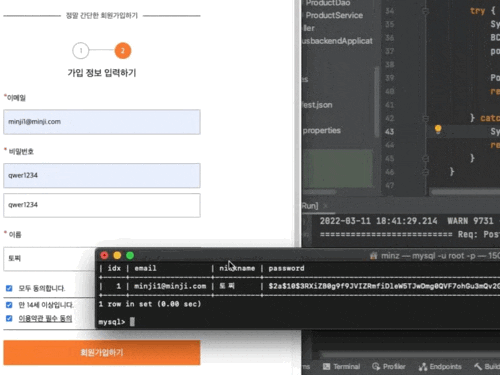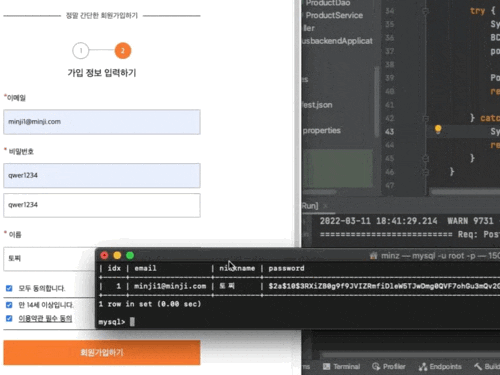
정상적으로 구현했다면, 위와같이 암호화된 비밀번호가 저장된것을 확인할 수 있다.