Spring Boot 🍃
Spring Security 란?
Spring Security는 Spring기반의 어플리케이션의 보안(인증과 권한)을 담당하는 스프링 하위 프레임워크이다.
Spring Security는 Filter기반으로 동작한다.
Filter는 Dispatcher Servlet으로 가기전에 적용되므로 가장 먼저 URL의 요청을 받지만, Interceptor는 Dispatcher와 Controller사이에 위치한다.
사용이유?
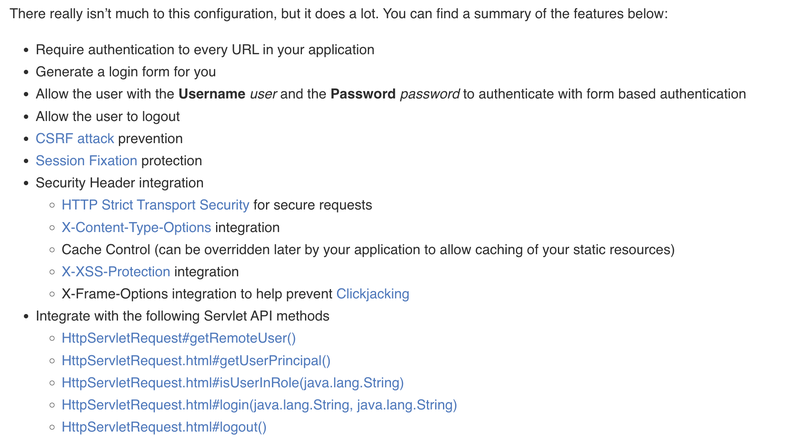
https://docs.spring.io/spring-security/site/docs/
스프링 시큐리티 가이드에서는 8가지 이유에 대해 스프링 시큐리티의 특징을 적어놓았다.
1. 모든 URL에 대해서 인증을 요구한다.
2. 로그인 폼을 생성한다.
3. 기초적인 폼에 대해서 사용자 이름과 비밀번호를 요구한다.
4. 사용자에 대한 로그아웃 기능도 있다.
5. CSRF(Cross Site Request Forgery) 공격을 방어한다.
* CSRF 공격이란, 사용자가 자신의 의지와는 무관하게 공격자가 의도한 행위(수정, 삭제, 등록 등)를 특정 웹사이트에 요청하게 하는 공격을 말한다.
6. Session Fixsation을 방어한다. (공격자가 자신의 세션 id를 다른 사용자에게 줌으로써 공격하는 방법.)
7. 요청 헤드 보안
- (1) HSTS 강화 (강제적으로 HTTPS로 접속하도록 만드는 기술)
- (2) X-Content-TypeOptions
- (3) 캐시 컨트롤(정적 리소스 캐싱)
- (4) X-XSS-Protection XSS 보안
-(1) 스크립트 공격 보안
- (5) 클릭재킹을 보안하기 위한 X-Frame-Options (웹 사용자가 자신이 클릭하고 있다고 인지하는 것과 다른 어떤 것을 클릭하게 속이는 악의적인 기법으로써, 잠재적으로 공격자는 비밀 정보를 유출시키거나 그들의 컴퓨터에 대한 제어를 획득할 수 있게 된다)
8. Servlet API 제공
Spring Security 적용
Spring Security를 적용해보자.
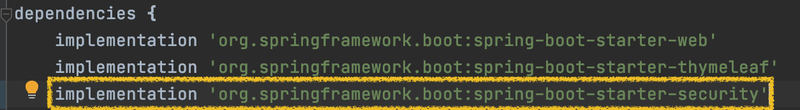
1) dependency 추가
build.gradle 파일에 아래 한 줄을 추가한다.
implementation 'org.springframework.boot:spring-boot-starter-security'
[예시]
2) Controller 작성
import org.springframework.stereotype.Controller;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RequestMapping;

@Controller
@RequestMapping("/test")
public class TestController {

    @GetMapping("/test")
public String test() {
return "/test/test.html";
}
}
프로젝트 실행 후,
localhost:8080/test/test 로 접근해보자.

그러면 다음과 같은 페이지가 보여진다.
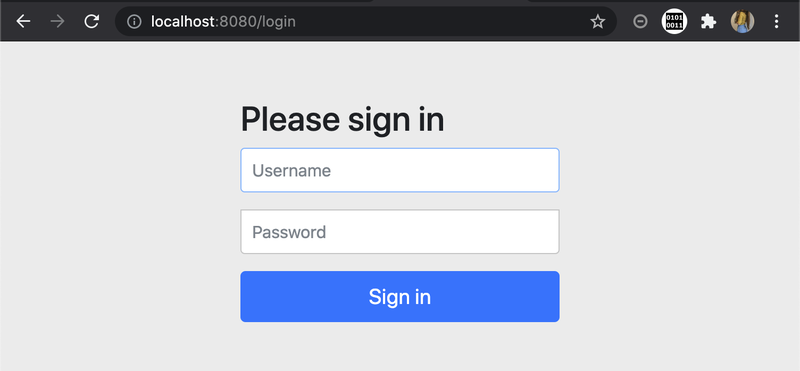
이런 페이지 만든 적 없는데..! 뭘까?
이 페이지가 뜨는 이유는
모든 페이지에 Spring security 가 적용되었기 때문에,
인증되지 않은 사용자가 접근하면 http://localhost:8080/login 로 리다이렉트 되는 것이다.
SecurityConfig 설정
우리는 /test/test, 즉 /test/test.html 파일을 보려고 접근했는데
스프링 시큐리티가 모두 적용되어버려서,
모든 페이지에서 인증을 받아야 접근이 가능한 상태다.
이제 아무나 볼 수 있는 전체공개 같은 페이지나 특정인만 볼 수 있는 회원 공개 페이지 등 원하는 페이지에만 스프링 시큐리티를 적용해보자!
우선,
WebSecurityConfigurerAdapter를 상속받는 SecurityConfig 클래스를 정의하자.
protected void configure(HttpSecurity http)를 오버라이딩하여, 권한 설정을 커스텀하게 줄 수 있다.
import org.springframework.context.annotation.Configuration;
import org.springframework.security.config.annotation.web.builders.HttpSecurity;
import org.springframework.security.config.annotation.web.configuration.WebSecurityConfigurerAdapter;


@Configuration
public class SecurityConfig extends WebSecurityConfigurerAdapter {


    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http.authorizeRequests()
/주석/
                        특정 URL 접속 시,
.antMatchers("/*").permitAll()
*에 대한 접속 요청은 모두 허용.
.antMatchers("/sample/admin").hasRole("ADMIN")
/sample/admin에 대한 접속 요청은 ADMIN 역할을 가진 사용자만 접근 가능.
.antMatchers("/sample/member").authenticated();
/sample/member에 대한 접속 요청은
                              인증을 받은 사용자만 접근 가능.
//      http.formLogin();
/ 스프링시큐리티 기본 컨트롤러 뷰 사용./

        http.formLogin().loginPage("/user/login");
/ 로그인 페이지 커스터마이징/

        http.csrf().disable();
/ csrf 공격 방어 해제./

        http.logout() /기본 로그아웃.
.logoutUrl("/member/logout")
/로그아웃 페이지(호출 url) 커스텀./
.logoutSuccessUrl("/");
/로그아웃 시 리다이렉트 url./
}
}
그럼 이제,
아까는 로그인 페이지로 리다이렉트 되었던 /test/test URL을 호출해보자.
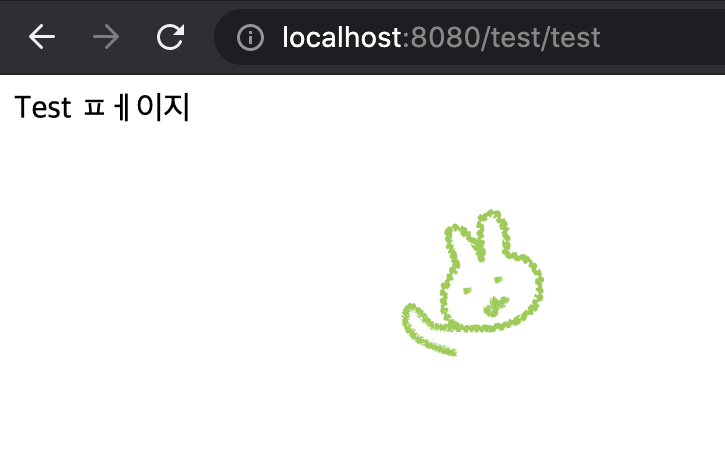
이제는 잘 보인다!
여기서는
http.authorizeRequests().antMatchers("/*").permitAll()
즉, *에 대한 접속 요청은 모두 허용이 적용되어 있기 때문에
아까는 로그인 페이지로 인증을 거쳐야 했지만, 지금은 페이지 내용이 그냥 잘 보이는 것이다.
이번에는 모두 허용이 아닌
특정 사용자만 접근할 수 있는 페이지를 만들어보자.
우선 컨트롤러 먼저 아래와 같이 작성한다.
@Controller
@RequestMapping("/sample")
public class SampleController {

    @GetMapping("/admin")
public void admin() {
}

    @GetMapping("/member")
public void member() {
}
}
그리고 sample 폴더 아래에 각각의 view 페이지를 만들어준다.
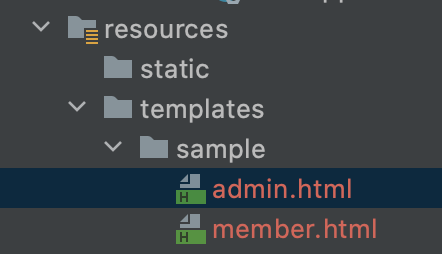
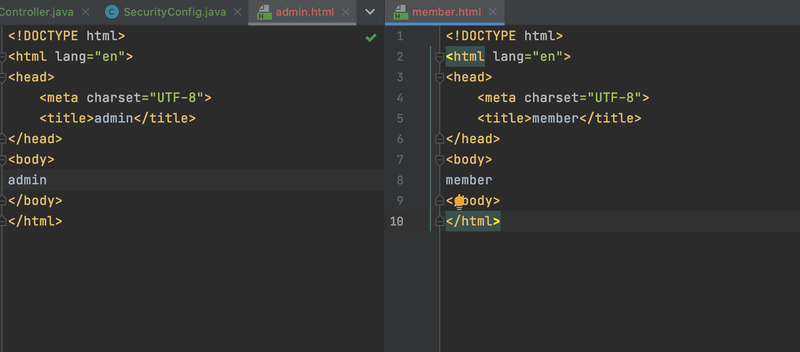
간단한 html로, 페이지를 구분할 수 있게 작성했다.
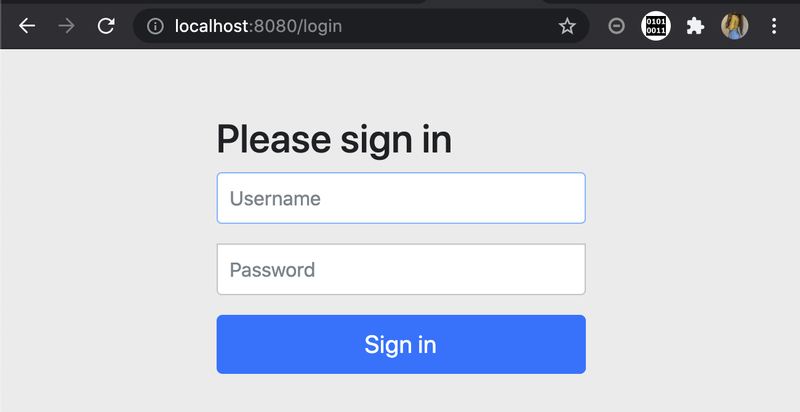
http.authorizeRequests().antMatchers("/sample/member").authenticated();
/sample/member에 대한 접속 요청은 인증을 받은 사용자만 접근 가능하게 설정했기 때문에 위와같이 로그인 페이지로 리다이렉트된다. 그럼 실제로 로그인을 해보자.
Username에는 user,
Password는 프로젝트 실행 시 아래와 같이 콘솔창에 출력된다.
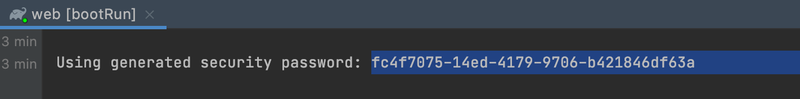
이를 이용해 로그인을 해보자.
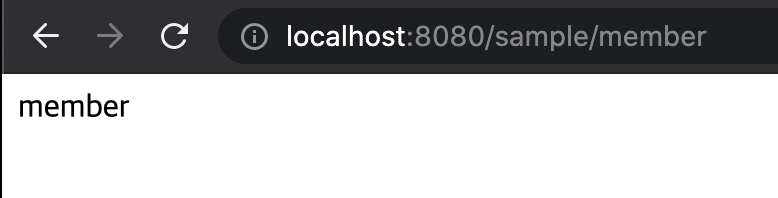
로그인을 했더니 만들었던 html 페이지가 정상적으로 떴다.
Admin 페이지에도 접속해보자.
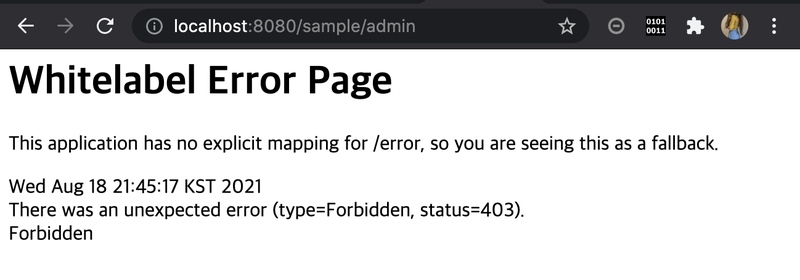
로그인을 했는데, admin 페이지는 403 Forbidden으로 보이지 않는다.
이 페이지에 접근하려면 ADMIN 이라는 역할이 필요한데,
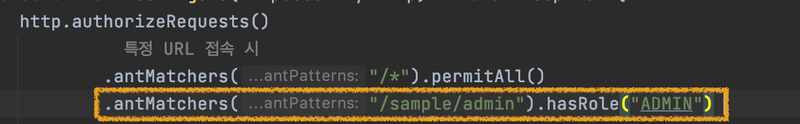
일반 사용자는 로그인 시 ADMIN 역할을 부여받지 않는다.
따라서, 로그인 시 ADMIN 역할을 부여받는 계정을 다음과 같이 생성해준다.
application.properties 파일에 아래와 같이 작성:
spring.security.user.name=admin
spring.security.user.password=123
spring.security.user.roles=ADMIN
그리고 다시 프로젝트를 실행해서,
생성한 계정으로 로그인하고 ADMIN 접근해보자.
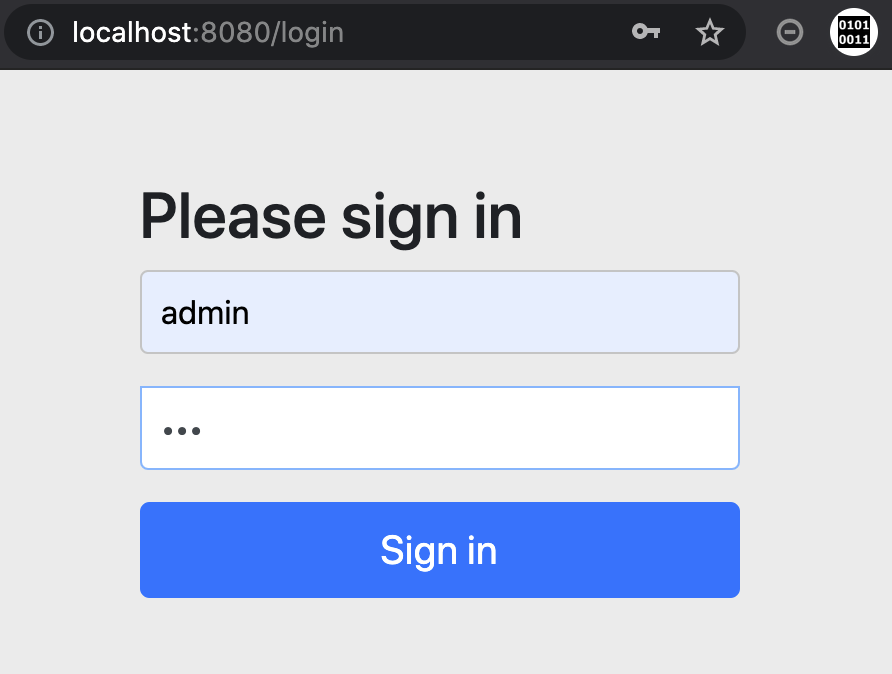
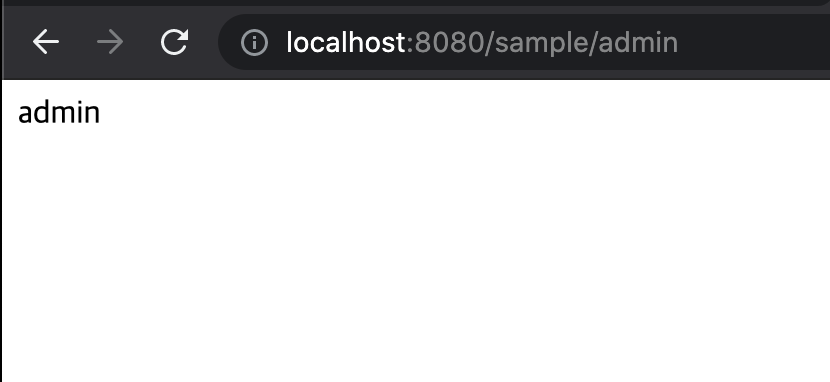
이번에는 admin 페이지가 잘 보인다.
permitAll, hasRole, authenticated.
이를 활용해 전체공개 게시글, 멤버공개글, 관리자만 열람가능한 페이지 등을 구현할 수 있다.
그럼 스프리 시큐리티의 기본개념과 간단한 사용예제에 대해 알았으니,
다음 글에서는 스프링시큐리티 동작 구조에 대해 알아보도록 한다.