0. Spring Security(스프링 시큐리티)란?
참고 : https://blog.naver.com/ghdalswl77/222474006420
스프링 시큐리티는 스프링 기반의 애플리케이션의 보안(인증과 권한,인가 등)을 담당하는 스프링 하위 프레임워크이다. 보안과 관련해서 체계적으로 많은 옵션을 제공해주기 때문에 개발자 입장에서는 일일이 보안관련 로직을 작성하지 않아도 된다.
|
1. 인증(Authentication) : 보호된 리소스에 접근한 대상에 대해 이 유저가 누구인지, 애플리케이션의 작업을 수행해도 되는 주체인지 확인하는 과정(ex. Form 기반 Login) 2. 인가(Authorize) : 해당 리소스에 대해 접근 가능한 권한을 가지고 있는지 확인하는 과정(After Authentication, 인증 이후) 3. 권한 : 어떠한 리소스에 대한 접근 제한, 모든 리소스는 접근 제어 권한이 걸려있다. 즉, 인가 과정에서 해당 리소스에 대한 제한된 최소한의 권한을 가졌는지 확인한다. |
본 포스팅은 스프링시큐리티의 전반적인 사용방법을 설명하는 포스팅은 아니다.
스프링시큐리티의 전반적인 사용방법은 이전 글에서 설명했으니,
여기서는 기본적인 동작구조와 별도의 인증을 도입할 때 필요한 커스텀인증필터를 작성하고 적용하는 방법에 대해 알아본다.
1. 스프링시큐리티의 동작 구조
스프링시큐리티는 각각의 역할에 맞는 작업을 처리하는 여러개의 필터들이 체인형태로 구성되어, 순서에 따라 순차적으로 수행된다. 그 중, UsernamePasswordAuthenticationFilter가 인증처리를 담당하고 있다.
Spring Security Flow Communication Diagram
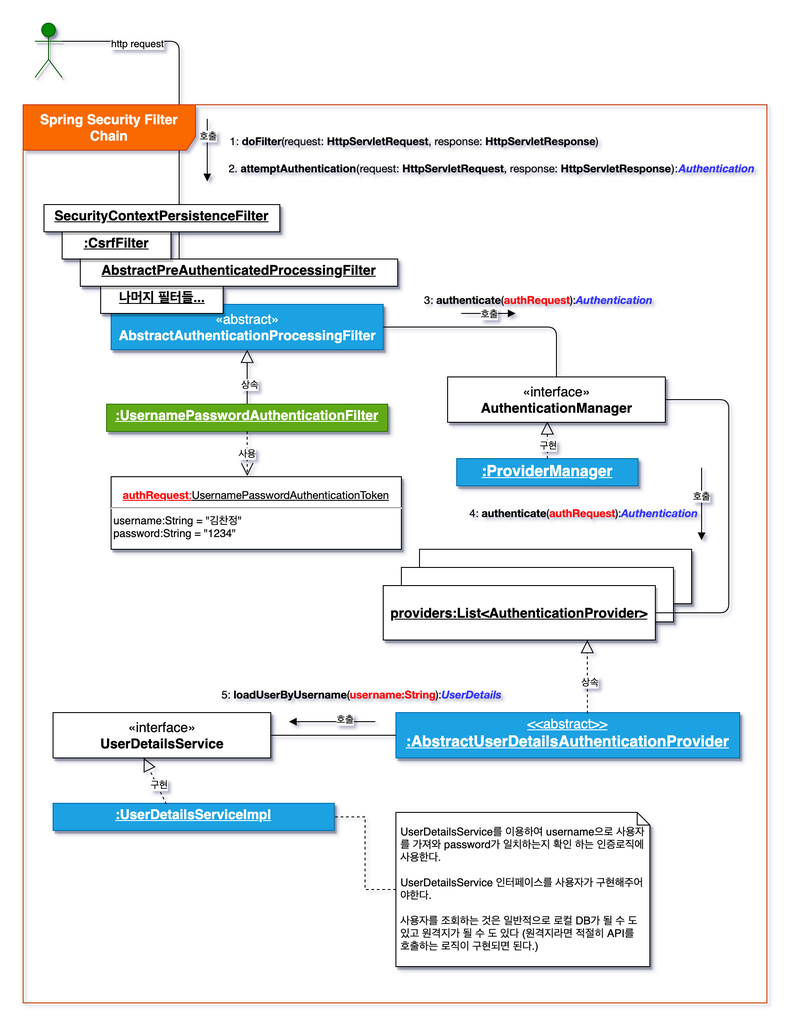
스프링시큐리티 동작구조
1. 로그인정보를 담아 서버에 인증을 요청한다.
doFilter(request: HttpServletRequest, response: HttpServletResponse)
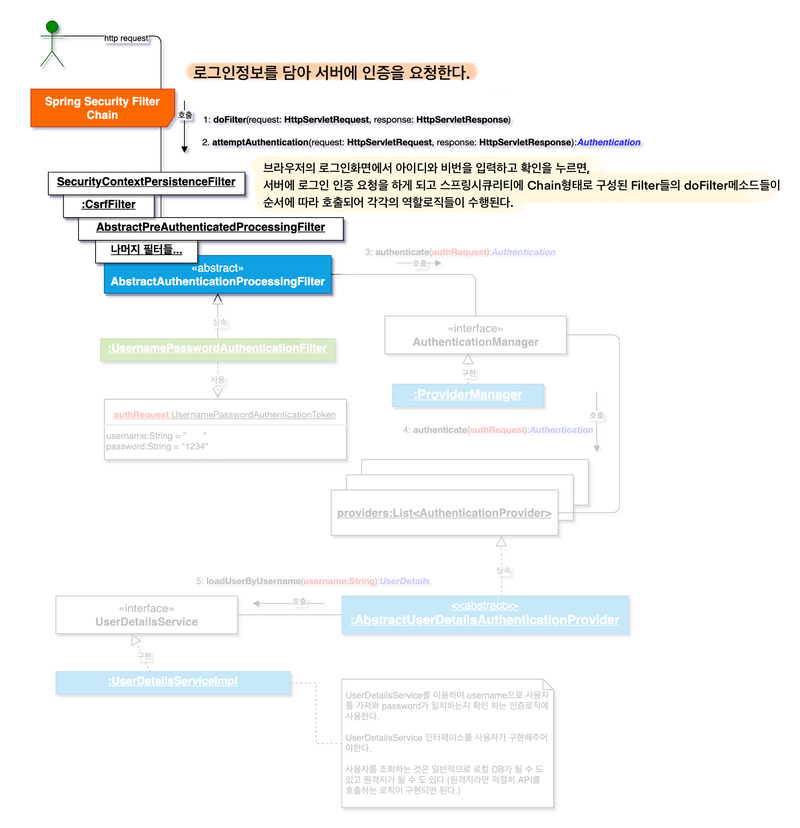
과정 1
브라우저의 로그인화면에서 아이디와 비번을 입력하고 확인을 누르면,
서버에 로그인 인증 요청을 하게 되고
스프링시큐리티에 Chain형태로 구성된 Filter들의 doFilter 메소드들이 순서에 따라 호출되어
각각의 역할 로직들이 수행되게 된다.
2. 인증 처리를 담당하는
UsernamePasswordAuthenticationFilter가 실행된다.
attemptAuthentication(request: HttpServletRequest, response: HttpServletResponse)
:Authentication
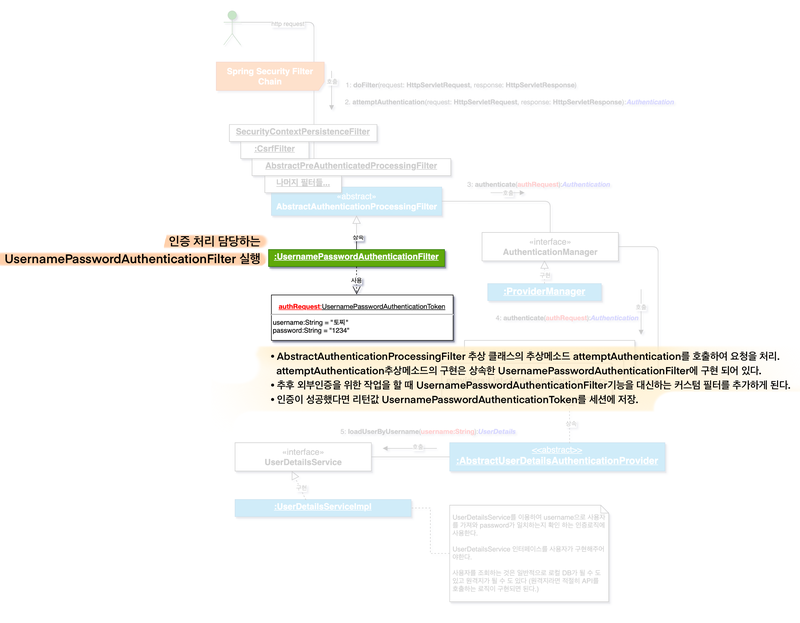
- AbstractAuthenticationProcessingFilter 추상 클래스의 추상메소드 attemptAuthentication를 호출하여 요청을 처리한다.
- attemptAuthentication 추상메소드의 구현은 상속한 UsernamePasswordAuthenticationFilter에 구현 되어 있다.
- 추후 외부인증을 위한 작업을 할때 UsernamePasswordAuthenticationFilter 기능을 대신하는 커스텀 필터를 추가한다.
- 인증 성공 실패에 따라 AuthenticationSuccessHandler, AuthenticationFailureHandler 를 최종적으로 호출한다.
- 인증이 성공했다면 리턴값 UsernamePasswordAuthenticationToken를 세션에 저장한다.
3. AuthenticationManager가 적절한 AuthenticationProvider를 찾는다.
authenticate(authRequest):Authentication
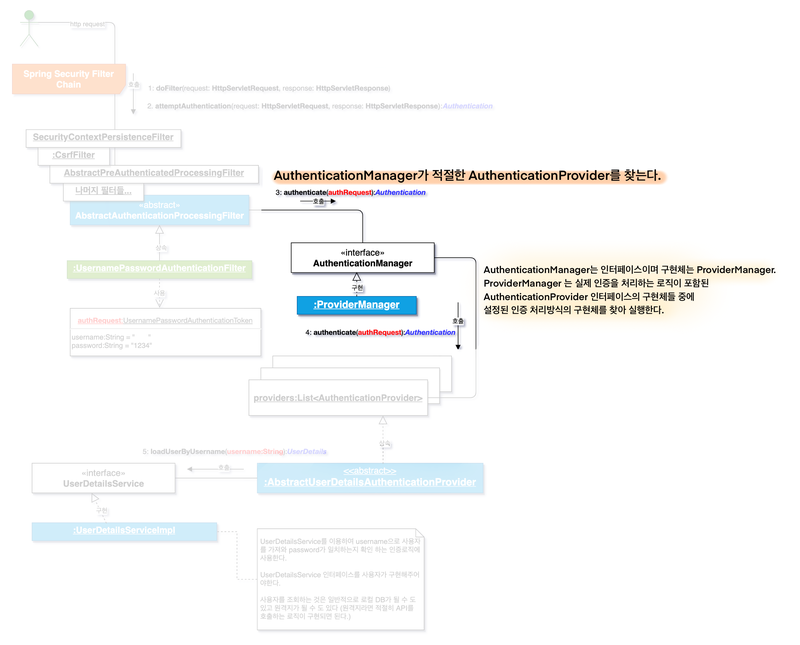
AuthenticationManager는 인터페이스이며, 구현체는 ProviderManager 이다.
ProviderManager는 실제 인증을 처리하는 로직이 포함된 AuthenticationProvider 인터페이스의 구현체들 중에 설정된 인증 처리방식의 구현체를 찾아 실행한다.
4. 실제 인증처리하는 AuthenticationProvider의 인증처리 메소드를 호출한다.
authenticate(authRequest):Authentication
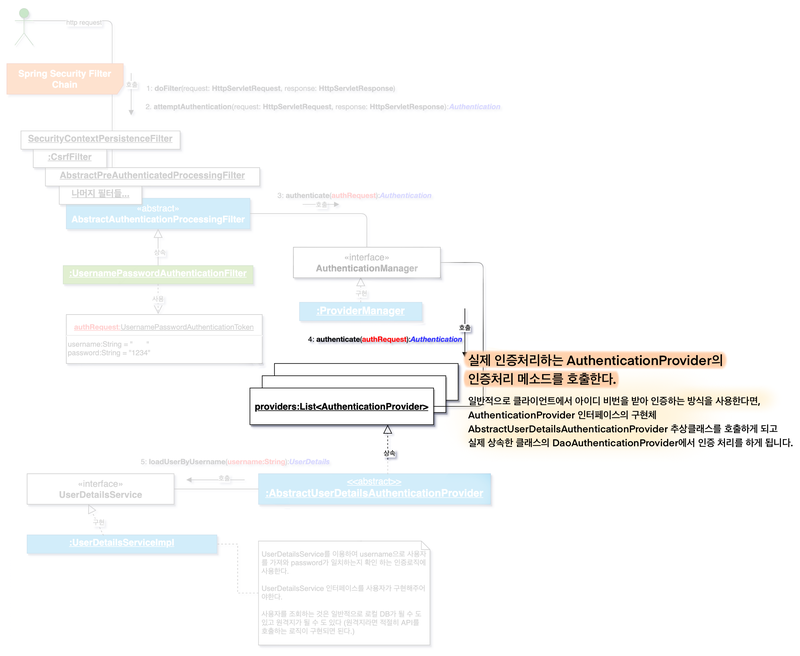
일반적으로 클라이언트에서 아이디 비번을 받아 인증하는 방식을 사용한다면 AuthenticationProvider 인터페이스의 구현체 AbstractUserDetailsAuthenticationProvider 추상클래스를 호출하게 되고, 실제 상속한 클래스의 DaoAuthenticationProvider에서 인증 처리를 하게 된다.
5. 인증제공자는 UserDetailsService를 호출하여 사용자를 가져온다.
loadUserByUsername(username:String):UserDetails
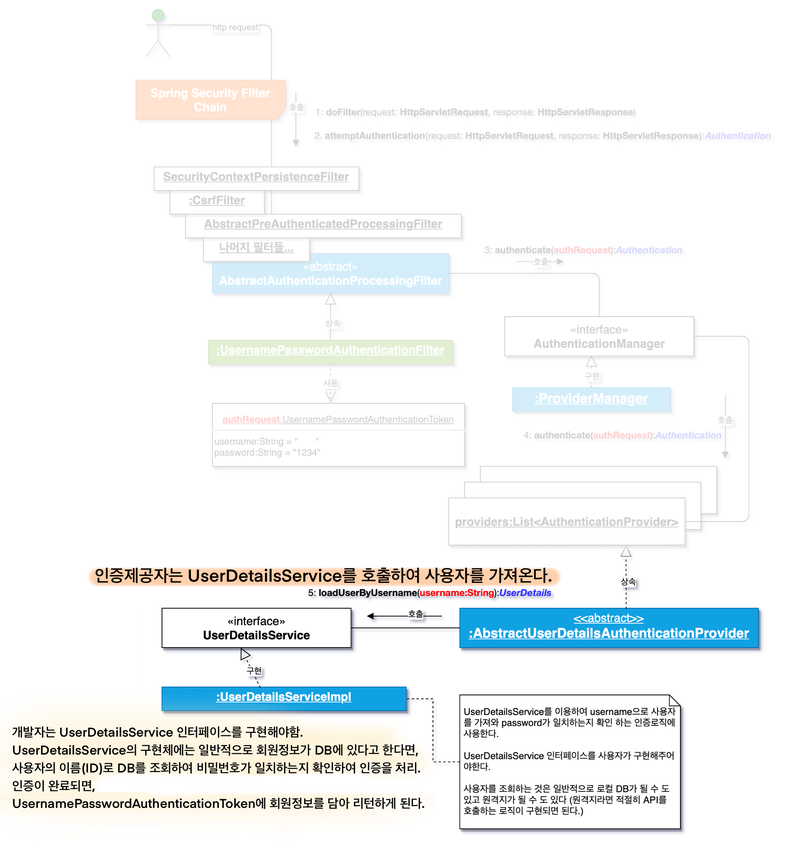
개발자는 UserDetailsService 인터페이스를 구현해야한다.
UserDetailsService의 구현체에는 일반적으로 회원정보가 DB에 있다고 한다면,
사용자의 이름(ID)로 DB를 조회하여 비밀번호가 일치하는지 확인하여 인증을 처리한다.
인증이 완료되면 UsernamePasswordAuthenticationToken에 회원정보를 담아 리턴한다.
여기까지 인증을 구현하기 앞서 스프링시큐리티의 대략적인 동작 구조를 알아보았다.
다음 글 에서 어떤 부분을 커스텀 하는지 차차 알아보도록 한다.
📍이전 글
Spring Security 스프링시큐리티 기본개념과 사용예제
📍다음 글
Spring Security 회원가입 (BCryptPasswordEncoder)
🙏 참고 :
https://kimchanjung.github.io/programming/2020/07/01/spring-security-01/
https://coding-start.tistory.com/153