(2) 의존성 주입(DI, Dependency Injection)
(생성자 주입, Field 주입, Setter 주입, @RequiredArgsConstructor과 @Autowired 차이점)
의존성 주입은 필요한 객체를 직접 생성하는 것이 아닌 외부로부터 객체를 받아서 사용하는 것입니다. 객체 간 의존관계를 미리 설정해두면 스프링 컨테이너가 의존관계를 자동으로 연결해 줍니다. 이렇게 되면 직접 의존하는 객체를 생성하거나 검색해서 가져올 필요 없기 때문에, 객체 간의 결합도를 줄이고 코드의 재사용성을 높일 수 있습니다.
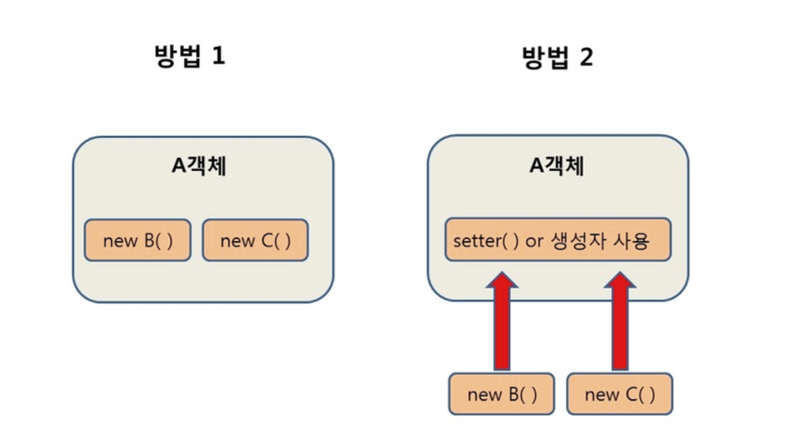
등록된 빈을 사용하는 3가지 방법
① Field 주입
@Autowired
private SampleObject sampleObject;
간단하지만 아래 단점으로 권장되지 않습니다.
불변성 위반: 필드 주입 객체는 final 선언 불가 (* final과 불변객체)
순환 의존성 알 수 없음: 순환 참조하는 구조가 되었을 때, 필드 주입으로 구현했다면 해당 참조가 실행되어 StackOverflowError가 발생하기 전까지는 알 수 없다. 하지만 생성자 주입으로 구현되어 있다면 애플리케이션이 구동조차 되지 않고 에러를 띄워준다.
DI 컨테이너의 결합성과 테스트 용이성 위배: 필요한 의존성을 전달하면 독립적으로 인스턴스화 가능해야 한다. 하지만 필드 주입을 사용하면 필요한 의존성을 가진 클래스를 인스턴스화 할 수 없다.
단일 책임의 원칙: SRP(단일 책임의 원칙)를 위반할 확률. 하나의 클래스에서 주입되는 클래스가 많아질수록 해당 클래스가 책임지는 상황이 많이 발생하게 되는데, 이는 리팩토링이 되어야 할 상황이다. 이때 필드 주입 방식은 비교적 간단한 코드로 의존성을 주입하므로 다른 방식에 비해 무분별하게 의존성을 주입하기 쉽다.
② Setter 주입
주로 사용하지는 않는 방법 입니다. 왜일까요?
수정자 주입을 사용하면 setXXX 메서드를 public으로 열어두어야 하기 때문에 언제 어디서든 변경이 가능합니다. 그래서 객체의 상태값을 외부에서 변경할 수 있는 여지가 생겨 캡슐화가 깨지는 문제가 있습니다. 이는 애플리케이션 동작 중에 상태값이 변경될 수 있어 신뢰할 수 없게되는 문제로 이어집니다. 그래서 이 방식은 생성자 주입과 다르게 주입받는 객체가 변경될 가능성이 있는 경우에 사용합니다.
③ 객체 변이 방지 (final 가능)
생성자로 의존성을 주입할 때 final로 선언할 수 있고, 이로인해 런타임에서 의존성을 주입받는 객체가 변할 일이 없어지게 됩니다. 하지만 수정자 주입이나 일반 메소드 주입을 이용하게되면 불필요하게 수정의 가능성을 열어두게 되고, 이는 OOP의 5가지 원칙 중 OCP(Open-Closed Principal, 개방-폐쇄의 원칙)를 위반하게 됩니다. 그러므로 생성자 주입을 통해 변경의 가능성을 배제하고 불변성을 보장하는 것이 좋습니다. 또한, 필드 주입 방식은 null이 만들어질 가능성이 있는데, final로 선언한 생성자 주입 방식은 null이 불가능합니다.
'불변객체'란?
Immutable Object
Bean 사용 장점
의존성 관리 자동화
Bean을 통해 객체를 관리하게 되면 Spring에서 의존성 관리를 자동으로 해줍니다.
의존성 관리(객체를 사용하는 방법)에는 크게 두 가지의 방법이 있습니다.
1) 의존성이 필요한 객체를 객체 내부에서 생성한다.
2) 의존성이 필요한 객체를 객체 외부에서 생성하여 주입한다.
2. 스코프 관리 자동화
Bean을 통해 객체를 관리하게 되면, Spring에서 스코프 관리를 자동으로 해줍니다. 여기서 스코프 관리란, Spring 컨테이너에서 자동으로 생성한 객체를 간단한 설정을 통해 싱글톤(Singleton) 프로토타입(Prototype) 등의 다양한 방법으로 관리해 주는 것을 말합니다.
3. 라이프사이클 인터페이스를 통한 생성 주기 관리
Bean 조회 방법
[ 기본 조회 ]
스프링 컨테이너에 있는 모든 빈 정보 출력
public class ApplicationContextInfoTest {

  AnnotationConfigApplicationContext ac = new AnnotationConfigApplicationContext(AppConfig.class);
void findAllBean() {
    String[] beanDefinitionNames = ac.getBeanDefinitionNames();
for (String beanDefinition : beanDefinitionNames) {
      Object bean = ac.getBean(beanDefinition);
      System.out.println("beanDefinition = " + beanDefinition + ", object = " + bean);
}
}
}
[특정 빈 조회]
ac.getBean(빈 이름, 타입);
ac.getBean(타입);
그리고 조회 대상 스프링 빈이 없으면 NoSuchBeanDefinitoinException: No bean named available 예외가 발생한다.
+ 의존관계 주입할 객체를 어떻게 찾나? 중복되면?
기본 전략으로 @Autowired 지정하면 컨테이너가 자동으로 해당 빈을 찾습니다. 그리고 이름이 중복되면
@Primary 혹은 @Qualifier 애노테이션을 사용한다. @Primary 가 조금 더 편리합니다.
Spring MVC란?
MVC는 Model, View, Controller의 약자이며, 각 레이어간 기능을 구분하는데 중점을 둔 디자인 패턴입니다. Model은 데이터 관리 및 비즈니스 로직을 처리하는 부분이며, (DAO, DTO, Service 등) View는 비즈니스 로직의 처리 결과를 통해 유저 인터페이스가 표현됩니다. (html, jsp, tymeleaf, mustache 등 화면을 구성하기도 하고, Rest API로 서버가 구현된다면 json 응답으로 구성되기도 한다.) Controller는 사용자의 요청을 처리하고 Model과 View를 중개하는 역할을 합니다. (Model과 View는 서로 연결되어 있지 않기 때문에 Controller가 사이에서 통신 매체가 되어줍니다.)
Servlet 이란?
자바를 사용해 웹을 만들기 위해 필요한 기술. 클라이언트의 요청을 처리하고, 그 결과를 반환하는 Servlet 클래스의 구현 규칙을 지킨 자바 웹 프로그래밍 기술입니다. Spring MVC에서 Controller로 이용되며, 사용자의 요청을 받아 처리한 후에 결과를 반환합니다.
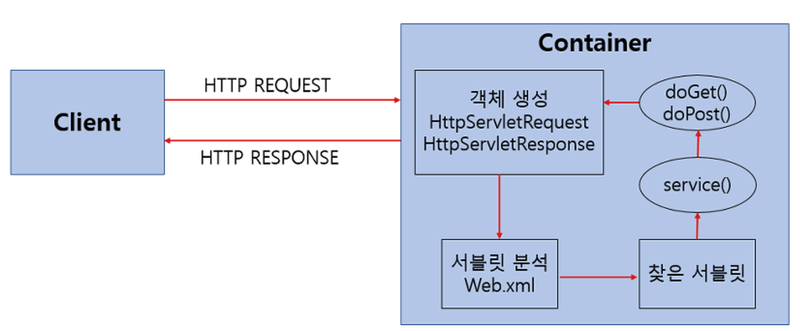
1. 사용자(Client)가 URL을 입력하면 HTTP Request가 Servlet Container로 전송됩니다.
2. 요청 받은 Servlet Container는 HttpServletRequest, HttpServletResponse 객체를 생성합니다.
3. web.xml을 기반으로 사용자가 요청한 URL이 어느 서블릿에 대한 요청인지 찾습니다.
4. 해당 서블릿에서 service메소드를 호출한 후 GET, POST여부에 따라 doGet() 또는 doPost()를 호출합니다.
5. doGet() or doPost() 메소드는 동적 페이지를 생성한 후 HttpServletResponse객체에 응답을 보냅니다.
6. 응답이 끝나면 HttpServletRequest, HttpServletResponse 두 객체를 소멸시킵니다.
filter와 interceptor의 차이
실행되는 시점이 다릅니다. 필터는 디스페쳐서블릿 이전에 실행이되는, 웹 어플리케이션 영역이고 인터셉터는 디스패처 서블릿 이후에 실행되는 스프링 영역입니다. 필터는 주로 인코딩, 공통 보안 등 요청에 대한 처리를 담당하고 인터셉터는 세부적인 보안 및 인증 작업이나 로깅, 컨트롤러에 넘겨주는 데이터 가공에 사용됩니다.
Spring Security 인증은 어떻게 이루어지는가?
사용자가 로그인 정보와 함께 인증 요청(HttpRequest)을 하면 AuthenticationFilter가 요청을 가로채고 가로챈 정보를 통해 UsernamePasswordAuthenticationToken(인증용 객체)를 만들고 이를 이용해 AuthenticationManager의 인증 메서드를 호출한다. 이후 UserDetailsService 구현체를 통해 DB에 저장된 정보와 비교해 일치하면 UserDetails 구현 객체를 반환해 SecurityContext에 저장한다.
롬복이 만드는 메소드들이 생성되는 시점은?
Lombok은 메소드를 컴파일 하는 과정에 개입해서 추가적인 코드를 만들어냅니다. 이것을 어노테이션 프로세싱이라고 하는데, 어노테이션 프로세싱은 자바 컴파일러가 컴파일 단계에서 어노테이션을 분석하고 처리하는 기법을 말합니다.