⚙️ JWT 프로젝트
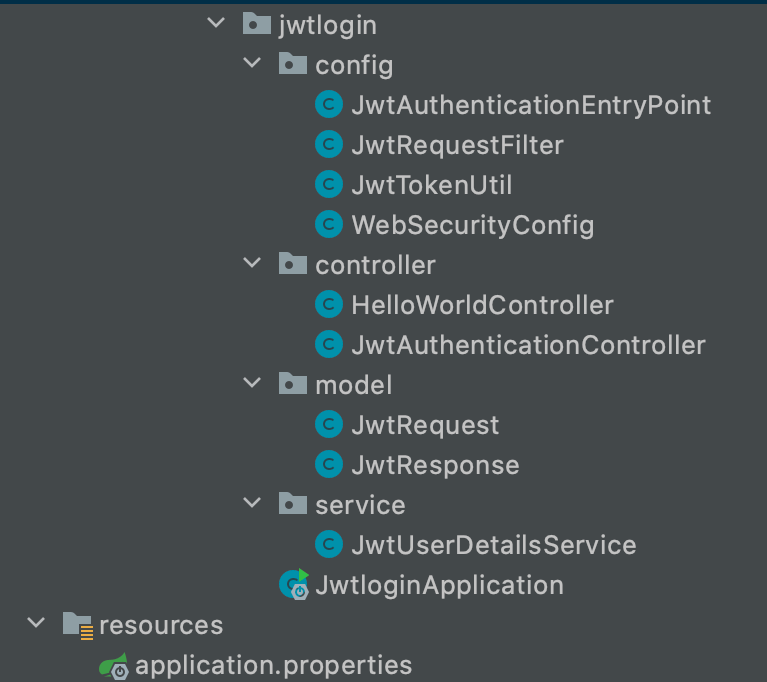
프로젝트 구조는 아래와 같다.
⚙️ JWT 인증 과정
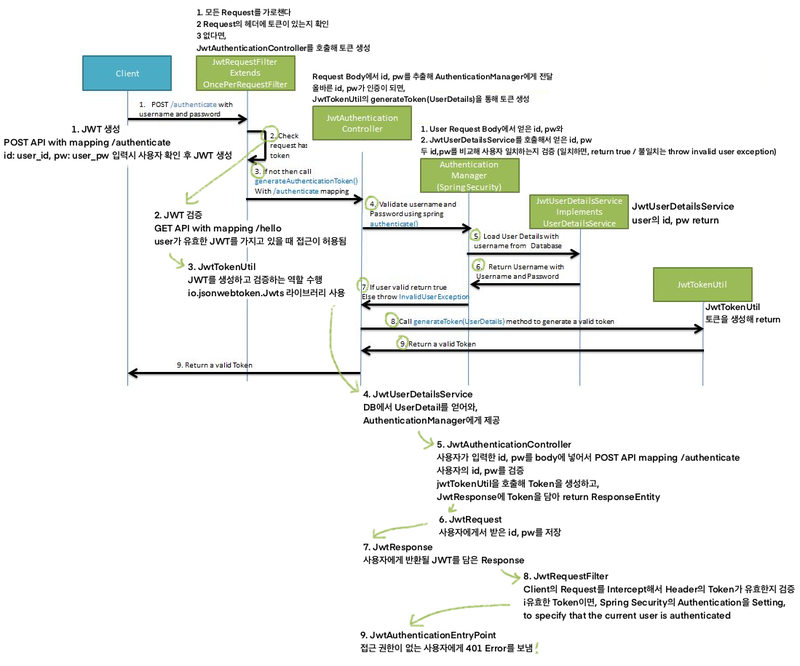
아래 그림은 전체적인 과정이다.
프로젝트를 싱행하고, Advanced REST client로 /hello에 요청을 보내보자.
@RestController
@CrossOrigin
public class HelloWorldController {
    @RequestMapping({ "/hello" })
public String firstPage() {
return "Hello. you have valid JWT (JSon Web Token)!";
}
}
HelloWorldController의 /hello 가 동작한다면,
Hello. you have valid JWT (JSon Web Token 메시지가 돌아올 것이다.
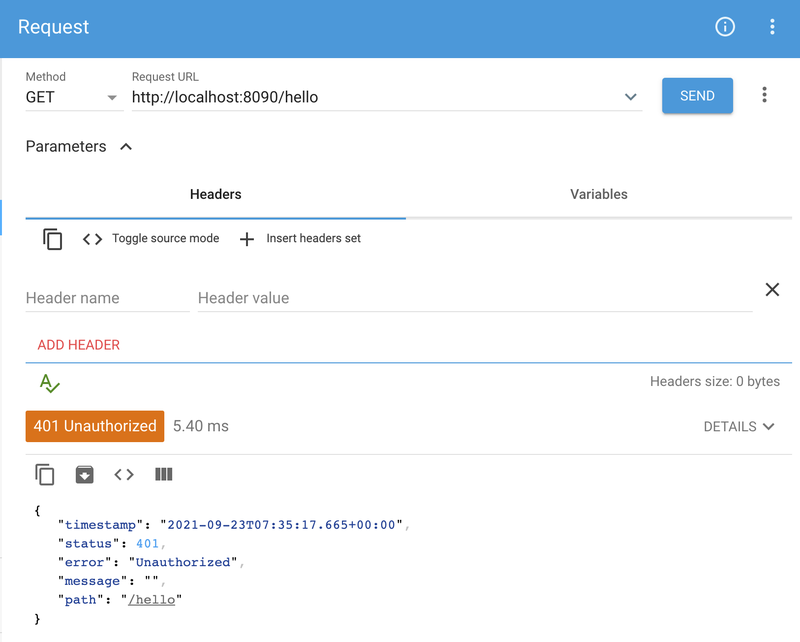
그런데 지금은 /hello 로 접근할 수 없다.
이유는 WebSecurityConfig 클래스를 보면 알 수 있다.
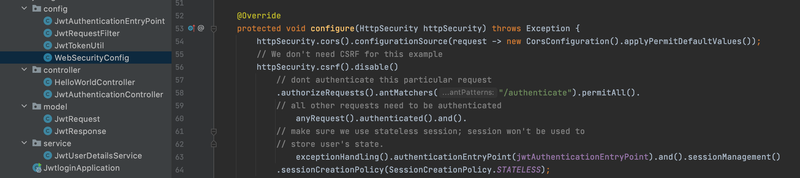
authenticate만 permitAll, 즉 모두에게 접근 허용이기 때문이다.
전체 코드는 아래와 같다.
@Configuration
@EnableWebSecurity
@EnableGlobalMethodSecurity(prePostEnabled = true)
public class WebSecurityConfig extends WebSecurityConfigurerAdapter {

    @Autowired
    private JwtAuthenticationEntryPoint jwtAuthenticationEntryPoint;

    @Autowired
    private UserDetailsService jwtUserDetailsService;

    @Autowired
    private JwtRequestFilter jwtRequestFilter;

    @Autowired
    public void configureGlobal(AuthenticationManagerBuilder auth) throws Exception {
        auth.userDetailsService(jwtUserDetailsService).passwordEncoder(passwordEncoder());
}

    @Bean
    public PasswordEncoder passwordEncoder() {
return new BCryptPasswordEncoder();
}

    @Bean
    @Override
    public AuthenticationManager authenticationManagerBean() throws Exception {
return super.authenticationManagerBean();
}

    @Override
    protected void configure(HttpSecurity httpSecurity) throws Exception {
        httpSecurity.cors().configurationSource(request -> new CorsConfiguration().applyPermitDefaultValues());
        httpSecurity.csrf().disable()
.authorizeRequests().antMatchers("/authenticate").permitAll().
anyRequest().authenticated().and().
exceptionHandling().authenticationEntryPoint(jwtAuthenticationEntryPoint).and().sessionManagement()
.sessionCreationPolicy(SessionCreationPolicy.STATELESS);

        httpSecurity.addFilterBefore(jwtRequestFilter, UsernamePasswordAuthenticationFilter.class);
}
}
그리고 사용자들이 요청을 보내면 (http request) 실행되는 체인에
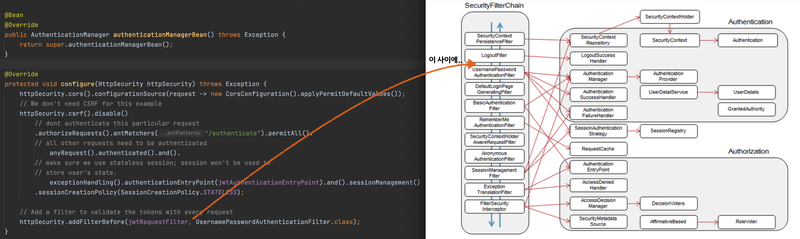
이 jwtRequestFilter를 (끼워준달까?) 추가하기 때문이다.
이 jwtRequestFilter 필터는 아래 사진과 같이 동작한다.
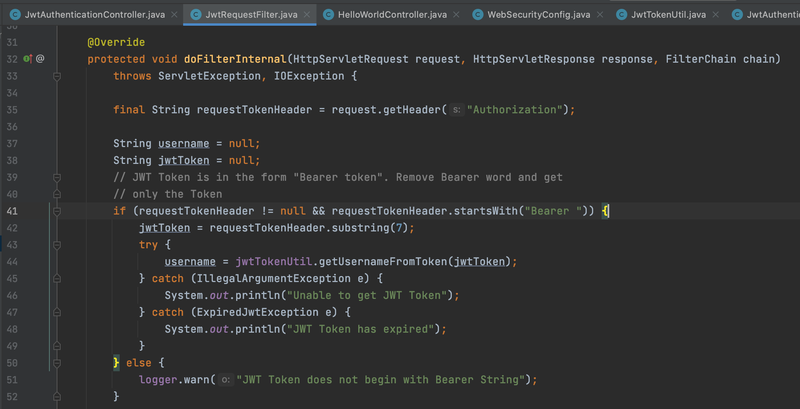
코드는 다음과 같다.
@Component
public class JwtRequestFilter extends OncePerRequestFilter {

    @Autowired
    private JwtUserDetailsService jwtUserDetailsService;

    @Autowired
    private JwtTokenUtil jwtTokenUtil;

    @Override
    protected void doFilterInternal(HttpServletRequest request, HttpServletResponse response, FilterChain chain)
        throws ServletException, IOException {

        final String requestTokenHeader = request.getHeader("Authorization");
        String username = null;
        String jwtToken = null;
if (requestTokenHeader != null && requestTokenHeader.startsWith("Bearer ")) {
            jwtToken = requestTokenHeader.substring(7);
try {
                username = jwtTokenUtil.getUsernameFromToken(jwtToken);
} catch (IllegalArgumentException e) {
                System.out.println("Unable to get JWT Token");
} catch (ExpiredJwtException e) {
                System.out.println("JWT Token has expired");
}
} else {
            logger.warn("JWT Token does not begin with Bearer String");
}
if (username != null && SecurityContextHolder.getContext().getAuthentication() == null) {
            UserDetails userDetails = this.jwtUserDetailsService.loadUserByUsername(username);
if (jwtTokenUtil.validateToken(jwtToken, userDetails)) {
                UsernamePasswordAuthenticationToken usernamePasswordAuthenticationToken = new UsernamePasswordAuthenticationToken(
                    userDetails, null, userDetails.getAuthorities());
                usernamePasswordAuthenticationToken
                    .setDetails(new WebAuthenticationDetailsSource().buildDetails(request));
                SecurityContextHolder.getContext().setAuthentication(usernamePasswordAuthenticationToken);
}
}
        chain.doFilter(request, response);
}
}
request.getHeader("Authorization") 메소드는
사용자가 요청한 http 요청 프로토콜에서
Authorization 이라는 이름의 헤더의 값을 가져오는 메소드다.
지금은 위에서 요청을 보낼 때 Authorization 헤더를 작성해주지 않았기 때문에
if (requestTokenHeader != null && requestTokenHeader.startsWith("Bearer "))
requestTokenHeader 가 비어있으니까,
if문은 동작을 하지 않는다.
이걸 동작하게 해주기 위해서 인증을 받아야 한다.
인증을 받기 위해서는 아래와 같이 작성해 보내주면 되는데-
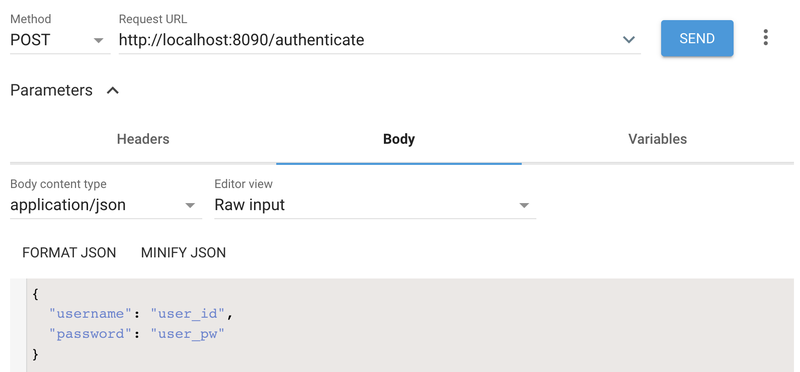
그 과정을 살펴보자.
우선 /authenticate url을 호출하면,
JwtRequest에 아래와 같이 username과 pw가 담겨있는데
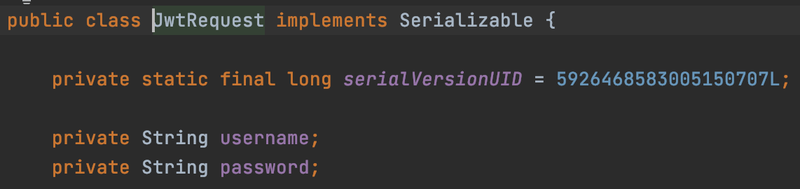
authenticate 메소드가 호출되고,
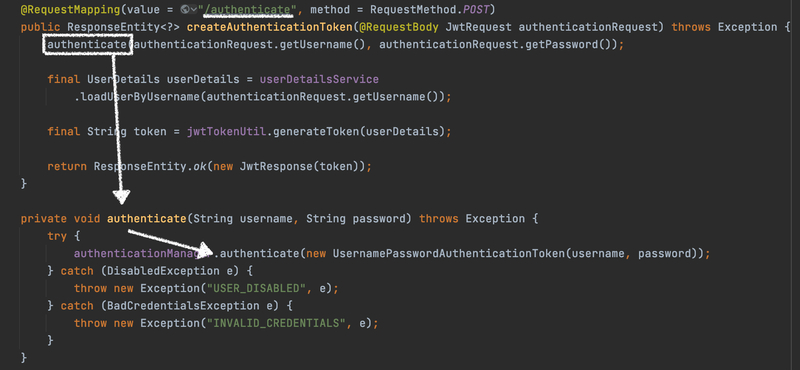
이게 결국엔 아래의 loadUserByUsername을 호출한다.
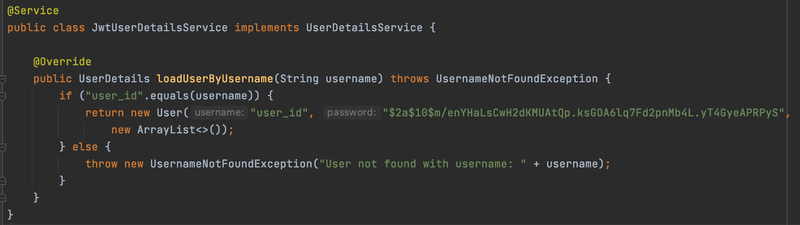
그렇게 인증을 받으면, 토큰을 발급 해준다.
이 토큰은 이런 정보들을 이용해 생성된다.
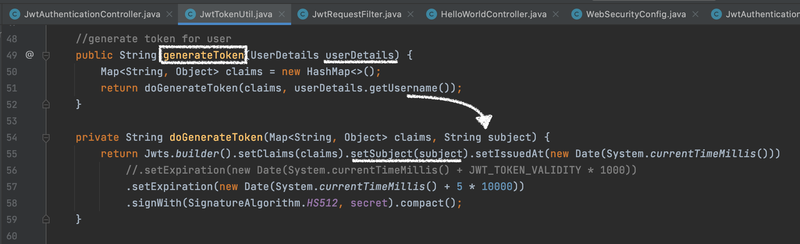
사용자 이름이 토큰에 들어간다
이렇게 생성된 토큰은 아래와 같이 생겼고..
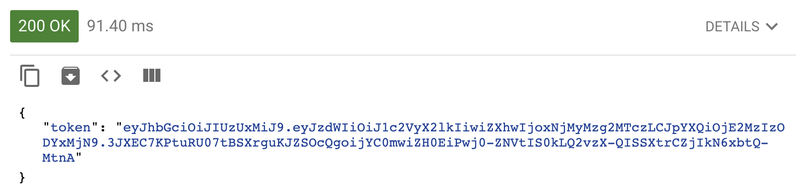
jwt 사이트 에서 이렇게 확인할 수도 있다 !!
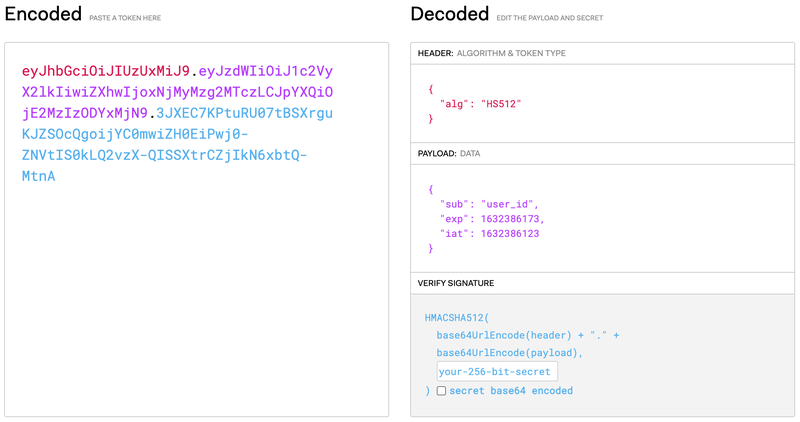
정말 복잡하다
참고 사이트
1. Spring Security에서 JWT 토큰을 검증하는 Filter를 커스텀
https://velog.io/@sa833591/Spring-Security-5-Spring-Security-Filter-%EC%A0%81%EC%9A%A9
2. Spring Boot(Maven) + JWT를 사용해 간단한 로그인을 구현(full 코드 있음)