백엔드(스프링부트)와 프론트(리액트)를 연동해서 구현했으며, Redis는 일단 사용하지 않았습니다.
이메일 인증과 회원가입/로그인을 구현하는 방법
이메일 인증을 받아 회원가입, 로그인을 구현하는 방법은 여러가지가 있다.
내가 생각한 방법은 다음 두 가지다.
1. 가입 하면서 인증
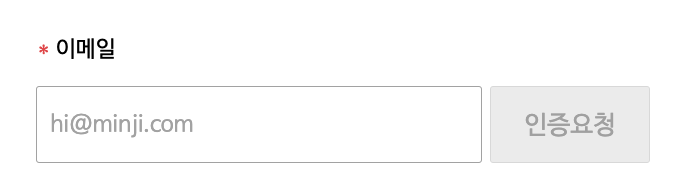
이메일 인증 요청 버튼을 클릭 -> 메일이 감 -> 메일에서 확인한 번호를 입력
2. 일단 가입 하고, 인증
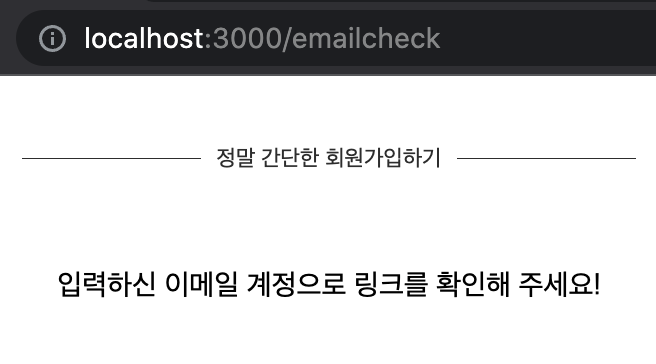
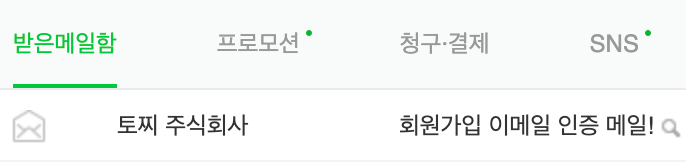
가입하기 -> 유저 정보 저장 -> 이메일로 보낸 링크를 통해 가입을 완료해주세요.
-> 메일을 확인해서 링크로 접속하면 -> 인증

* 이메일 인증 안하면 [회원가입 불가]
나는 두 방법 중 후자인 [가입하고 인증하기 방식]으로 진행했다.
로그인 방식
다음과 같은 로직으로 구현했다.
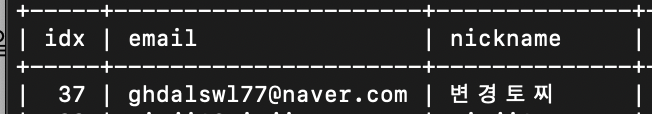
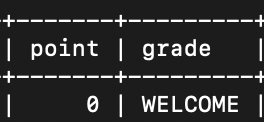
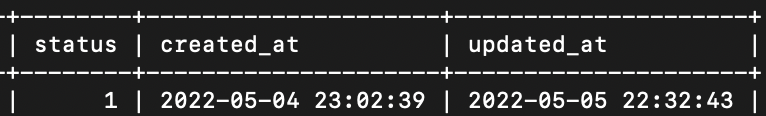
1. 회원정보 DB 저장
2. 메일에 포함시킬 토큰 값 DB에 저장
3. 사용자 정보 조회(status가 0인 회원 조회)
SELECT * FROM member LEFT OUTER JOIN authority on member.idx=authority.member_idx WHERE email=? AND status=0
4. (조회한)사용자 정보로 JWT 생성
5. 사용자에게 토큰, 위에서 생성한 JWT와 함께 메일 발송
* 여기서 토큰은 이메일 인증용, JWT는 이메일 인증 후 바로 로그인을 위한 토큰임
이메일 인증 (ver. 사용자)
회원가입시 아이디와 비밀번호를 입력한다.
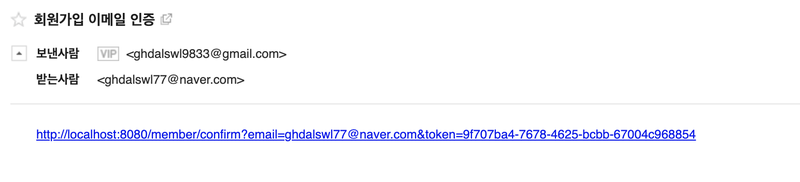
해당 아이디와 비밀번호를 입력하고 회원가입을 진행한다면, 가입된 이메일로 인증 링크를 포함한 메일이 온다.
사용자는 가입한 이메일에 들어가 해당 링크를 키게 되면 인증이 완료되고 로그인이 필요한 서비스를 사용할 수 있다. 여기까지가 사용자 입장 에서의 로직이다.
이메일 인증 (ver. 개발자)
먼저 회원가입을 진행하면 일단 사용자가 입력한 아이디와 비밀번호를 DB에 저장 시키고
인증이 되었는지 안되었는지에 대한 상태를 저장해두어 이를 통해 구분해준다.
사용자가 메일에 첨부된 링크를 들어가게 되면,
해당 상태를 인증이 된 상태(true)로 바꾸어주어 회원가입이 완료된다.
이때 어떤 사용자에 대한 인증인지 구분하기 위해 링크에 아이디를 파라미터로 담아 보낸다.
하지만 아이디는 공개된 정보이기에 누구나 어떤 누구든 아이디만 알고 시간만 얼추 맞다면 가능할지도 모른다.
그래서 파라미터로 해당 사용자를 식별할 수 있는 식별자로 UUID를 사용해 유일한 링크를 제공했다.
또 이 링크는 만료 시간(5분)이 존재한다.
그럼 이런 로직으로..
특정 URL 링크를 접속해서 -> 이메일 인증이 되는 방식의 이메일 인증을 구현해보자
1. Gmail SMTP 서버 세팅
인증 이메일을 보내는 방법으로 Gmail SMTP를 사용한다.
이메일 인증을 한다는 것은 어떤 계정으로 이메일을 대신 전송해준다는 것이다.
이는 SMTP(Simple Mail Transfer Protocol, 간이 전자 우편 전송 프로토콜의 약자로 인터넷에서 이메일을 보내기 위해 이용되는 프로토콜)로 처리할 수 있는데, 그 중에서도 구글에서 제공하는 Gmail SMTP를 사용할 것이다.
(네이버나 다른 서버도 설정만 바꾸면 바로 적용 가능하다)
우선 이메일을 전송할 "계정"을 설정해야한다.
SMTP용 계정을 세팅해주자.
다음 링크를 통해 (구글 [보안] 탭에서 찾아도 된다)
액세스 허용 해서 SMTP를 사용 가능하도록 세팅한다.
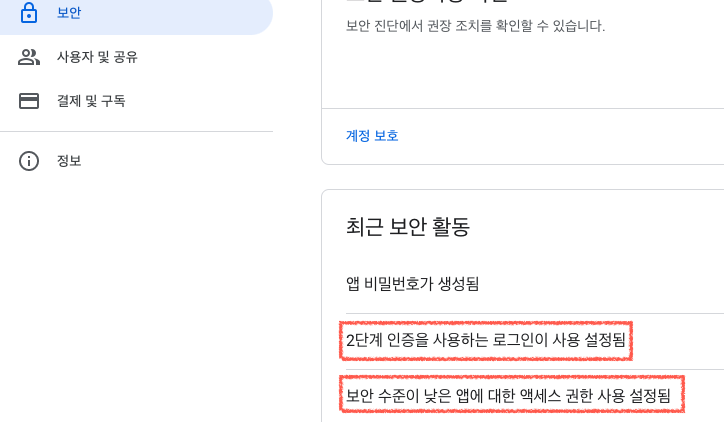
1) 계정에 대한 '보안수준이 낮은 앱의 액세스를 허용'
(실습종료 후 다시 비허용으로 돌리길 추천)
2) 2단계 인증 활성화
필수 사항은 아니지만.. 방금 보안 수준이 낮은 앱 액세스를 허용해 줬으니 보안 절차상 해준다.
(이거 하면 구글 로그인 할때마다 2단계 인증 해야해서 귀찮긴 하지만!..)
3) 구글 앱 비밀번호 발급받기
'앱 비밀번호'라고만 치면 나온다.
다음 이미지와 같이 메일/생성할 기기 선택 후 생성.
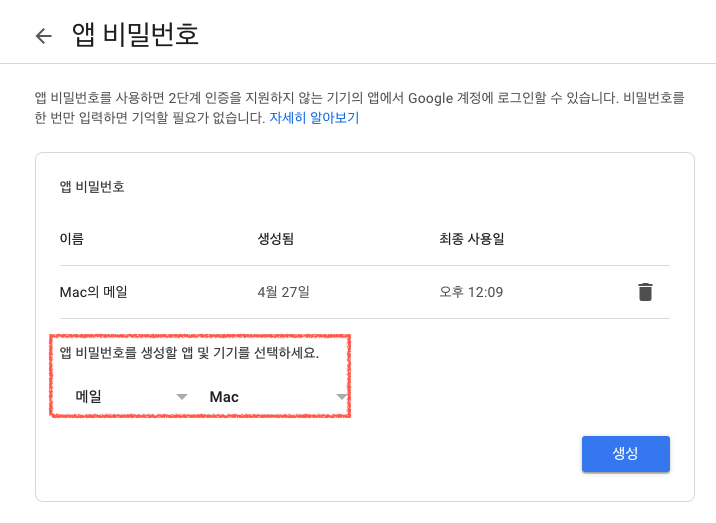
그럼 16자리의 인증키(비밀번호)가 발급된다.
이 키는 곧 yml 설정 시 필요하니까 복사해두자.
2. build gradle (pom.xml) 추가
build gradle의 경우 dependencies에 다음 한 줄을 추가해준다.
implementation 'org.springframework.boot:spring-boot-starter-mail'
// pom.xml의 경우
<dependency>
<groupId>org.springframework.boot</groupId>
<artifactId>spring-boot-starter-mail</artifactId>
</dependency>
3. yml 설정
username과 password를 세팅을 해준다.
만약 네이버나 다른 SMTP 사용한다면 여기서 host, port username, password 만 맞게 변경해주면 된다.
spring:
mail:
host: smtp.gmail.com
    port: 587
username: [SMTP용 google 계정]
password: [SMTP용 google 계정 비밀번호]
properties:
mail:
smtp:
starttls:
enable: true
required: true
auth: true
connectiontimeout: 5000
timeout: 5000
writetimeout: 5000
[SMTP용 google 계정] 에 구글 이메일을 넣고
[SMTP용 google 계정 비밀번호]에 아까 복사해둔 인증키를 넣는다.
* 만약 아까 안전하지 않은 앱 허용을 하면, 여기에 실제 내 계정의 비밀번호를 입력하면 된다.
이때 정보가 git에 올라가지 않도록 주의!
6. Controller
    @ResponseBody
    @PostMapping("/signup")
public BaseResponse<PostMemberRes> createMember(@RequestBody PostMemberReq postMemberReq) {
try {
            String token = UUID.randomUUID().toString();
            PostMemberRes postMemberRes = memberService.createMember(postMemberReq, token);
            emailCertService.createEmailConfirmationToken(token, postMemberReq.getEmail());
return new BaseResponse<>(postMemberRes);
} catch (Exception exception) {
return new BaseResponse<>(BaseResponseStatus.FAIL);
}
}
UUID.randomUUID()로 랜덤한 토큰을 생성해
memberService의 createMember 메서드에 사용자가 입력한 사용자 정보와 함께 토큰을 보내고,
반환값을 postMemberRes에 담는다.
그리고 사용자 이메일로 findByEmailStatusZero를 호출해 userDetails에 담아 JWT를 생성한다.
createEmailConfirmationToken 메서드로 사용자에게 토큰, 위에서 생성한 JWT와 함께 메일을 발송한다.
4. 이메일 Service 생성
이메일을 실제 전송하는 서비스와 이메일 인증을 검증하는 서비스.
@Service
@RequiredArgsConstructor
public class EmailService {
private final JavaMailSender javaMailSender;

    @Async
    public String createEmailConfirmationToken(String token, String receiverEmail) {
        SimpleMailMessage mailMessage = new SimpleMailMessage();
        mailMessage.setTo(receiverEmail);
        mailMessage.setSubject("회원가입 이메일 인증");
        mailMessage.setText("http://localhost:8080/member/confirm?email="+receiverEmail+"&token="+token);
        javaMailSender.send(mailMessage);
return "회원가입 이메일 인증";
}
public GetEmailCertRes signupConfirm(GetEmailCertReq getEmailCertReq) {
if (emailCertDao.tokenCheck(getEmailCertReq)) {
            GetEmailCertRes getEmailCertRes = emailCertDao.signupConfirm(getEmailCertReq.getEmail());
return getEmailCertRes;
}
else {
            GetEmailCertRes getEmailCertRes = new GetEmailCertRes(0);
return getEmailCertRes;
}
}
}
(1) createEmailConfirmationToken
SimpleMailMessage.setTo로 누구에게 보낼지,
setSubject로 제목을, setText로 내용을 작성할 수 있다.
(지금은 이 내용에 내 서버로 접속하는 링크를 설정해 뒀는데, 추후 프론트엔드와 연동할 땐 수정할 예정이다.)
내용에 사용자 메일 주소와 회원가입 시 발급한 토큰을 담아
JavaMailSender를 통해 이전에 설정했던 부분으로 메일을 실제로 보내고,
사용자가 이 링크로 접속해 메일 주소와 토큰이 일치 해야만 허용을 해준다.
* 여기서 비동기(@Async)로 진행한 이유는 메일을 보내는데 우리가 전송하는 동안 기다리게 되어 그 동안 블럭 상태에 놓이게 된다. 이 부분을 방지하고자 비동기 처리를 했다.
(2) signupConfirm
메일을 실제로 보내주는 처리를 하는 메소드다.
유저가 위에서 구현한 링크를 누르면,
이 메소드가 동작해서 실제 이 토큰이 있는지 (해당 메일 주소로 발급된) 확인한다.
토큰이 있으면 사용자의 설정을 바꿔주고 없으면 에러처리.
5. 이메일 인증 Dao
@Repository
public class EmailCertDao {
private JdbcTemplate jdbcTemplate;

    @Autowired
    public void setDataSource(DataSource dataSource) {
this.jdbcTemplate = new JdbcTemplate(dataSource);
}
public Integer createToken(GetEmailCertReq getEmailCertReq) {

        String createTokenQuery = "INSERT INTO emailcert (token,user_email,expired,expired_at) VALUES (?,?,FALSE, DATE_ADD(CURRENT_TIMESTAMP, INTERVAL +5 MINUTE));";
        Object[] createTokenParams = new Object[]{getEmailCertReq.getToken(), getEmailCertReq.getEmail()};
return this.jdbcTemplate.update(createTokenQuery, createTokenParams);
}
public Boolean tokenCheck(GetEmailCertReq getEmailCertReq) {
        String selectEmailCertQuery = "SELECT EXISTS(SELECT * FROM emailcert WHERE token=? AND user_email=? AND expired=FALSE AND expired_at>CURRENT_TIMESTAMP)";
        Object[] selectEmailCertParams = new Object[]{
                getEmailCertReq.getToken(),
                getEmailCertReq.getEmail()
};
        Integer exist = this.jdbcTemplate.queryForObject(selectEmailCertQuery, Integer.class, selectEmailCertParams);
return exist == 1;
}
public GetEmailCertRes signupConfirm(String userEmail) {
        System.out.println(userEmail);
        String signupConfirmQuery = "UPDATE member SET status=TRUE WHERE email=?";
        Object[] signupConfirmParams = new Object[]{
                userEmail};
return new GetEmailCertRes(this.jdbcTemplate.update(signupConfirmQuery, signupConfirmParams));
}
}
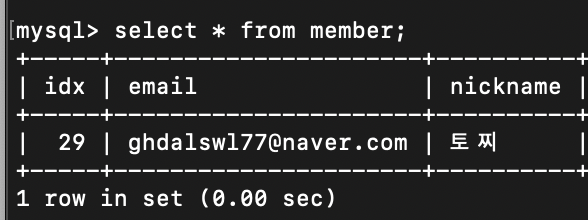
createMember에서 사용자가 입력한 회원 정보를 저장하고,
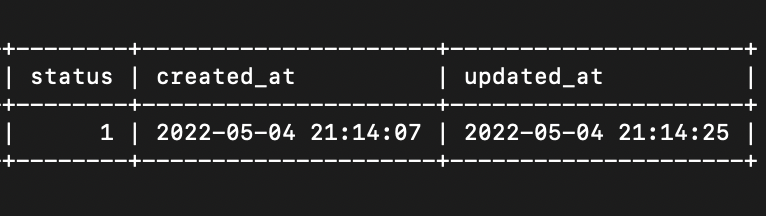
createToken에서 이메일 인증 만료 시간을 현재시간+5분으로 저장한다.
토큰이 일치하면 tokenCheck 메서드를 호출해서
public Boolean tokenCheck(GetEmailCertReq getEmailCertReq) {
        String selectEmailCertQuery = "SELECT EXISTS (SELECT * FROM emailcert WHERE token=? AND user_email=? AND expired=FALSE AND expired_at>CURRENT_TIMESTAMP)";
        Object[] selectEmailCertParams = new Object[]{
                getEmailCertReq.getToken(),
                getEmailCertReq.getEmail()
};
        Integer exist = this.jdbcTemplate.queryForObject(selectEmailCertQuery, Integer.class, selectEmailCertParams);
return exist == 1;
}
유저 테이블의 status 값을 1로 바꿔준다.
이 status 값으로 이메일 인증 여부를 확인한다.
(로그인 할때도 status를 확인해 1인 사람만 로그인 시켜주는 등 처리를 할 수 있다.)
또 토큰의 유효시간을 토큰발급 후 5분간만 유효하게 구현했다.
그리고 사용자가 링크를 눌렀을 때
signupConfirm 메소드에서 status를 TRUE로 수정해
UPDATE member SET status = TRUE WHERE email=?
유효하면 1, 유효하지 않으면 0을 반환한다.
회원가입 테스트
사용자 정보 입력
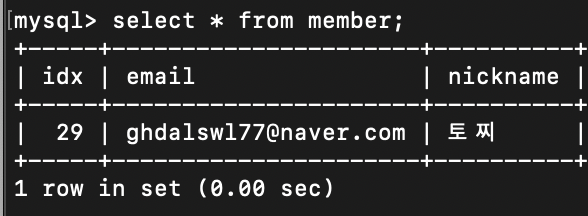
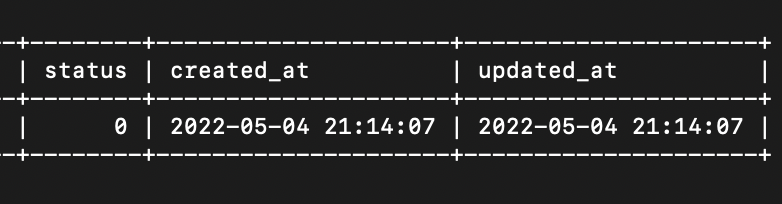
2. 이메일 인증
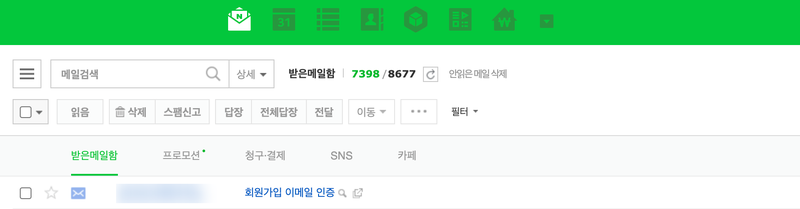
3. 인증 링크 클릭
4. 회원가입 성공
레디스 도입.. 😭
근데 구현하고보니, 사실 문제가 많다.
이렇게 되면 사용자가 회원가입을 하려고 사용자 정보(닉네임, 이메일 등)까지 입력해두고, 이메일 인증하기는 눌렀지만 메일 확인을 안해서 인증 받지 못했을때..
디비에는 사용자 정보가 status 0으로 남아있을거고
그럼 이메일 인증 유효 시간 이후 영영 회원가입을 못하게 되는데..
그래서 디비로 받은 사용자 정보가 일정 시간 후 삭제되는 로직을 생각해 봤지만
너무 비효율적인것 같고..
사용자 테이블을 분리하는 것도 하나의 방법일 것 같다.
인증 완료하기 전까지는 임시사용자 테이블에 정보가 있다가 인증하는 시점에 사용자 테이블에 INSERT되는 형식으로
임시사용자 테이블 DELETE하는 배치 걸어놓고..
이런저런 고민을 하다가 redis를 알게됐다. redis는 Memcached와 비슷한 캐시 시스템인데, 모든 데이터를 디비가 아닌 메모리에 저장하고 조회한다. 추후 레디스를 도입할 예정이지만, 일단은 정리해둔다..