세션의 동작 과정 대해 알아보자.
간단한 스프링부트 프로그램과 그림으로 세션 동작 과정에 대해 알아본다.
세션의 개념과 특징, 토큰과의 비교 등 이론적인 설명은 아래 링크를 참고해 주세요.
⚙️ 세션의 동작 과정
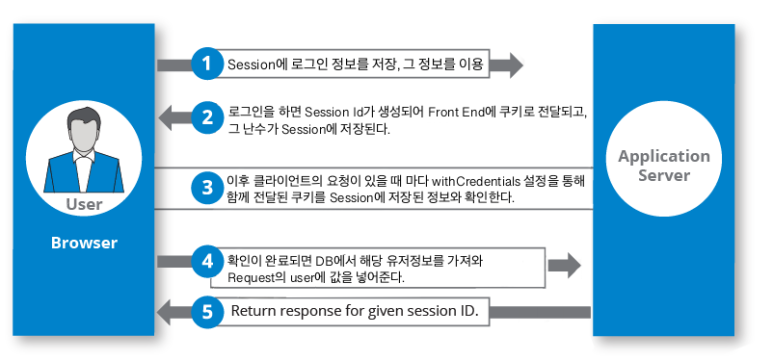
이 그림에 대해 자세히 알아보자.
사용자들은 웹 브라우저로 웹서버에 접속한다.
여기서 웹 서버는 우리가 만든 스프링부트 프로그램이 될 것이다. 아래 그림과 같다,
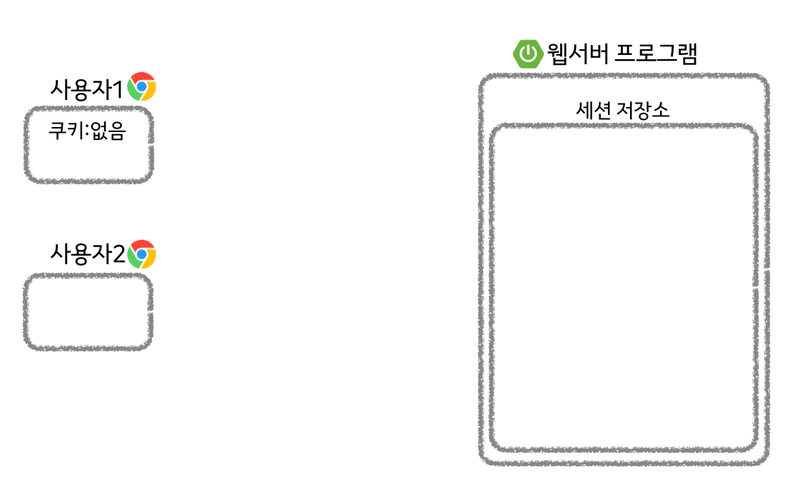
프로그램은 일단 여기서 알아볼 세션의 동작과정에 대해서만 스프링 시큐리티로 구현되어 있다.
[ AllController ]
@Controller
@RequestMapping("/all")
public class AllController {
    @GetMapping("/test")
public void test(){
}
}
[ UserController ]
@Controller
@RequestMapping("/user")
public class UserController {
    @GetMapping("/test")
public void test(HttpServletRequest request){
        HttpSession session = request.getSession();
        session.setAttribute("sessionID", "토찌");
}
}
[ SecurityConfig ]
package com.example.session.config;

@Configuration
public class SecurityConfig extends WebSecurityConfigurerAdapter {
    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http.authorizeRequests()
.antMatchers("/all/*").permitAll()
.antMatchers("/user/*").authenticated();

        http.formLogin();
        http.csrf().disable();
}
}
사이트에 처음 접속하는 사람들은 이 사이트에 대한 쿠키가 없는 상태다.
쿠키 확인을 해보자.
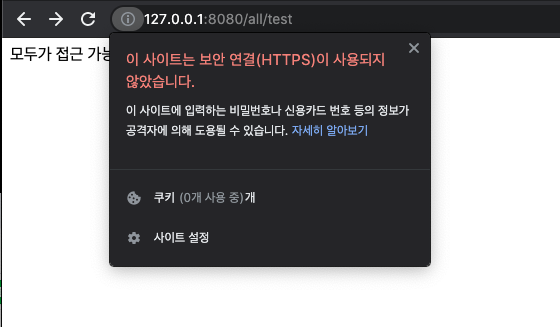
쿠키 0개!
인증이 필요하지 않은 곳에 접속하면 쿠키는 없다.
이번엔 인증이 필요한 곳에 접속해본다.
http://127.0.0.1:8000/user/test
(인증된 사람만 접근 가능한 곳)
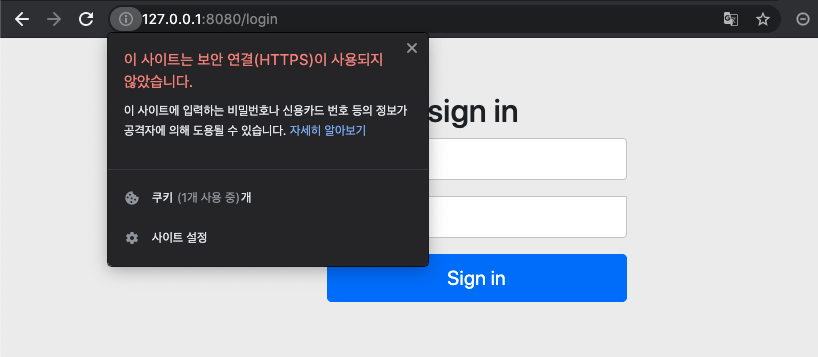
프로젝트에 스프링 시큐리티로 인증이 필요한 페이지 설정을 해뒀고,
그래서 자동으로 로그인 페이지로 이동된 페이지가 보일 것이다.
이렇게 인증이 필요한 곳에 접근해 쿠키를 확인해보면 JSESSIONID 라는 값이 생긴것을 볼 수 있다.
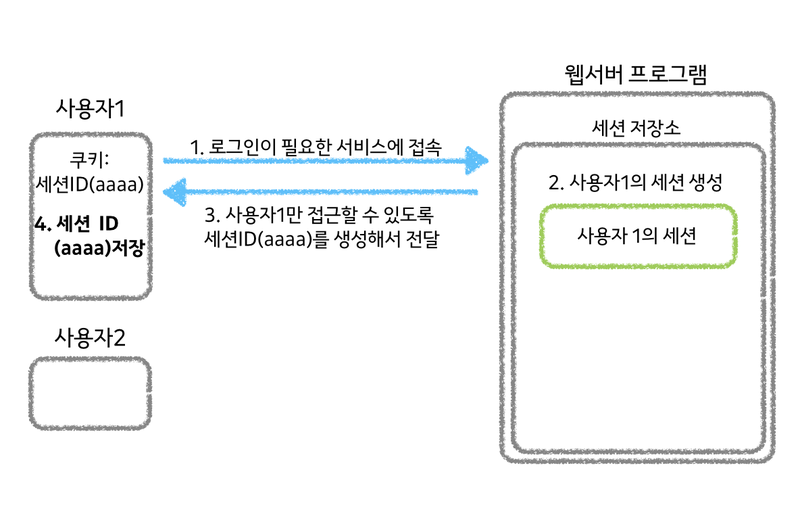
아래 그림과 같은 상황이다.
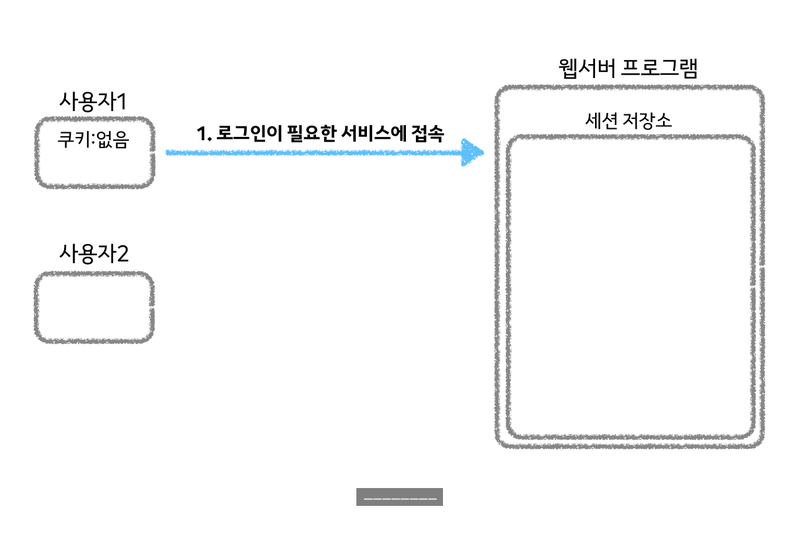
쿠키가 없는 상태
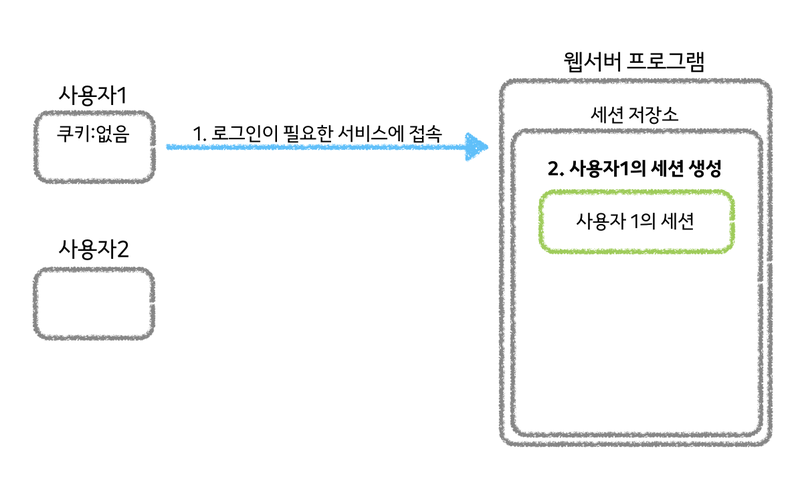
로그인이 필요한 서비스에 접속을 하는 순간
서버에서는 이 사람의 세션을 만들고,
이 사람만 저 사람 세션에 접근할 수 있도록 '세션ID'라는 것을 만들어 준다.
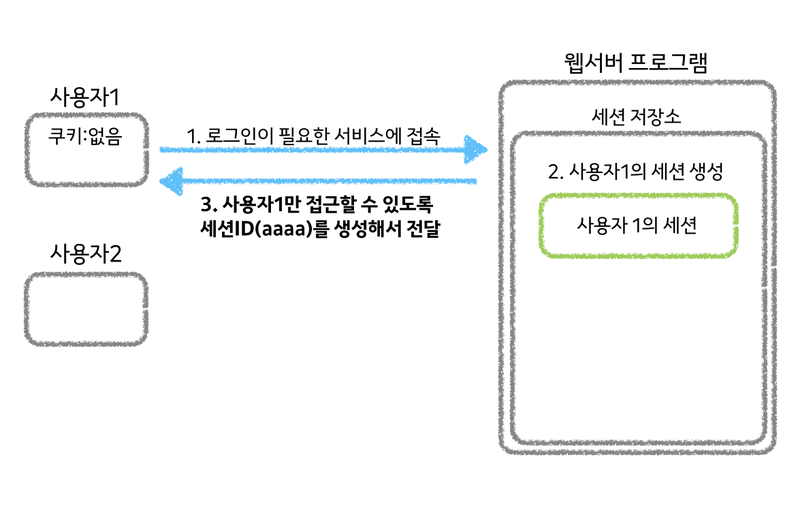
이 세션 ID를 전달받은 사용자1은 이것을 쿠키에 저장한다.
그럼 이어서 로그인 하는 과정도 살펴보자.
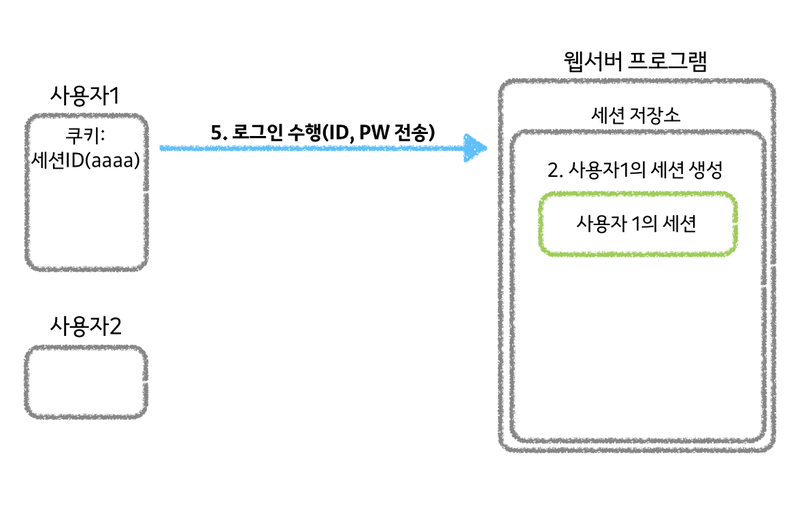
사용자1은 로그인을 하기 위해서 ID와 PW를 서버로 전달할 것이다.
그럼 전달받은 서버는 해당 ID, PW로 이 사용자가 우리 사용자가 맞는지 확인하고
이 사용자가 우리 사용자가 맞으면, 아까 생성된 사용자1의 세션에 인증 정보를 저장한다.
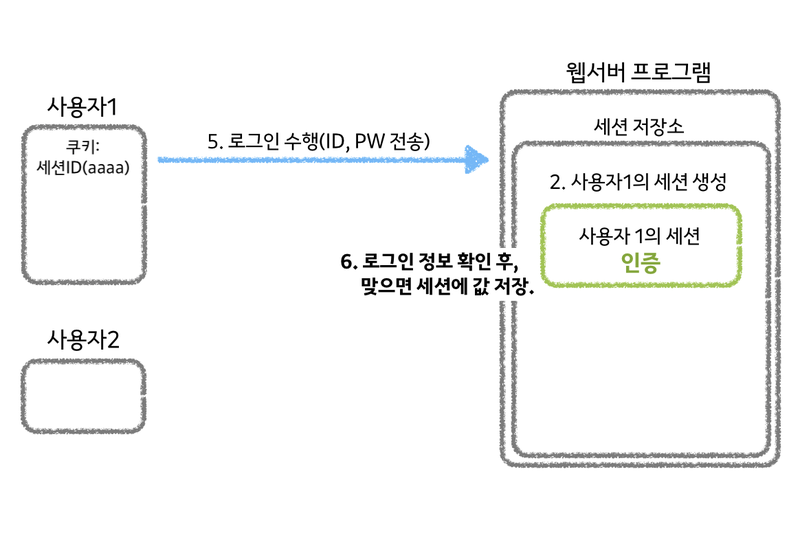
여기에는 사용자의 ID나.. 사용자의 이름 등 다른 것도 저장할 수 있다.
이 설명에서는 그냥 '인증'이라는 글자를 저장했다.
이렇게 인증이 끝났다!
그럼 다시 이 사용자가 로그인이 필요한 서비스에 접근할 때, 아까 발급받은 세션ID와 함께 요청을 보낸다.
이 세션ID는 아까 쿠키에 저장해 두었다.
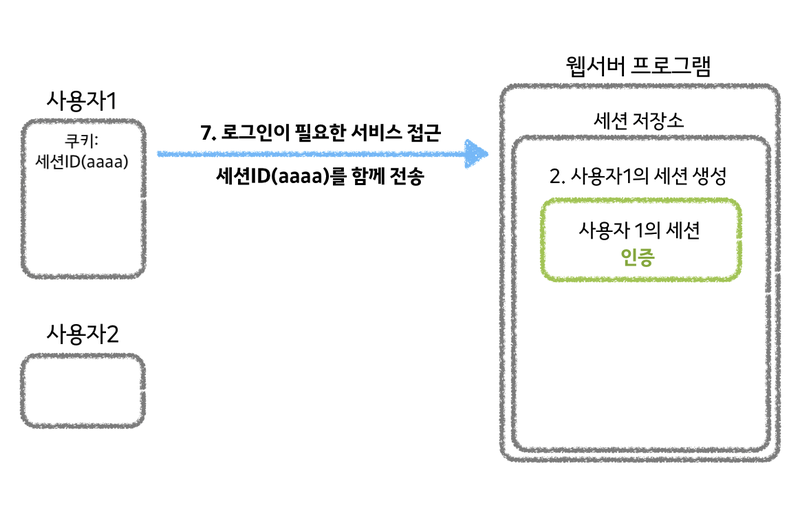
이 세션ID를 전달받은 서버는 세션ID에 맞는 저장소에 가서 인증이 됐나 안됐나 확인해 본다.
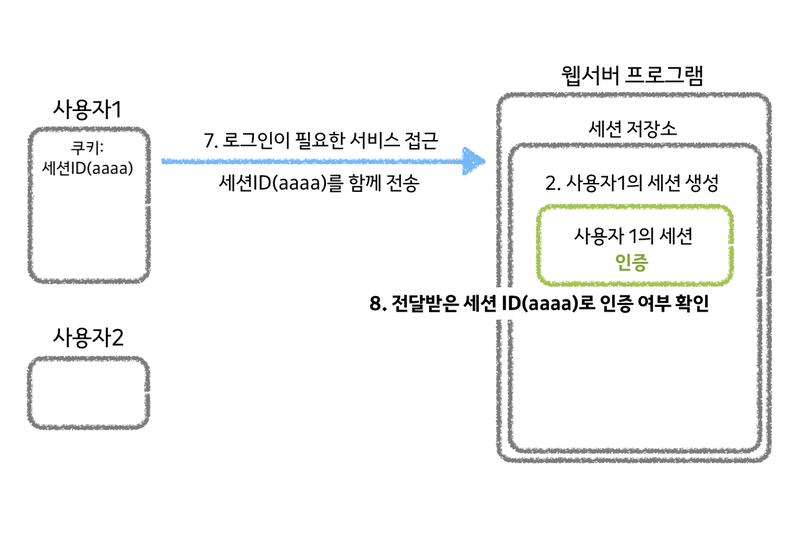
지금 사용자1은 아까 인증을 받았기 때문에 세션에 '인증됨'이 저장되어 있으니까
인증된 사람이라는걸 서버가 알 것이고, 인증이 된 사람이니 접근을 허용해 준다.
자 이렇게 인증 과정이 끝났고!
로그인에 성공해서 인증을 받으면, 접근 가능한 페이지에 접근이 가능해진다.