* 리액트 axios cors
웹에서는 다른 출처로의 리소스 요청을 제한하는 것과 관련된 두 가지 정책 CORS와 SOP(Same-Origin Policy)가 있다. SOP(Same-Origin Policy)는 같은 출처에서만 리소스를 공유할 수 있다”라는 규칙을 가진 정책이다.
그러나 웹에서 다른 출처에 있는 리소스를 가져와서 사용하는 일은 굉장히 흔한 일이라 무작정 막을 수도 없는 노릇이라 몇 가지 예외 조항을 두고 이 조항에 해당하는 리소스 요청은 출처가 다르더라도 허용하기로 했는데, 그 중 하나가 “CORS 정책을 지킨 리소스 요청”이다.
CORS란 Cross Origin Resource Sharing의 약자로, 도메인이 다르더라도 데이터를 공유할 수 있게 해주는 것이다.
쉽게 말해서 백엔드를 호출하는 애가 아무나 호출하면 안되니까 호출하는(오리진)이 누군지 확인하는 것,
특정한 것만 허용시켜서 받아갈 수 있게 해주는 것이다.
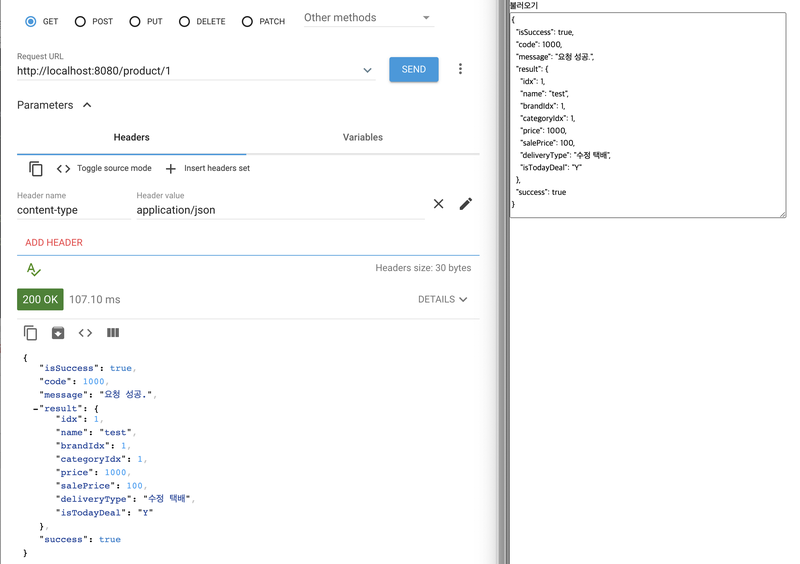
(error: 405 Method Not Allowed)
정석적인 해결방안이 있지만(https://evan-moon.github.io/2020/05/21/about-cors/),
난 일단 가라로 이렇게 해줬다. 리액트에서 해주는건 없고,
백엔드인 스프링부트의 controller에 아래 한 줄을 추가했다.