[OpenStack]
neutron 네트워크 설정
neutron flat 네트워크 설정
(1) 가상 브릿지 생성, 가상 브릿지에 포트 추가
|
|
💻 compute |
📡 network | |
|
|
| ||
|
|
|
| |
|
|
| ||
|
|
|
| |

ovs-vsctl show
ovs-vsctl del-br 장치명
(2) 네트워크 설정
vi ifcfg-[네트워크 장치 이름]
DEVICE=[네트워크 장치 이름]
TYPE=OVSPort
		DEVICETYPE=ovs
		OVS_BRIDGE=br-[네트워크 장치 이름]
ONBOOT=yes

vi ifcfg-br-[네트워크 장치 이름]
DEVICE=br-[네트워크 장치 이름]
DEVICETYPE=ovs
		TYPE=OVSBridge
		BOOTPROTO=static
IPADDR=[노드 IP]
NETMASK=255.255.255.0
GATEWAY=[게이트웨이]
DNS1=8.8.8.8
ONBOOT=yes
systemctl enable network
systemctl restart network
# 중간 확인
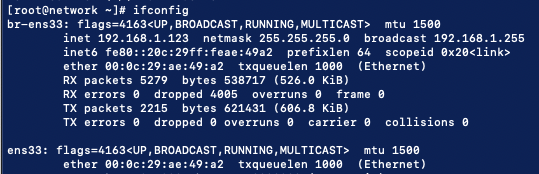
ifconfig
했을 시 ens33한테는 IP가 없고, br-ens33에 IP가 설정.
(3) 설정 파일 변경
compute , network 둘 다 ::
(1)
vi /etc/neutron/plugins/ml2/ml2_conf.ini
위 파일 마지막 라인에 추가
[ml2_type_flat]
flat_networks = extnet
저장 후 나가기.
💡여기서 지정한 flat_networks 이름인 extnet은 나중에
오픈스택 대시보드 네트워크 생성 시 ::
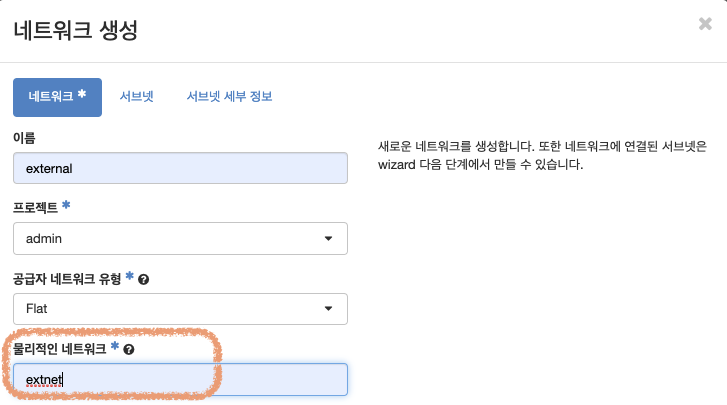
물리적인 네트워크 명에 들어갑니다.
(2)
vi /etc/neutron/plugins/ml2/openvswitch_agent.ini
다음 내용을 마지막 라인에 추가
[ovs]
bridge_mappings = extnet:br-[네트워크 장치 이름]
local_ip = [노드 IP]
저장 후 나가기.
systemctl restart neutron-openvswitch-agent
neutron vxlan 네트워크 설정
(1) 설정 파일 변경
💻 [1] controller 노드
vi /etc/neutron/plugins/ml2/ml2_conf.ini
위 파일에서
tenant_network_types = 부분을 다음과 같이 변경
tenant_network_types = vxlan
그리고 마지막 라인에 다음을 추가
[ml2_type_flat]
	flat_networks = extnet

[ml2_type_vxlan]
	vni_ranges = 1:1000
저장 후 나가기.
systemctl restart neutron-server
🖥 & 📡 compute, network 노드 = = = = =
vi /etc/neutron/plugins/ml2/ml2_conf.ini
위 파일에서
tenant_network_types = 이 부분을 다음과 같이 변경
tenant_network_types = vxlan
그리고 마지막 라인에 다음을 추가
[agent]
tunnel_types = vxlan
prevent_arp_spoofing = True
저장 후 나가기.
컴퓨트 노드는
systemctl restart neutron-openvswitch-agent
네트워크 노드는
systemctl restart neutron-dhcp-agent neutron-l3-agent neutron-metadata-agent neutron-openvswitch-agent
끝 😎