[OpenStack]
1) DB 생성
mysql -u root -p
CREATE DATABASE keystone;
GRANT ALL PRIVILEGES ON keystone.* TO 'keystone'@'localhost' IDENTIFIED BY 'qwer1234';
GRANT ALL PRIVILEGES ON keystone.* TO 'keystone'@'%' IDENTIFIED BY 'qwer1234';
2) 패키지 설치
dnf --enablerepo=centos-openstack-victoria,powertools -y install openstack-keystone python3-openstackclient httpd mod_ssl python3-mod_wsgi python3-oauth2client
3) 설정 파일 수정
vi /etc/keystone/keystone.conf
memcache_servers = 192.168.1.101:11211
connection = mysql+pymysql://keystone:qwer1234@컨트롤러 IP/keystone
provider = fernet
4) DB에 설정 내용 저장
su -s /bin/bash keystone -c "keystone-manage db_sync"
5) 키스톤 설정
keystone-manage fernet_setup --keystone-user keystone --keystone-group keystone
keystone-manage credential_setup --keystone-user keystone --keystone-group keystone
6) 부트스트랩 설정
keystone-manage bootstrap --bootstrap-password qwer1234 \
                                            설정할 비밀번호☝🏻
	  --bootstrap-admin-url http://컨트롤러 IP:5000/v3/ \
	  --bootstrap-internal-url http://컨트롤러 IP:5000/v3/ \
	  --bootstrap-public-url http://컨트롤러 IP:5000/v3/ \
	  --bootstrap-region-id RegionOne
7) 웹 서버 설정
vi /etc/httpd/conf/httpd.conf
ServerName 192.168.x.x
             컨트롤러IP
ln -s /usr/share/keystone/wsgi-keystone.conf /etc/httpd/conf.d/
systemctl enable httpd.service
systemctl restart httpd.service
8) 확인
vi ~/keystone_admin
export OS_USERNAME=admin
		export OS_PASSWORD=설정할 비밀번호
		export OS_PROJECT_NAME=admin
		export OS_USER_DOMAIN_NAME=Default
		export OS_PROJECT_DOMAIN_NAME=Default
		export OS_AUTH_URL=http://컨트롤러 IP:5000/v3
		export OS_IDENTITY_API_VERSION=3
source ~/keystone_admin
openstack domain list
openstack project list
openstack user list
9) 서비스 프로젝트 생성
openstack project create --domain default --description "Service Project" service
openstack project list
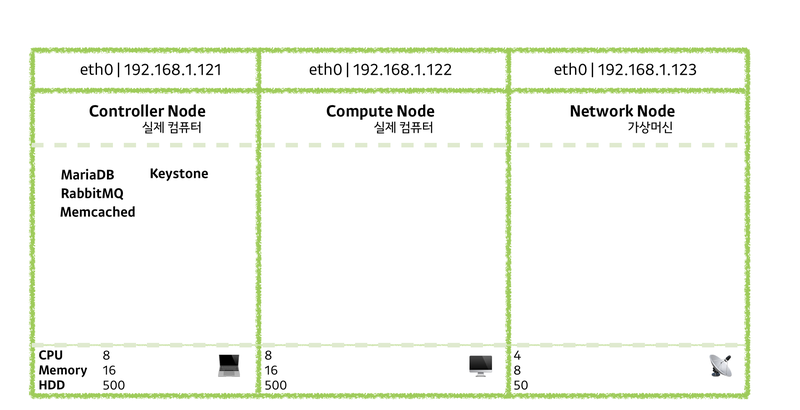
여기까지 진행 상황 👇🏻