ovs-vsctl add-br br-int
ovs-vsctl add-br br-[네트워크 장치 이름]
ovs-vsctl add-br br-enp2s0
ovs-vsctl add-port br-[네트워크 장치 이름] [네트워크 장치 이름]
vi ifcfg-ens33
		DEVICE=ens33
		TYPE=OVSPort
		DEVICETYPE=ovs
		OVS_BRIDGE=br-[네트워크 장치 이름]
ONBOOT=yes

	vi ifcfg-br-[네트워크 장치 이름]
DEVICE=br-[네트워크 장치 이름]
DEVICETYPE=ovs
		TYPE=OVSBridge
		BOOTPROTO=static
IPADDR=[컨트롤러 IP]
NETMASK=255.255.255.0
GATEWAY=[게이트웨이]
DNS1=8.8.8.8
ONBOOT=yes
systemctl restart network
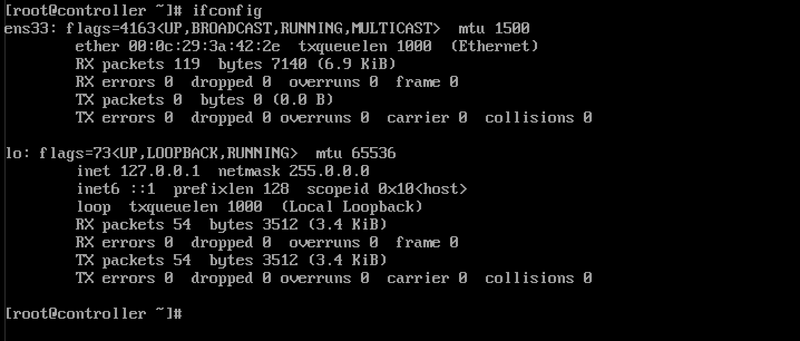
ovs-vsctl show
ovs-vsctl add-br br-[네트워크 장치 이름]
ovs-vsctl add-port br-[네트워크 장치 이름] [네트워크 장치 이름]
systemctl restart network
vi /etc/neutron/plugins/ml2/openvswitch_agent.ini
 [ovs]
			bridge_mappings = provider:br-ens33
			local_ip =[컨트롤러IP]
systemctl restart neutron-openvswitch-agent
vi /etc/neutron/plugins/ml2/ml2_conf.ini
tenant_network_types = vxlan
systemctl restart neutron-server
vi /etc/neutron/plugins/ml2/openvswitch_agent.ini
[agent]
		tunnel_types = vxlan
		prevent_arp_spoofing = True
systemctl restart neutron-openvswitch-agent
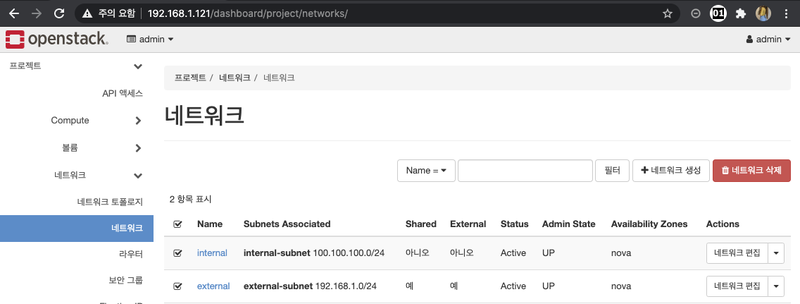
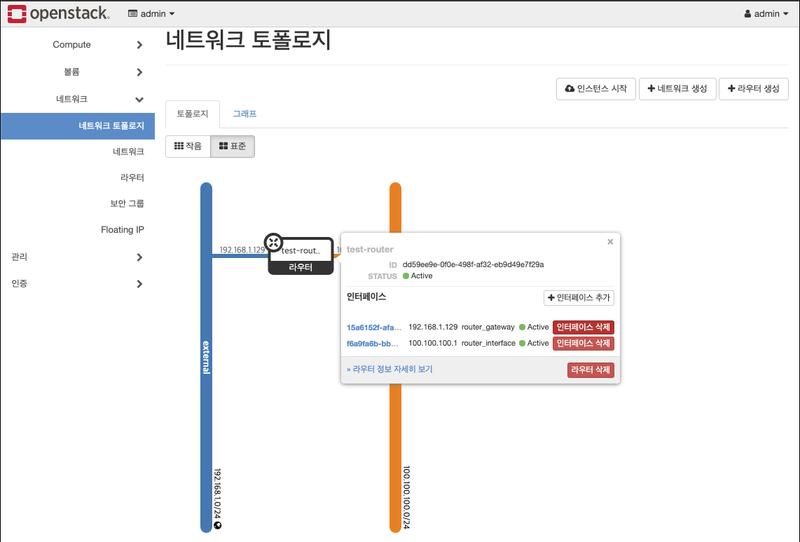
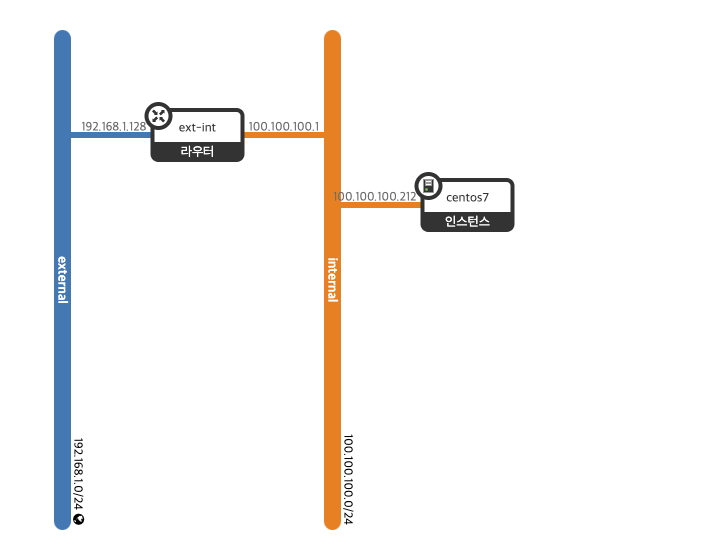
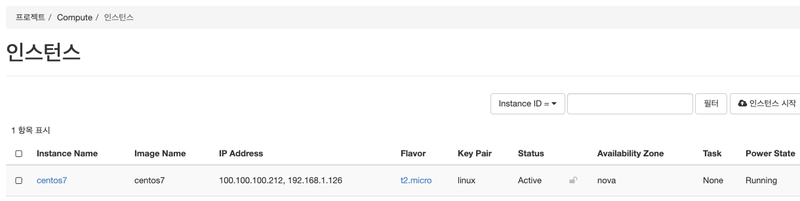
ssh centos@192.168.1.126 -i linux.pem
           [IP] [key file]
chmod 600 linux.pem