1. useradd
리눅스에서는 다음과 같이 새로운 계정을 생성 할 수 있다.
useradd test01
새로 생성한 test01 에 대한 정보는 /etc/passwd 에서 확인할 수 있으며,
다음과 같이 생성되었을 것이다.
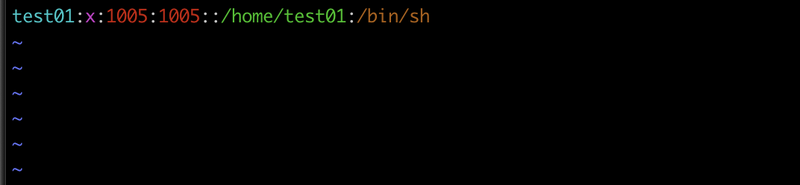
여기서 각 필드는 다음처럼 매핑된다.
|
이름 |
X |
UID (사용자 ID) |
GID (그룹 ID) |
설명 |
홈디렉터리 (윈도우에서의 내문서) |
로그인 쉘 |
|
test01 |
x |
1005 |
1005 |
/home/test01 |
/bin/sh | |
|
1 |
2 |
3 |
4 |
5 |
6 |
7 |
참고로 두번째 필드의 X 는 원래 계정의 패스워드가 있었던 부분이다.
옛날에는 암호화된 패스워드가 그대로 쓰여져 있었는데, 점점 하드웨어와 크래킹 기술이 발전하며 현재는 보안상 매우 위험해져서 guswo 비밀번호는 /etc/shadow 파일로 옮기고 원래 비밀번호가 적혀있던 필드에는 'x' 만 남게 되었다.
결론: 지금은 'shadow 패스워드 방식'을 사용한다는 의미이다.
다시 돌아와서 ..
test01 계정으로 접속하게 되면, 기본 쉘로 변경되는 것을 확인할 수 있을 것이다.
이 때 기본 쉘이 아닌 우리에게 익숙한 bash 쉘로 접속하려면 어떻게 할 수 있을까?
/etc/passwd 파일을 /bin/sh 에서 /bin/bash 로 수정하면 될 것이다.
또 다른 방법으로는 다음 명령어를 사용할 수도 있다.
usermod -s /bin/sh test01
2. usermod
usermod(사용자 정보 변경) 명령어를 사용하면 좀 더 안전하게 계정의 설정을 변경할 수 있다.
리눅스 사용자가 아닌, 그룹 정보에 대한 정보는 /etc/group 에서 확인할 수 있다.
test01 과 sudo 를 함께 비교해보자.
|
그룹명 |
X |
GID |
사용자들 |
|
test01 |
x |
1005 | |
|
sudo |
x |
27 |
ubuntu,cpmadm |
좀 전 /etc/passwd 에서 본 UID와 /etc/group 의 GID는 어떤 차이가 있을까?
/etc/passwd의 GID는 각 사용자가 속한 기본 그룹을 식별하는 번호이고,
/etc/group 의 GID는 시스템에 정의된 모든 그룹을 식별하는 번호이다.
그래서, 그룹에 가입하는 방식은 2가지가 있다.
1. /etc/passwd의 GID를 사용하는 방법
|
uset name |
UID |
GID |
|
test01 |
1001 |
104 |
|
test02 |
1002 |
101 |
|
test03 |
1003 |
102 |
|
test04 |
1004 |
101 |
|
test05 |
1005 |
103 |
2. /etc/group의 4번째 필드를 사용하는 방법
groupA test02,test03,test04
groupB test01,test03,test04
groupC test01,test02,test03,test05
groupD test01,test02,test05
1번 방식은 한 계정 당 하나의 그룹만 설정할 수 있고, 두번째 /etc/group의 4번째 필드를 사용하는 방법은 한 계정 당 여러개의 그룹에 속할 수 있다는 차이가 있다.
3. 리눅스의 권한
사용자 유형
리눅스에서는 파일 및 디렉터리에 대한 접근 권한을 3가지 사용자 유형으로 나눌 수 있다.
a. 소유자(owner): 파일 또는 디렉터리를 생성한 사용자
b. 그룹(group): 파일 또는 디렉터리와 관련된 그룹의 사용자들
c. 기타(other): 소유자와 그룹에 속하지 않은 나머지 사용자들
권한 유형
각 사용자 유형에 대해 다음과 같은 3가지 권한을 설정할 수 있습니다.
읽기(read, r, 4): 파일을 읽을 수 있는 권한
쓰기(write, w, 2): 파일을 수정하거나 삭제할 수 있는 권한
실행(execute, x, 1): 파일을 실행하거나 디렉터리로 이동할 수 있는 권한
4. chmod
change mode 파일 권한 변경
chmod 명령어로 파일 권한을 변경하는 방법은 두 가지가 있다.
1) Symbolic method (문자 표기법)
ex) 파일 소유자에게 실행 권한 부여
chmod u+x myfile.txt
이 방법은 액세스 클래스(Access class), 연산자(Operator), 액세스 타입(Access Type)으로 구분한다.
액세스 클래스 : u (user), g (group), o (other), a (all)
연산자 : + (add access), - (remove access), = (set exact access)
액세스 타입 : r (read), w (write), x (execute)
명령어 chmod 뒤에 변경할 권한을 입력하면 된다.
2) Absolute form (숫자 표기법)
소유자, 그룹, 다른 사용자의 권한을 r, w, x 순서로 8진수로 해석하여 3자리로 표현한다.
r (read) : 4
w (write) : 2
x (Ececute) : 1
chmod 750 file.txt
7 = r(4) + w(2) + x(1)
5 = r(4) + x(1)
다음은 리눅스에서 자주 사용되는 권한이다.
755: 소유자는 모든 권한을 갖고, 그룹과 기타 사용자는 읽기와 실행 권한만
644: 소유자는 읽기와 쓰기 권한을 갖고, 그룹과 기타 사용자는 읽기 권한만
700: 소유자는 모든 권한을 갖고, 그룹과 기타 사용자는 권한 없음
4. chown
change owner 파일 소유권 변경
파일이나 디렉토리의 소유자와 그룹을 변경하는 데 사용
사용자와 그룹은 소유권을 갖는다.
ex) 파일 소유자를 user로, 그룹을 group으로 변경
chown user:group myfile.txt
소유자와 소유 그룹을 한번에 지정하는 chown {소유자}:{그룹} 명령어를 자주 사용한다.
이전에 작성했던 글이 마음에 들지 않아서 다시 작성 .. ^.^