1. su 명령 파일 수정 :: pam.d/su 의 주석 제거
vi /etc/pam.d/su
들어가보면
5번째 줄의 auth required pam_wheel.so.use_uid 부분이 주석이 되어있다.
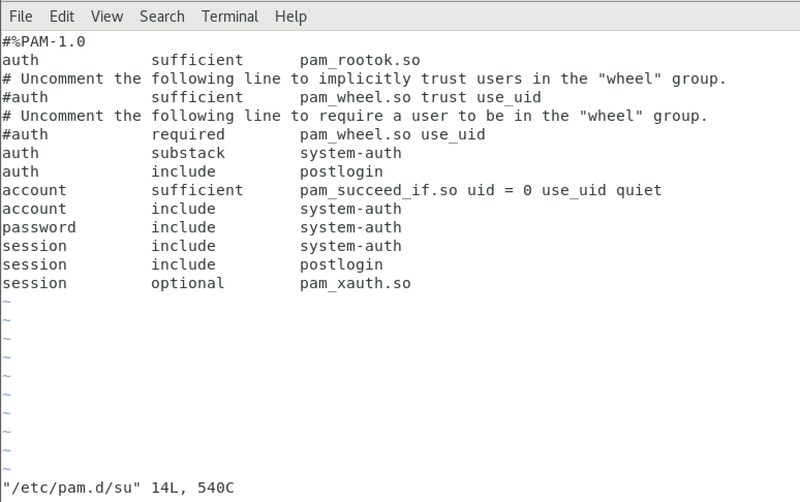
앞에 #을 지워 주석을 해제한다.
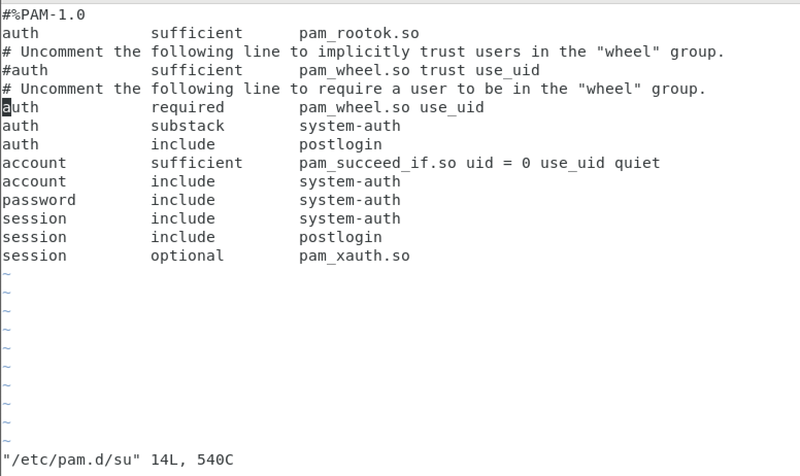
저장 후 나가기.
2. wheel group 수정
특별한 시스템 권한이 부가되는, wheel 비트를 가진 사용자 계정.
(wheel group_ su 명령어를 사용해 다른 사용자 계정에 접근할 수 있는 계정 그룹.
vi /etc/group
/etc/group 파일을 수정한다.
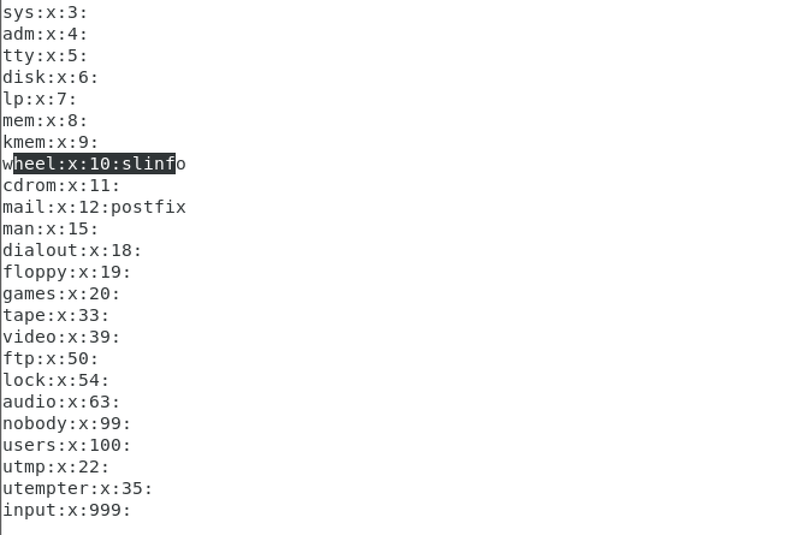
등록된 계정 중 wheel 계정이 존재하는지 확인하고,
만약 존재하지 않는 경우 useradd wheel을 입력해 wheel 계정을 추가한다.
여기서 wheel 부분 맨뒤에 있는 부분이 su 명령어 사용을 허용하는 계정을 입력하는 곳이다.
(root 는 su 명령어 소유자 이기 때문에 없어도 있어도 무관.)
3. wheel 그룹에 허용 계정을 추가하는 방법은
(1) /etc/group 파일에서 편집기로
wheel 계정 뒤에 직접 추가
(2) usermod -G wheel [허용할 계정명] 을 입력한다.

usermod -G wheel test01 입력 후 다시 /etc/group 에서 확인해보면
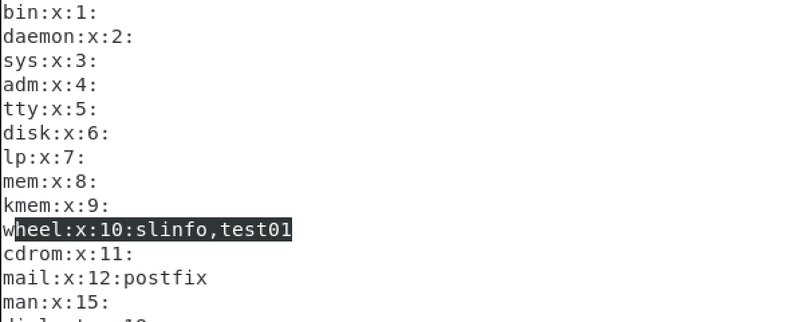
test01 계정이 추가되어 있는 것이 보인다.
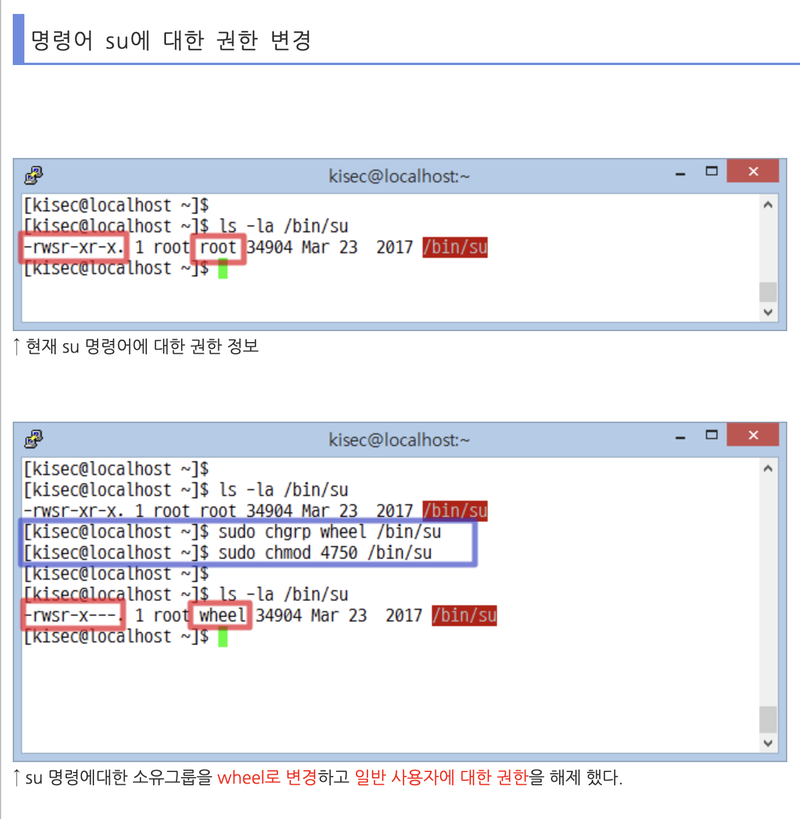
init 6로 재부팅 후,
다른 계정으로 로그인 해서 su
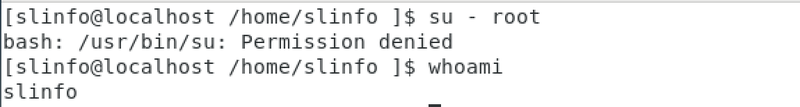
지정한 사용자 이외의 사용자는 su 명령을 사용할 수 없게 되었다.