root 계정 콘솔에서 직접 로그인 불가하게 하기
1. etc 안에 pam.d 안에 있는 gdm-password 파일을 vi 편집기로 열어 수정한다.
vi /etc/pam.d/gdm-password
2. 아래 내용을 맨 첫 줄에 추가한다.
auth requisite pam_succeed_if.so uid >= 1000
🚨 조심 🚨
🚨 띄어쓰기 주의 🚨
위에 추가해야하는 문장 pam_succeed_if.so uid >= 1000 에서
uid >= [ 여기 ]1000
여기 띄어쓰기를 무시하고 그냥 쓰면 큰 문제가 생긴다ㅜㅜ
그래서 위 문장 추가하기 전에 VMware 에서 스냅샷을 꼭 찍어두길 추천.
스냅샷
3. 잘 썼다면 재부팅 init 6 명령어로 재부팅.
init 6
4. 재부팅되면 아래 [ Not listed? ] 로 접속해보자.
root 를 입력.
6. 아래와 같이 로그인이 안되어야 정상이다!
cancel을 눌러 뒤로 돌아가서
다른 계정으로 로그인 했을 때는 정상적으로 로그인 되어야 함.
7. ip 설정
su - root
root 계정으로 로그인 해서 아래 위치에 있는 파일을 vi 편집기로 수정한다.
vi /etc/sysconfig/network-scripts/ifcfg-ens33
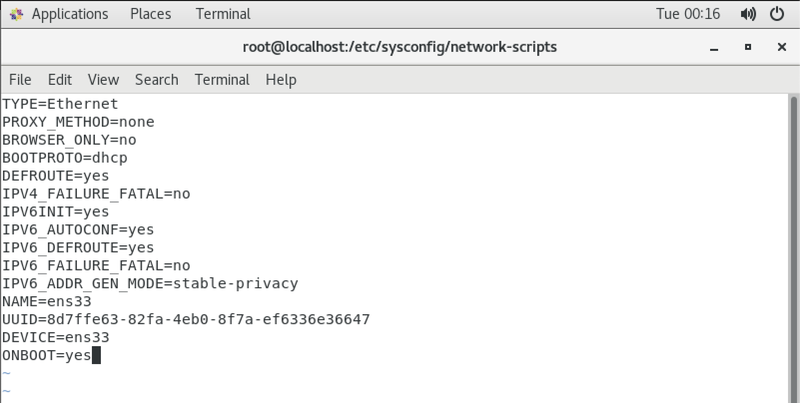
맨 마지막 줄 no 라고 되어 있
던 것을 yes 로.
그리고 콘솔 로그인 화면으로 가거나,
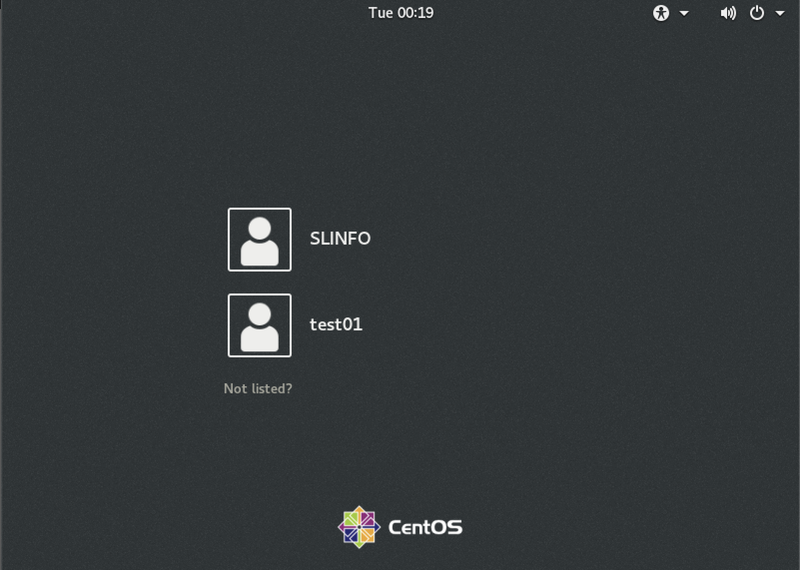
재부팅 한 뒤 (저는 그냥 재부팅을 했습니다.)
systemctl restart network
ifconfig로 ip를 확인.
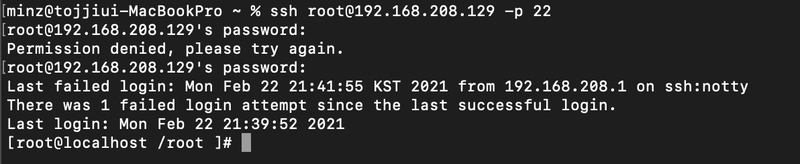
8. 알아낸 ip로 ... 맥북 본체 컴퓨터에 ssh root@192.168.100.129 -p 22 로 접속.
(윈도우는 putty 사용)
root 계정 원격(ssh, putty)에서 직접 로그인 불가하게 하기
1. 아까와 동일하게
vi /etc/pam.d/sshd
에서 제일 첫 줄에 아래 문장 추가 후,
auth requisite pam_succeed_if.so uid >= 1000
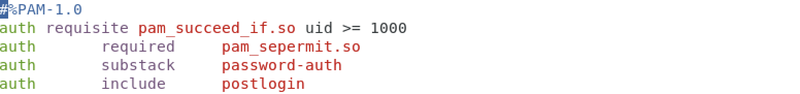
init 6로 재부팅.

하고 다시 본체 터미널에서 ssh root@192.168.208.129 -p 22 로 원격 접속을 시도해보면....
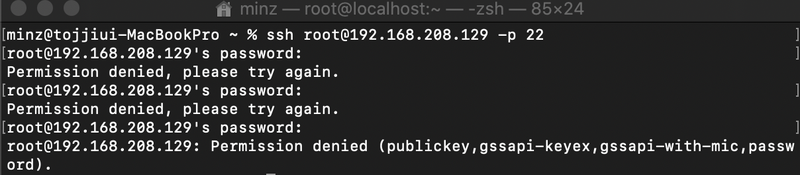
접속이 되지 않는다~~~~
*
sshd 파일에 추가했던 문장을 지우면
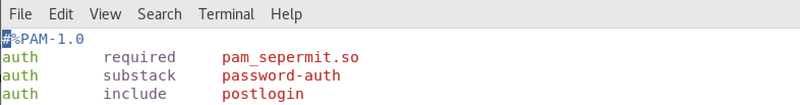
당연히 접속이 너무 잘 된다.