PAM 모듈
PAM 이란?
Pluggable Authentication Modules.
시스템에 공통적인 인증 방법을 제공하고,
쉽게 보안 설정 내용들을 교체 또는 추가/제거가 가능하다.
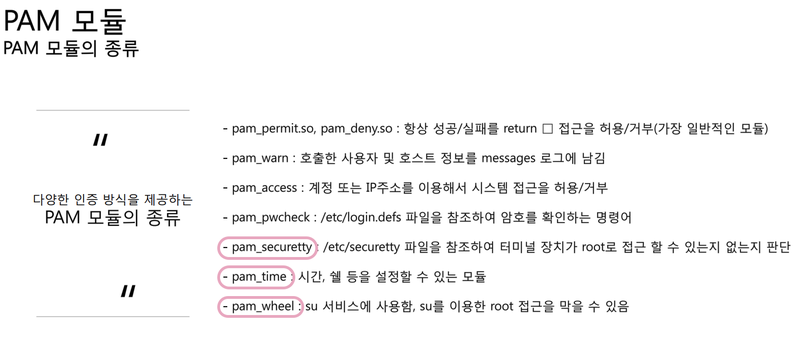
모듈의 종류는 다양하며 각각 모듈의 기능을 정확히 파악하는 것이 중요함.
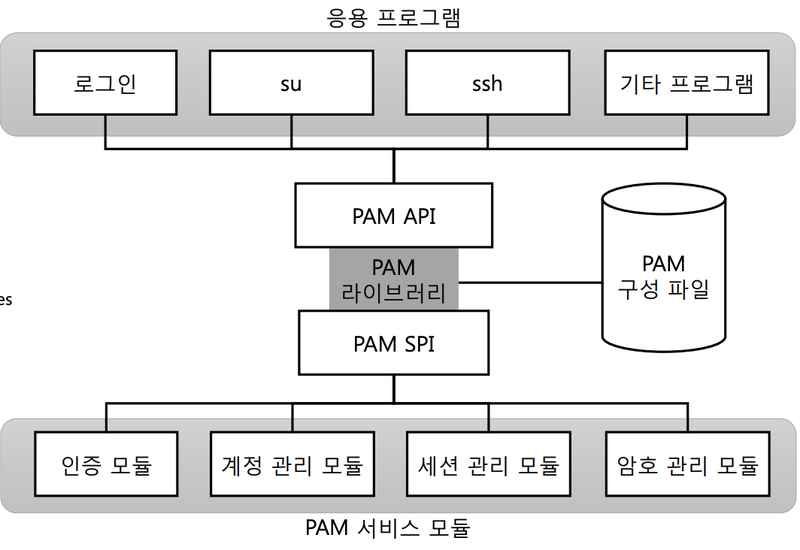
PAM 동작 원리
/etc/pam.d : 각각 프로그램(명령어, 서비스)에 해당하는 설정 파일이 들어있는 디렉토리.
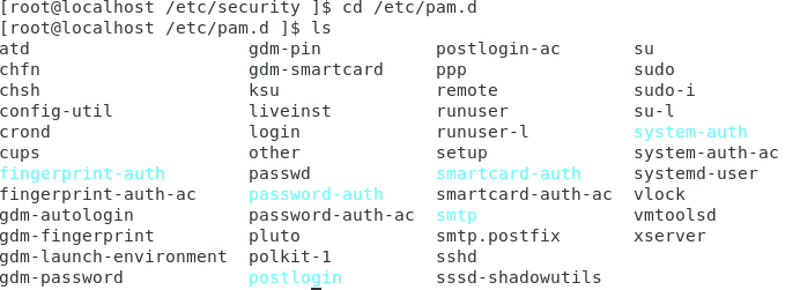
/usr/lib64/security : PAM 라이브러리 함수(모듈)이 들어있는 디렉토리.
프로그램이 사용자 인증이 필요하면 PAM 라이브러리 함수를 호출하면 된다.
PAM은 호출되면 호출한 응용프로그램의 설정 파일을 검사.
설정 파일이 없으면, 기본 설정 파일 사용(other) 설정 파일은 사용자 인증을 검사하기 위해 필요한 유형을 가짐.
**
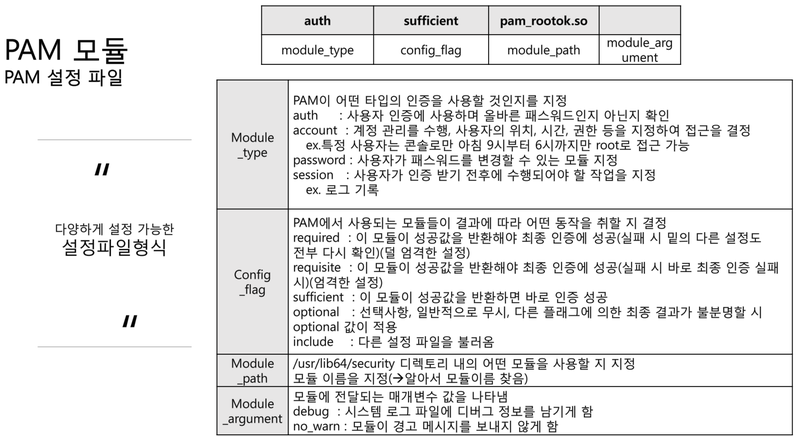
sufficient : 이 모듈만 성공하면 바로 인증 성공!
requisite : 이 모듈 실패하면 다 실패. 무조건 실패.
**
localhost /etc/pam.d ]$ cat su

#%PAM-1.0
auth		sufficient	pam_rootok.so
# Uncomment the following line to implicitly trust users in the "wheel" group.
#auth		sufficient	pam_wheel.so trust use_uid
# Uncomment the following line to require a user to be in the "wheel" group.
#auth		required	pam_wheel.so use_uid
auth		substack	system-auth
auth		include		postlogin
account		sufficient	pam_succeed_if.so uid = 0 use_uid quiet
account		include		system-auth
password	include		system-auth
session		include		system-auth
session		include		postlogin
session		optional	pam_xauth.so
sufficient - pam_rootok.so
sufficient = pam_succeed_if.so uid = 0 use_uid quiet
root가 아니더라도, uid가 0이면 패스.
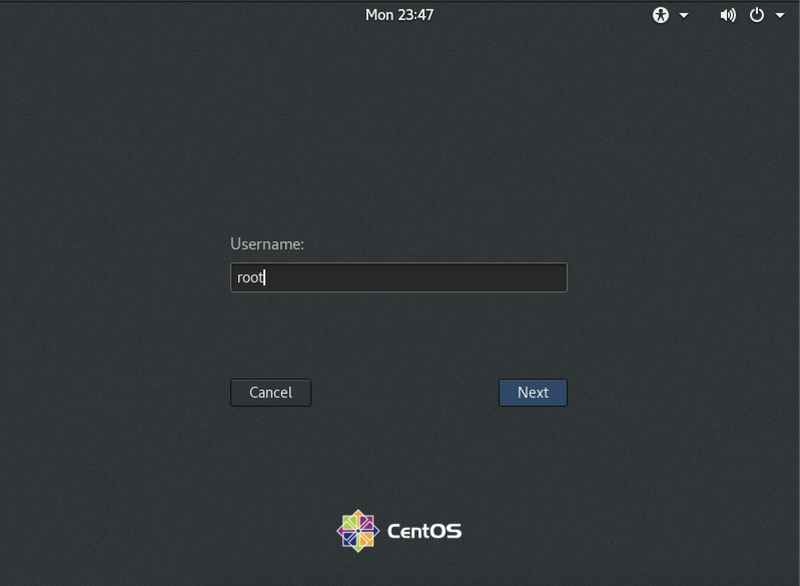
콘솔 로그인 성공.
root로 바로 로그인이 가능할 때 : root 패스워드만 알면 가능.
root로 바로 로그인이 안될 때 (su로만 가능)
- 일반 사용자 ID
- 일반 사용자 패스워드
- root 패스워드.