
kubectl get apiservices | grep metric

kubectl get pods -n kube-system
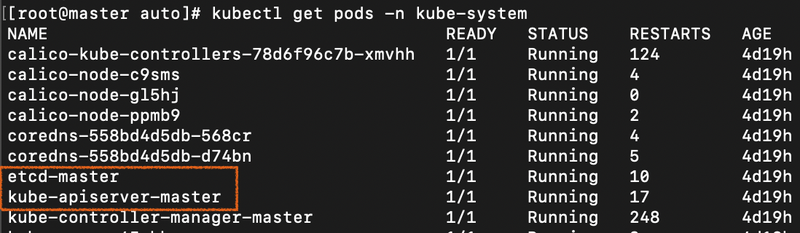
cd /etc/kubernetes/pki

wget https://github.com/kubernetes-sigs/metrics-server/releases/download/v0.4.1/components.yaml
[ 해결 방법 1 ]
[ 해결 방법 2 ]
curl -s -L -o /bin/cfssl https://pkg.cfssl.org/R1.2/cfssl_linux-amd64
curl -s -L -o /bin/cfssljson https://pkg.cfssl.org/R1.2/cfssljson_linux-amd64
curl -s -L -o /bin/cfssl-certinfo https://pkg.cfssl.org/R1.2/cfssl-certinfo_linux-amd64
chmod +x /bin/cfssl*
mkdir ~/auth
cd ~/auth
vi rootCA-config.json
{
"signing": {
"default": {
"expiry": "8760h"
},
"profiles": {
"root-ca": {
"usages": ["signing", "key encipherment", "server auth", "client auth"],
"expiry": "8760h"
}
}
}
}
vi rootCA-csr.json
{
"CN": "rootCA",
"key": {
"algo": "rsa",
"size": 2048
},
"names": [
{
"O": "Kubernetes"
}
]
}
cfssl gencert -initca rootCA-csr.json | cfssljson -bare rootCA
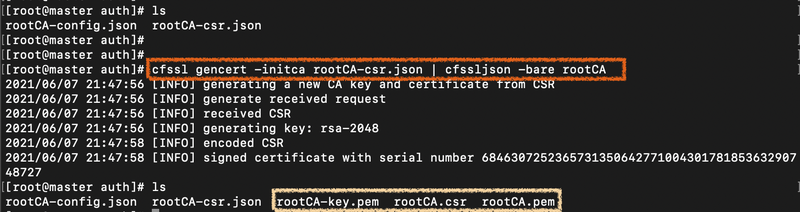
cp ./* /etc/kubernetes/pki/
cfssl gencert -ca=rootCA.pem -ca-key=rootCA-key.pem -config=rootCA-config.json -profile=root-ca proxy-client-csr.json | cfssljson -bare proxy-client
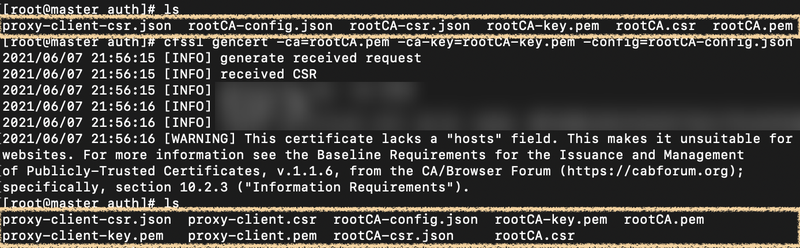
cp ./proxy* /etc/kubernetes/pki/
kubectl delete -f components.yaml
vi components.yaml
 - --requestheader-allowed-names=front-proxy-client
        - --requestheader-extra-headers-prefix=X-Remote-Extra-
- --requestheader-group-headers=X-Remote-Group
        - --requestheader-username-headers=X-Remote-User
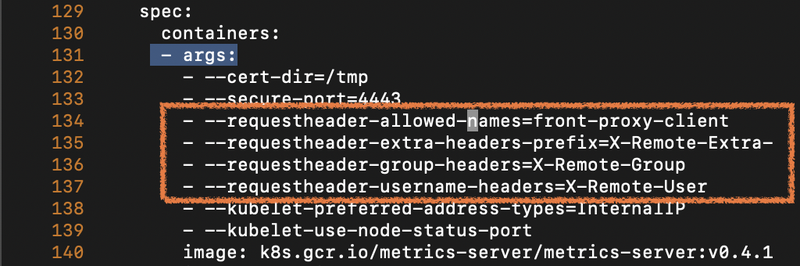
kubectl apply -f components.yaml
kubectl get apiservices | grep metric
