쿠버네티스 공식 사이트
https://kubernetes.io/ko/docs/concepts/overview/what-is-kubernetes/
1) 방화벽 설정
firewall-cmd --permanent --add-port=6443/tcp
firewall-cmd --permanent --add-port=2379-2380/tcp
firewall-cmd --permanent --add-port=10250/tcp
firewall-cmd --permanent --add-port=10251/tcp
firewall-cmd --permanent --add-port=10252/tcp
firewall-cmd --permanent --add-port=10255/tcp
firewall-cmd --reload
modprobe br_netfilter
echo '1' > /proc/sys/net/bridge/bridge-nf-call-iptables

setenforce 0

sed -i --follow-symlinks 's/SELINUX=enforcing/SELINUX=disabled/g' /etc/sysconfig/selinux

init 6
2) 호스트 이름 설정
vi /etc/hostname
vi /etc/hosts
[master IP]	master
[worker1 IP] worker1
[worker2 IP] worker2
3) 도커 설치
[master, worker1, worker2] 세 대 다 진행.
dnf config-manager --add-repo=https://download.docker.com/linux/centos/docker-ce.repo
dnf install -y https://download.docker.com/linux/centos/7/x86_64/stable/Packages/containerd.io-1.2.6-3.3.el7.x86_64.rpm
dnf install -y docker-ce

systemctl enable docker
systemctl start docker
4) k8s 설치
[master, worker1, worker2] 세 대 다 진행.
firewall-cmd --add-masquerade --permanent
firewall-cmd --reload
cat <<EOF > /etc/sysctl.d/k8s.conf
net.bridge.bridge-nf-call-ip6tables = 1
net.bridge.bridge-nf-call-iptables = 1
EOF
sysctl --system
cat <<EOF > /etc/yum.repos.d/kubernetes.repo
[kubernetes]
name=Kubernetes
baseurl=https://packages.cloud.google.com/yum/repos/kubernetes-el7-x86_64
enabled=1
gpgcheck=1
repo_gpgcheck=1
gpgkey=https://packages.cloud.google.com/yum/doc/yum-key.gpg https://packages.cloud.google.com/yum/doc/rpm-package-key.gpg
EOF
dnf install -y kubelet kubeadm kubectl --disableexcludes=kubernetes
systemctl enable kubelet
systemctl start kubelet
5) k8s swap 설정
[master, worker1, worker2] 세 대 다 진행.
swapoff -a
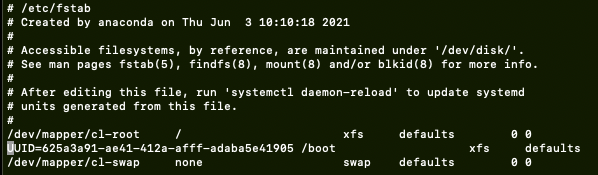
/dev/mapper/cl-swap none swap defaults 0 0
이 부분을 다음처럼 변경, 주석 처리함 !

#/dev/mapper/cl-swap none swap defaults 0 0
6) 마스터 설정
kubeadm init --pod-network-cidr 192.168.1.0/24
kubeadm join 192.168.1.IP:6443 --token 여기의 토큰 값 잘 저장해 두세요
mkdir -p $HOME/.kube
cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
chown $(id -u):$(id -g) $HOME/.kube/config
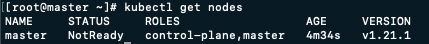
kubectl get nodes
dnf -y install wget
wget https://docs.projectcalico.org/manifests/calico.yaml
vi calico.yaml

 # - name: CALICO_IPV4POOL_CIDR
 #   value: "192.168.0.0/16"
======== 아래와 같이 수정 ========
- name: CALICO_IPV4POOL_CIDR
value: "192.168.2.0/24"
kubectl apply -f calico.yaml
7) 워커 설정 :: Node join
firewall-cmd --zone=public --permanent --add-port={10250,30000-32767}/tcp
firewall-cmd --reload
kubeadm join - 마스터 설정에서 복사했던 명령어.
[ex]
kubeadm join 192.168.1.124:6443 --token 0lyh6r.658i77edu2xykzbz \
	--discovery-token-ca-cert-hash sha256:ec3c5cdfa8b8dbbbe57b1ee71eebf0e547c9a7a5fd2501f2ba49e2da04cfdf21
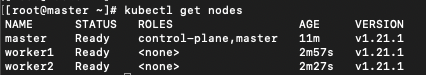
kubectl get nodes
☹️ 쿠버네티스 설치 중 에러 기록
unable to connect to the server: x509: certificate signed by unknown authority (possibly because of "crypto/rsa: verification error" while trying to verify candidate authority certificate "kubernetes")
kubectl describe node
kubernetes warning fileexisting-tc tc not found in system path
kubeadm reset
rm -rf /etc/cni/net.d
rm -rf $HOME/.kube