JWT (Json Web Token)
Postman이나 Advanced REST client로 JWT Test 중 만난
JWT Token has expired 에러
1. JWT 동작 과정
'JWT Token has expired' 해결 방법은 3번 부터 보세요!
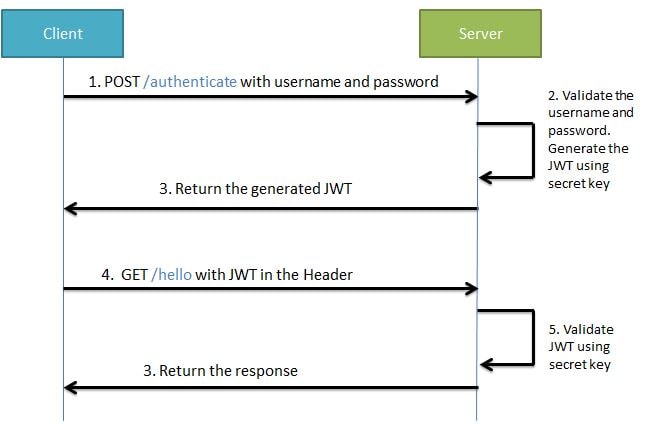
1. 클라이언트 로그인 요청 POST(id, pw)
2. 서버는 (id, pw)가 맞는지 확인 후 맞다면 JWT를 Secret Key로 생성 후 전달
3. 클라이언트는 Token을 로컬 쿠키에 저장
4. 클라이언트는 서버에 요청할 때 항상 헤더에 Token을 포함시킴
5. 서버는 요청을 받을 때마다 Secret Kye를 사용해Token이 유효한지 검증
- 서버만이 Secret Key를 가지고 있기 때문에 검증 가능
- Token이 검증되면 따로 username, pw를 검사하지 않아도 user identification 가능
6. 서버의 Response
2. Backend (Spring boot, JWT, Spring Security) 구조
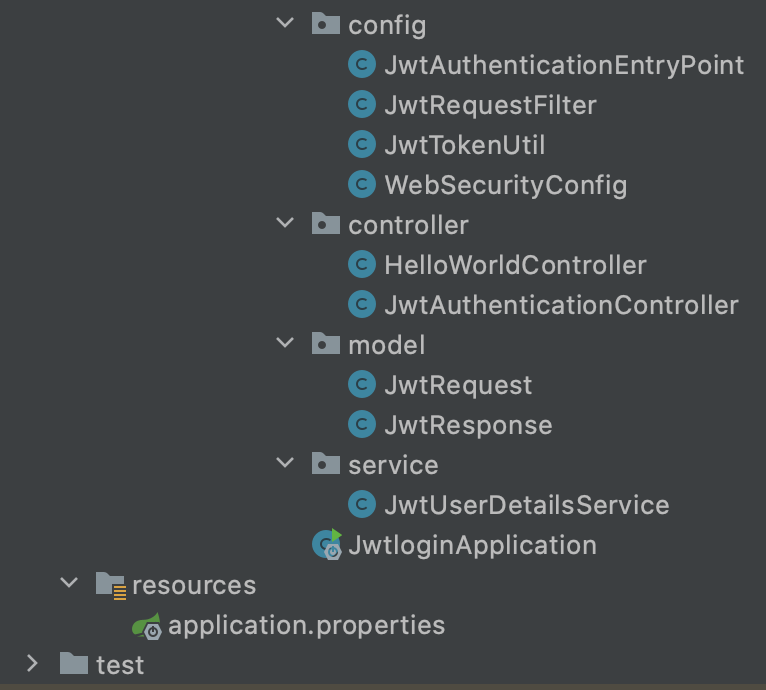
3. JwtRequestFilter 동작 과정
1. User Request's Header에서 Token이 있는지 확인
2. 있다면 Token 추출
3. JwtUserDetailsService에서 userName으로 user의 detail 얻어옴
4. JwtTokenUtil에서 Token 유효성 검사
validateToken(jwtToken, userDetails)
5. 유효한 Token이면 Spring Security에 유효한 User라 알려주고 hello() method에게 접근 가능하게 설정
4. Postman이나 Advanced REST client로 'JWT Test'
총 3단계
1. GET /hello
GET http://localhost:8090/hello
우선 처음 접근할 땐, Token이 없기 때문에 404 에러가 뜬다.
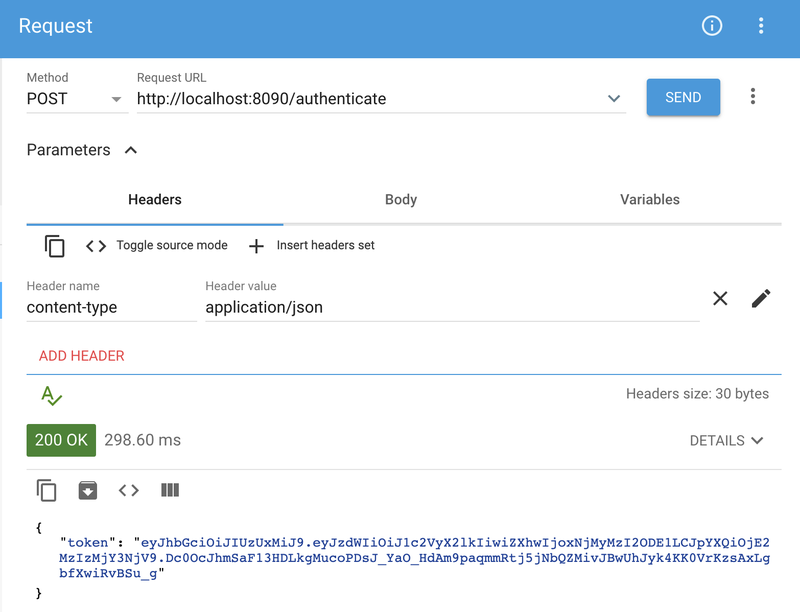
2. POST /authenticate
POST http://localhost:8090/authenticate
BODY JSON
{
"username" : "user_id",
"password" : "user_pw"
}
Token이 return된다.
결과 :
3. /hello with Token
GET http://localhost:8090/hello
Headers는 다음과 같이 해준다.
key: Authorization
values : Bearer (Token값)
예시는 다음과 같다.
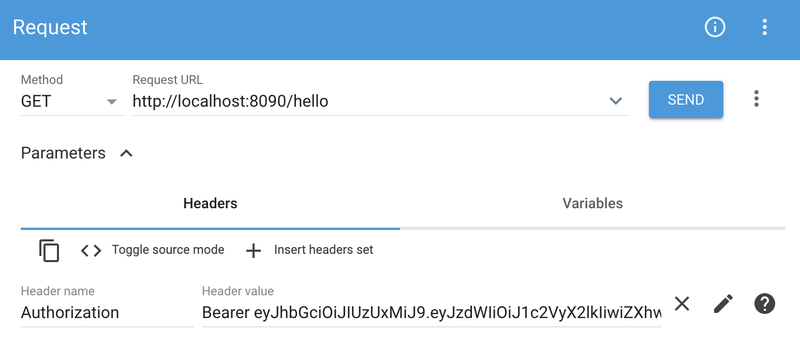
Bearer 한칸 띄고 <>로 토큰을 감싸주는 사람도 있던데, 그냥 이렇게 하면 된다.
이렇게 하면 되는건데... 자꾸 난 JWT Token has expired 라는 에러가 뜨는거다 ㅠㅠ
JWT Token has expired
JWT Token has expired
하 이것의 해결법은 참 간단했다
doGenerateToken 수정이었다.
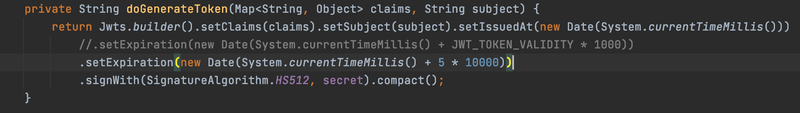
원래 코드엔 5 * 1000 라고 되어 있었는데 ㅋㅋ
이게 5초다 5초..
그니까 방금 과정의 2단계에서 3단계까지 5초 안에 해야 되는거다ㅠㅠ
그래서 이 부분을 대충 늘려주었더니
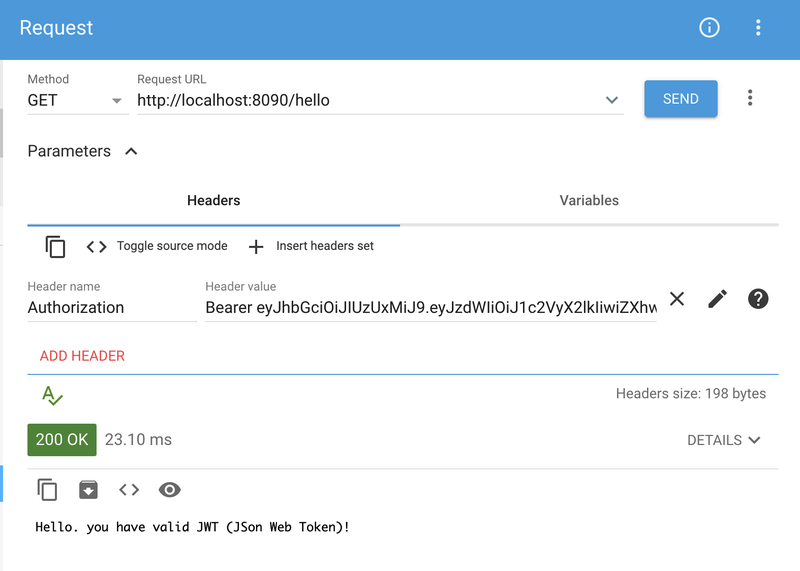
반가운 Hello! 가 떴다 ㅎㅎ
사실 이건.. 에러라고 하기엔 뭐하다 ㅠ
Jwt 예제 코드 받아서 테스트 해보다가 만난 문제였는데, 이 코드에 대한 설명이 많지 않아서 + jwt를 잘 몰라서 삽질을 좀 했다. 아마 이 예제코드로 테스트 하시는 분들 중 expired 문제 해결법 찾는 사람의 시간을 단축시켜주고자 +_+ 포스팅 했다..
그렇게 추석이 지났다 🌕