Do it 네트워크 기초
Https 패킷 실습 문제 오류와 해결방법
제가 지난번 포스팅에서 추천했던 개발 도서,
Do it 네트워크 기초에서 실습을 진행하다 보면
http 패킷 캡쳐 실습에서
책 대로 안되는 부분이 하나 있습니다.
이유는 출판 당시에는 실습 사이트(www.easyspub.co.kr)가 HTTP 프로토콜을 사용했지만, 며칠 전 보안 강화를 위해 HTTPS(SSL/TLS) 프로토콜이 적용되었더라구요.
그래서 와이어샤크로 패킷을 캡처하면 책 내용에서 처럼 평문(Plain Text) 데이터가 보이는 대신,
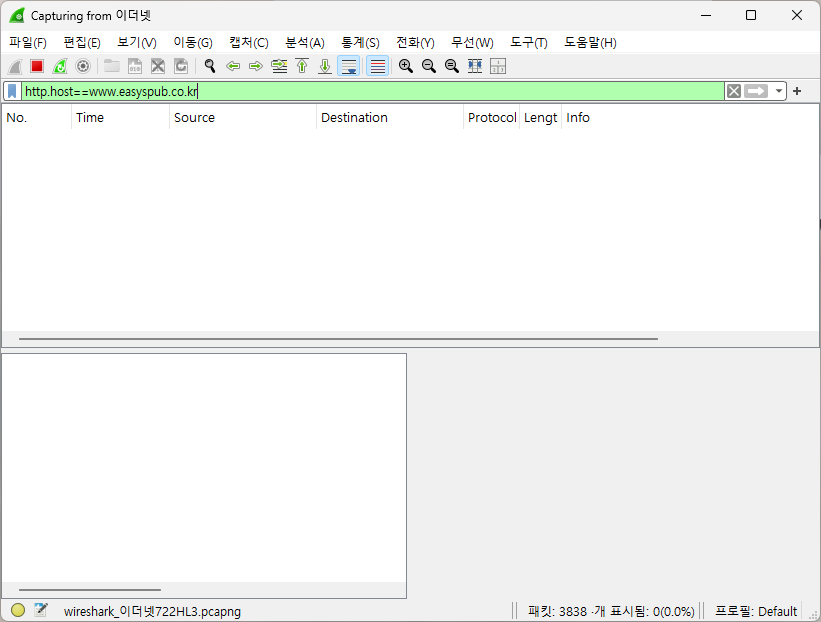
위 이미지처럼 이렇게 아무것도 안 보입니다.
왜 이럴까요?
2. 이거 왜 안돼요?
왜 이런 현상이 발생하나요?
우리가 흔히 쓰는 HTTPS는
기존의 데이터 전송 규약인 HTTP에
SSL(Secure Sockets Layer) 또는 TLS(Transport Layer Security)라는 암호화 계층을 한 겹 씌운 형태입니다.
그냥 지나가던 데이터에 금고를 채워 안전하게 보내는 것과 같죠.
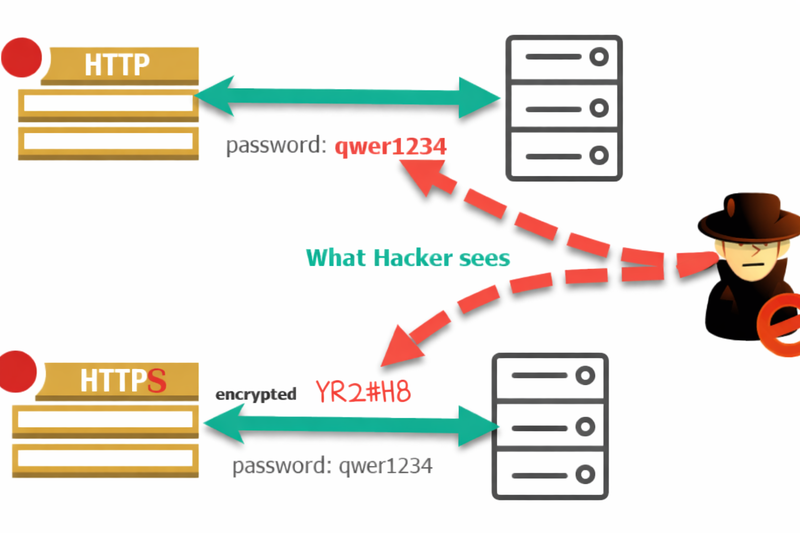
암호화된 HTTPS
HTTP 방식은 통신 과정에서 해커가 데이터를 가로채면 아이디, 비밀번호 같은 민감한 정보가 그대로 노출되는 취약점이 있었는데
HTTPS를 사용하면 다음 이미지와 같이 통신 내용이 알아볼 수 없는 암호문으로 변환됩니다.
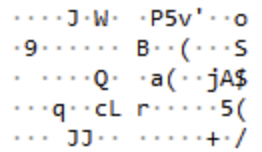
알아볼 수 있으신 분?
그래서 중간에서 누군가 데이터를 훔쳐본다 하더라도,
열쇠가 없으면 알아볼 수 없는 외계어처럼 보이게 되는 것이죠.
3. 해결 방법
HTTP 전용 실습 사이트 이용하기
그래서 책의 실습인 http 프로토콜을 사용하는 사이트 패킷을 들여다 보는 방법은
암호화를 적용하지 않은 사이트를 이용하는 방법입니다.
대체 주소: httpforever.com
요즘은 왠만해선 다 https를 사용하기 때문에
http 프로토콜을 사용하는 사이트를 찾기가 힘들었는데
이런 사이트가 하나 있었습니다.
외국 IT 교육자가 보안 연구 및 학습을 위해 일부러 암호화를 적용하지 않은 사이트 입니다!
대체 주소: httpforever.com
방법: 책에 나온 주소(www.easyspub.co.kr) 대신 위 주소를 입력하고 패킷을 캡처하세요.
귀찮다면요?
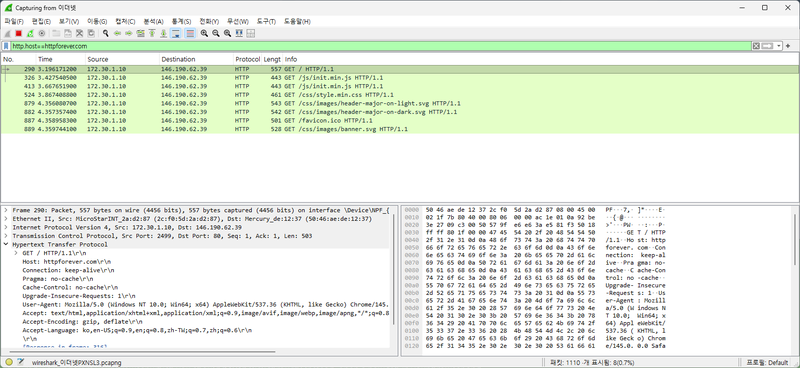
제가 캡쳐 해왔습니다.
대체 주소인 httpforever.com
와이어샤크 패킷 캡쳐 이미지 입니다.
이런 식으로 우리가 읽고 이해할 수 있는 평문이 보인다고 생각하시면 돼요.
그러면, HTTPS가 적용된 현재의 이지스퍼블리싱 사이트 패킷은 어떻게 보일까요?
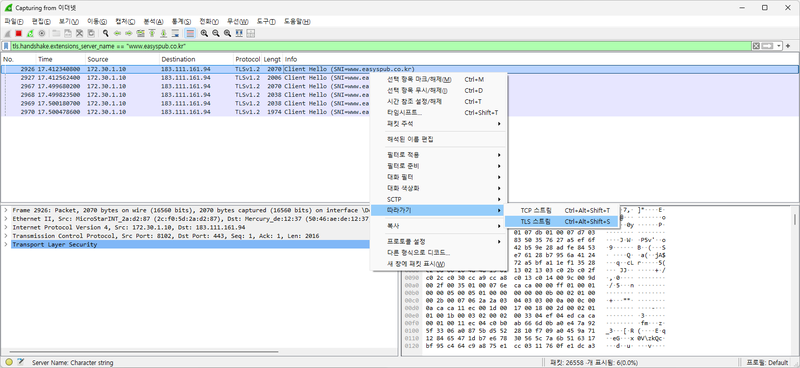
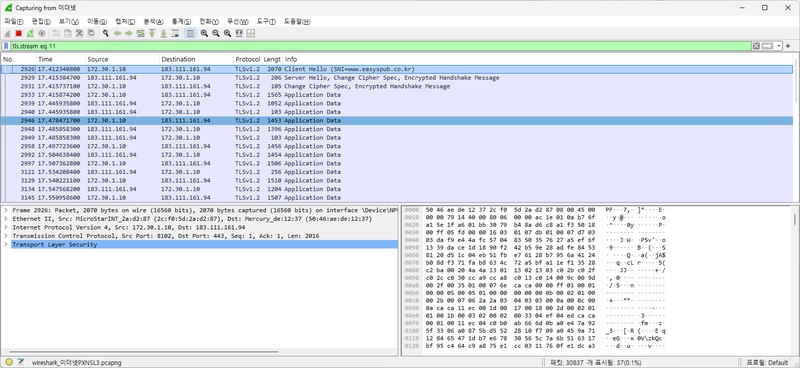
이미지를 보면 왼쪽에 복잡하게 나열된 숫자와 오른쪽에 뭔 소린가 싶은 문자가 있죠.
여기서 복잡하게 나열된 숫자는 16진수고,
그것을 우리가 읽을 수 있는 문자로 변환한 것이 오른쪽 영역에 점(.)과 의미 없는 알파벳이에요.
뭔 소리인지 모르겠죠? 해커도 모를 거에요.
이것이 HTTPS 암호화의 결과물입니다.
책에 나온 실습이 그대로 되지 않아 띠용스러우셨겠지만, 오히려 이번 기회를 통해
왜 모든 사이트가 HTTPS로 가야만 하는지를 직접 확인할 수 있었습니다. 👍🏻
갈수록 개인정보 보호와 보안이 중요해지고 있는 요즘, HTTP와 HTTPS는 개발자뿐만 아니라
IT 시대를 살아가는 우리 모두에게 기본 중의 기본!
기본에 충실한 개발 생활 보내세요 ^_^