Cloud/Docker
원본 글 보기

[Docker] 도커란? 가상 머신과 컨테이너의 차이

[Docker] 도커란? 가상 머신과 컨테이너의 차이

도커란?

도커는 가상 머신이 아니다 !

가상 머신은 하드웨어를 소프트웨어로 구현합니다. VMWare 같은 도구를 사용해보셨다면 아시겠지만, 가상 머신을 생성할 때 CPU나 램도 설정해야하고, 설정을 잘 살펴보면 ODD, 사운드 카드, 랜카드 같은 것도 설정을 할 수 있습니다. 가상 머신은 정말로 컴퓨터 안에 만들어진 컴퓨터입니다.

하지만 도커는 가상 머신을 만들지 않습니다. 단지 프로세스를 격리된 환경에 실행하는 걸 도와주고, 이렇게 만들어진 프로세스를 컨테이너라고 합니다. 그래서 컨테이너는 단지 프로세스일 뿐입니다.

그래서..

도커는'리눅스 컨테이너'에 여러 기능을 추가함으로써, 애플리케이션을 컨테이너로 쉽게 사용할 수 있게 만들어진

컨테이너 기반의 오픈소스 가상화 플랫폼 입니다.

'컨테이너'는 새로운 기술을 아니지만 도커를 통해서 과거 보다 편리하고, 간편하게 어플리케이션을 배포하는 데 사용되는 리눅스 기술 입니다.

컨테이너?

컨테이너는 격리된 공간에서 프로세스가 동작하는 기술. 가상화 기술의 하나지만 기존방식과는 차이가 있다.
리눅스 기술 이야기에 앞서

우선, 일반적인 컨테이너 단어에 대해 생각해 봅니다.

배에 실는 네모난 화물 수송용 박스.

컨테이너 안에는 옷, 신발, 전자제품, 술, 과일등 다양한 화물을 넣을 수 있고, 규격화되어 컨테이너선이나 트레일러등 다양한 운송수단으로 쉽게 옮길 수 있습니다.

1950년대까지 화물운송에는 여러가지 문제점이 있었습니다. 실제 물건을 운송하는 비용보다 항구에서의 선적과 비용이 수배로 더 많이 들었고, 그 사이에 없어지는 물건도 많았고, 인력도 필요할때 구하기 어려웠습니다. 이 때, 지금의 스마트폰, 인터넷과 같은 파급력을 가진 컨테이너가 등장하게됩니다.

컨테이너는 모든것을 규격화 할 수 있는 컨테이너의 등장은 모든것을 규격화시켰고, 운송비용 또한 떨어지게 되었으며. 시간 역시 어마어마하게 빨라지게 하였습니다.

서버에서 이야기하는 컨테이너도 이와 비슷한 역할을 합니다. 수 많은 회사가 쓰는 라이브러리가 다 다르고 플러그인이 다 다르며 버전 또한 다릅니다. 이렇듯 모두가 다른 환경을 사용하지만 도커머신으로써 가상화하는것을 도커라이징이라고 합니다. 마치 컨테이너에 물건을 실어 나르기전에 컨테이너에 물건을 실는것처럼 서버환경을 Dockerfile이라는 규격화된 틀로 만드는 과정입니다. 백엔드 프로그램, 데이터베이스 서버, 메시지 큐등 어떤 프로그램도 컨테이너로 추상화할 수 있고 조립 PC, AWS, Azure, Google cloud등 어디에서든 실행할 수 있습니다.

한마디로 제각각인 물건들을

컨테이너에 넣어 '격리시켜 규격화 한다' 라고 할 수 있겠죠.

이것이 컨테이너 라는 기술의 핵심이며,

컨테이너에는 다양한 프로세스 격리 기술이 사용됩니다.

가상머신 vs 도커 컨테이너

게스트 OS의 유무

가상화 이전의 시대에서는 하나의 서버에 하나의 어플리케이션만 구동시켰다고 합니다. 이렇다 보니 하나의 서버에 남는 자원이 많았고, 이런 비효율성을 극복하기 위해 등장한 기술이 가상화 기술입니다. 그 중 하이퍼바이저 기반의 가상화가 가장 많이 이용되었는데, 하이퍼바이저는 논리적으로 분할된 공간에서 VM 이라는 독립된 가상환경을 만들고, 호스트 시스템에서 VM에 깔린 게스트OS를 구동 및 모니터링하는 역할을 합니다.


VM : 분할 공간에서의 가상환경, Virtual Machine
호스트 시스템 : 서버의 OS
게스트 OS : VM 의 OS
하이퍼바이저 : 게스트OS를 구동 및 모니터링
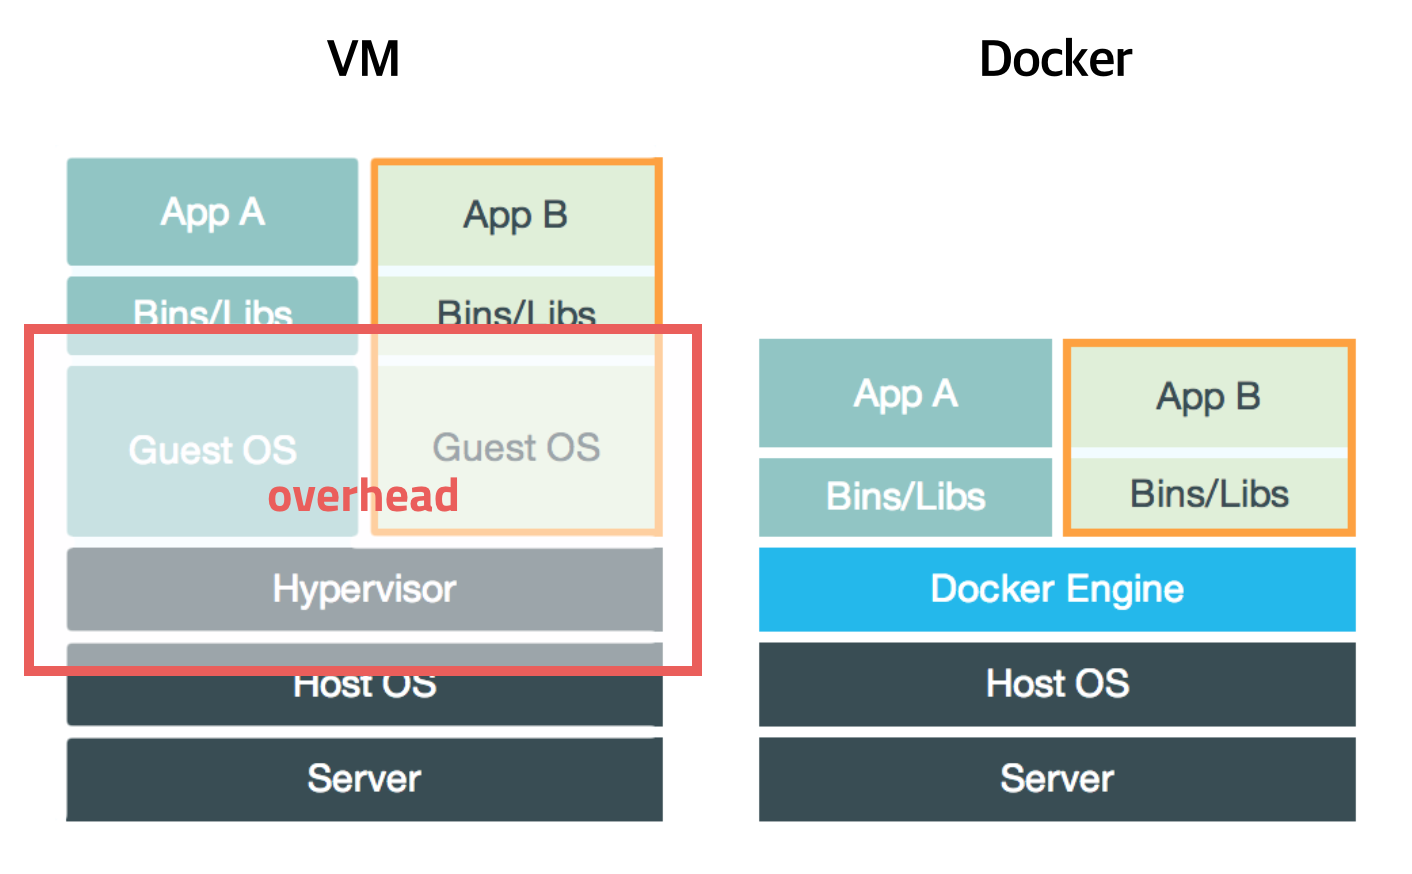
기존의 가상화 방식은 주로 OS를 가상화하였습니다.

아래 이미지를 보시면 VM에는 위에서 언급한 Guest OS가 깔립니다. 하지만 도커의 컨테이너는 Guest OS를 설치하지 않습니다. 이는 자원의 효율성 측면에서 차이가 납니다 VM는 하나씩 늘 때마다 OS를 위한 자원을 할당해주어야 하는 반면, 도커는 어플리케이션을 구동하는데 필요한 모든 패키지만 있으면 컨테이너를 구동시킬 수 있기 때문입니다.

도커는 어떻게 동작하나?

하나의 커널, 독립된 공간

도커의 컨테이너는 호스트 OS의 커널을 공유합니다.

커널이란 하드웨어 자원을 관리하고 하드웨어와 프로세스 사이의 인터페이스 역할을 수행하는 OS의 핵심 구성 요소중 하나 입니다. 이 커널을 컴퓨팅 자원을 가상화하고 이를 프로세스에 할당합니다.

즉, 결과적으로 하나의 커널을 공유하고 있기 때문에, 호스트 시스템에서도 컨테이너 내부의 프로세스를 볼 수 있습니다. MySQL을 도커 컨테이너로 시작한다면, 도커가 아닌 호스트의 일반 셸에서 프로세스를 검색해 봤을 때 (ps-e |grep MySQL) MySQL 프로세스를 발견할 수 있습니다.

Docker는 그 자체로 VM 이기 때문에 하이퍼바이저를 포함하고 있고, 실제 PC 환경과 가상 환경(도커)의 관계에서는 Guest OS 입니다. 하지만 도커와 컨테이너의 관계에서는 Host OS 역할인(?) 리눅스가 설치되어 있습니다. 컨테이너에는 VM Host와는 달리 OS가 설치되어 있지 않습니다.

도커 이미지

도커에서 가장 중요한 개념은 컨테이너와 함께 이미지라는 개념입니다.

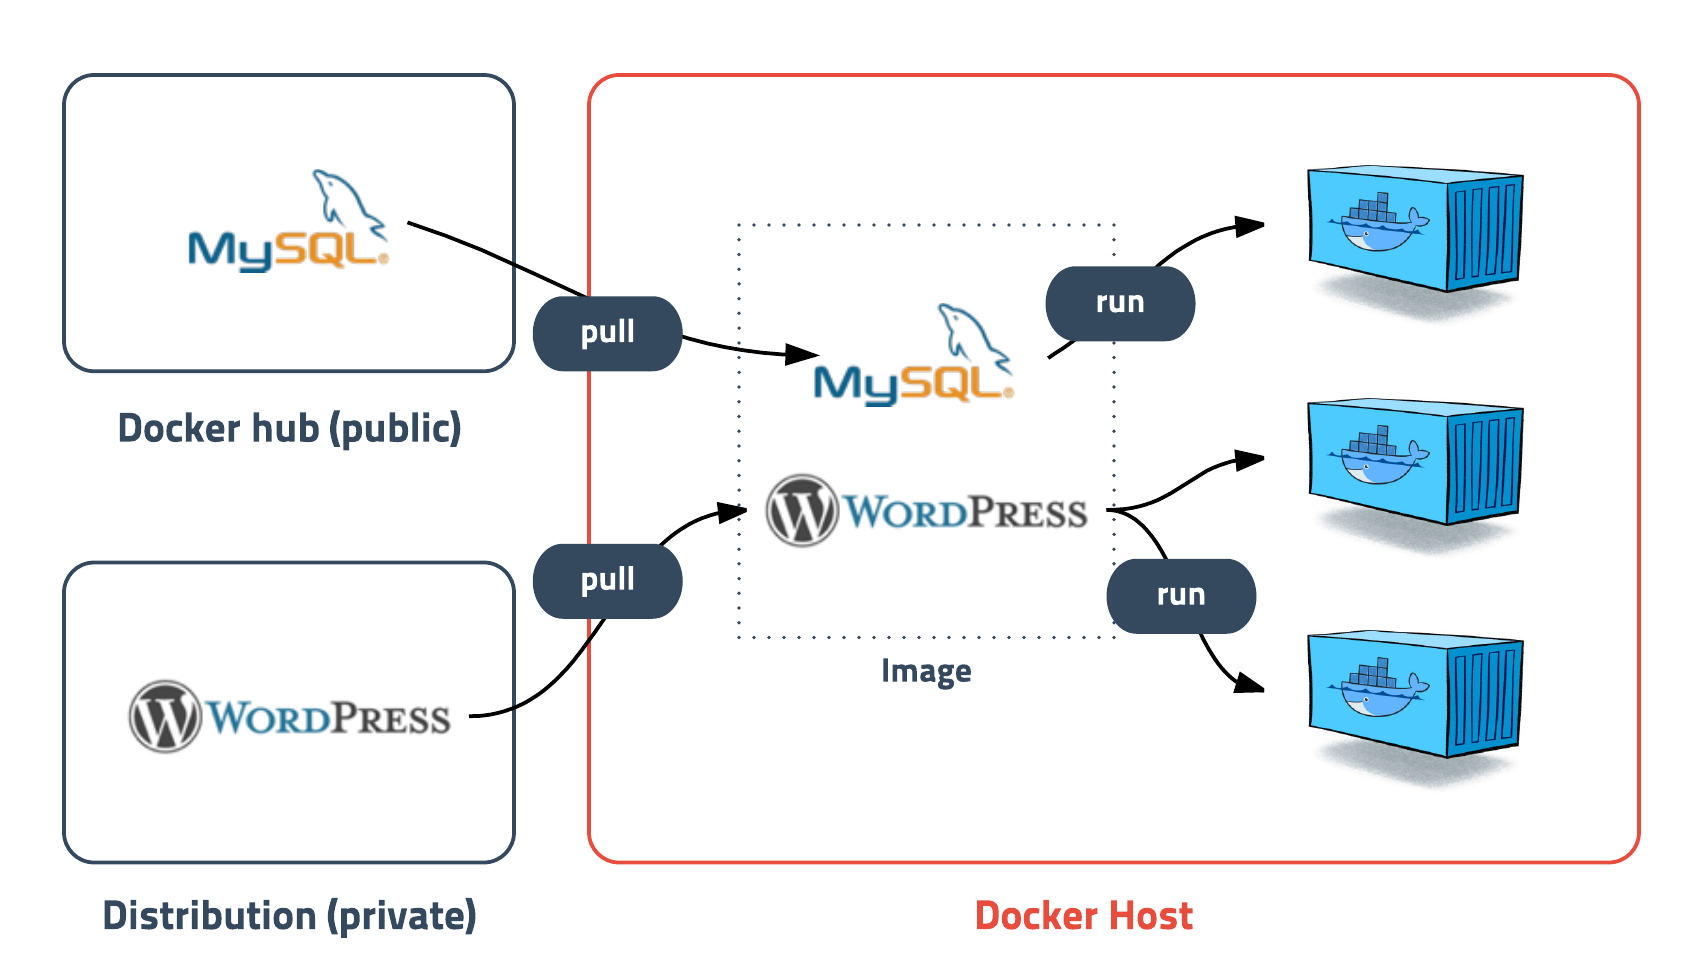
이미지는 컨테이너 실행에 필요한 파일과 설정값등을 포함하고 있는 것으로 상태값을 가지지 않고 변하지 않습니다(Immutable). 컨테이너는 이미지를 실행한 상태라고 볼 수 있고 추가되거나 변하는 값은 컨테이너에 저장됩니다. 같은 이미지에서 여러개의 컨테이너를 생성할 수 있고 컨테이너의 상태가 바뀌거나 컨테이너가 삭제되더라도 이미지는 변하지 않고 그대로 남아있습니다.

ubuntu이미지는 ubuntu를 실행하기 위한 모든 파일을 가지고 있고 MySQL이미지는 debian을 기반으로 MySQL을 실행하는데 필요한 파일과 실행 명령어, 포트 정보등을 가지고 있습니다. 좀 더 복잡한 예로 Gitlab 이미지는 centos를 기반으로 ruby, go, database, redis, gitlab source, nginx등을 가지고 있습니다.

말그대로 이미지는 컨테이너를 실행하기 위한 모-든 정보를 가지고 있기 때문에 더 이상 의존성 파일을 컴파일하고 이것저것 설치할 필요가 없습니다. 이제 새로운 서버가 추가되면 미리 만들어 놓은 이미지를 다운받고 컨테이너를 생성만 하면 됩니다. 한 서버에 여러개의 컨테이너를 실행할 수 있고, 수십, 수백, 수천대의 서버도 문제없습니다.

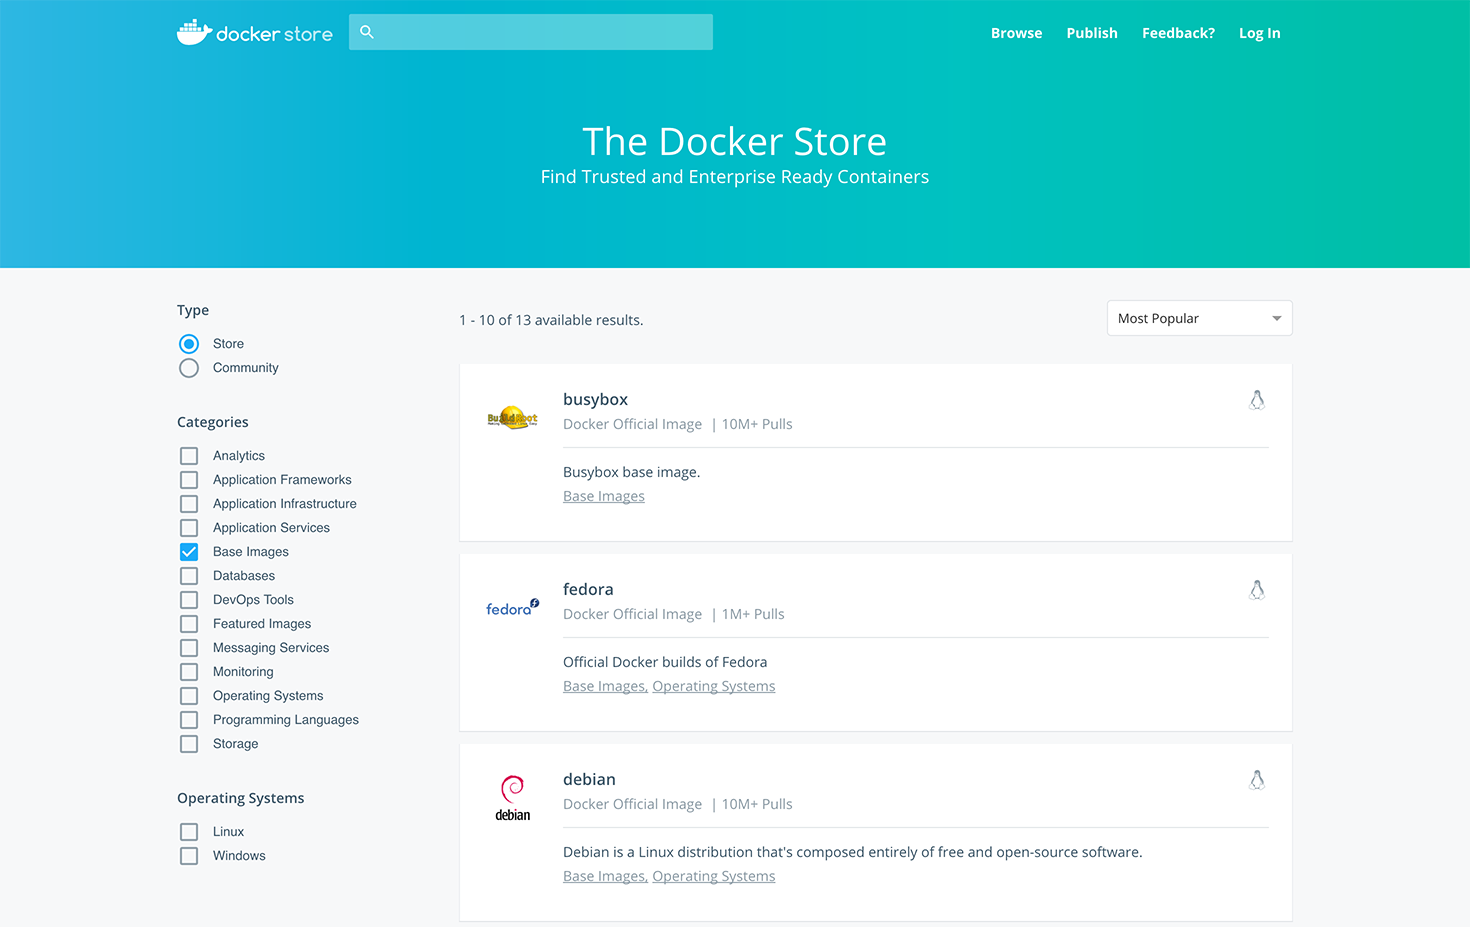
도커 이미지는 Docker hub에 등록하거나 Docker Registry 저장소를 직접 만들어 관리할 수 있습니다. 현재 공개된 도커 이미지는 50만개가 넘고 Docker hub의 이미지 다운로드 수는 80억회에 이릅니다. 누구나 쉽게 이미지를 만들고 배포할 수 있습니다.

레이어
도커는 완전히 새로운 기술이 아니며 이미 존재하는 기술을 잘 포장했다고 볼 수 있습니다.

컨테이너, 오버레이 네트워크overlay network, 유니온 파일 시스템union file systems등 이미 존재하는 기술을 도커처럼 잘 조합하고 사용하기 쉽게 만든 것은 없었고 사용자들이 원하는 기능을 간단하지만 획기적인 아이디어로 구현하였습니다.

레이어 저장방식

도커 이미지는 컨테이너를 실행하기 위한 모든 정보를 가지고 있기 때문에 보통 용량이 수백메가MB에 이릅니다. 처음 이미지를 다운받을 땐 크게 부담이 안되지만 기존 이미지에 파일 하나 추가했다고 수백메가를 다시 다운받는다면 매우 비효율적일 수 밖에 없습니다.

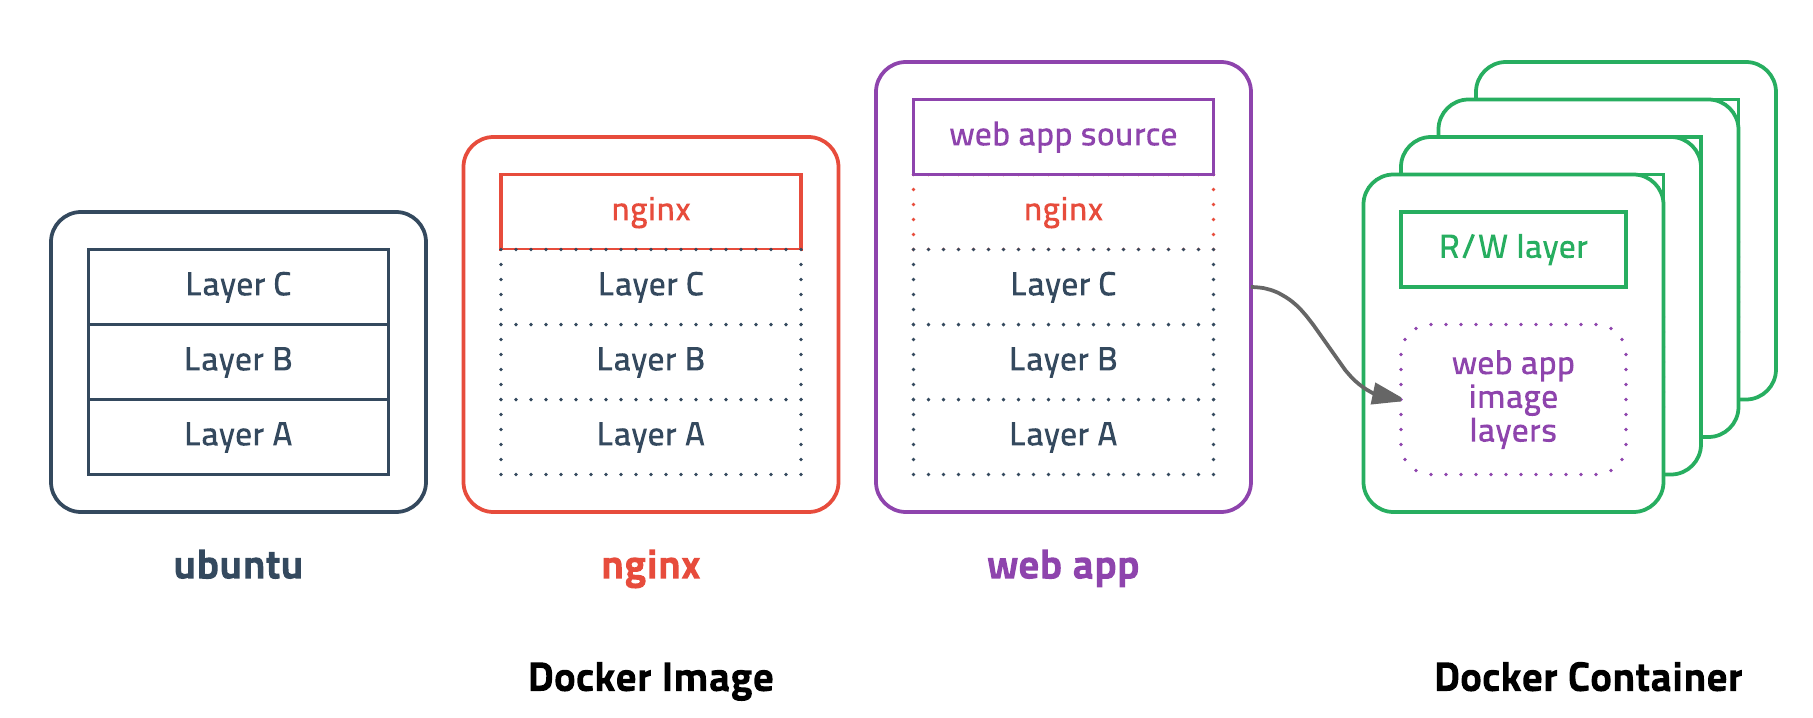
도커는 이런 문제를 해결하기 위해 레이어layer라는 개념을 사용하고 유니온 파일 시스템을 이용하여 여러개의 레이어를 하나의 파일시스템으로 사용할 수 있게 해줍니다. 이미지는 여러개의 읽기 전용read only 레이어로 구성되고 파일이 추가되거나 수정되면 새로운 레이어가 생성됩니다. ubuntu 이미지가 A + B + C의 집합이라면, ubuntu 이미지를 베이스로 만든 nginx 이미지는 A + B + C + nginx가 됩니다. webapp 이미지를 nginx 이미지 기반으로 만들었다면 예상대로 A + B + C + nginx + source 레이어로 구성됩니다. webapp 소스를 수정하면 A, B, C, nginx 레이어를 제외한 새로운 source(v2) 레이어만 다운받으면 되기 때문에 굉장히 효율적으로 이미지를 관리할 수 있습니다!!

컨테이너를 생성할 때도 레이어 방식을 사용하는데 기존의 이미지 레이어 위에 읽기/쓰기read-write 레이어를 추가합니다. 이미지 레이어를 그대로 사용하면서 컨테이너가 실행중에 생성하는 파일이나 변경된 내용은 읽기/쓰기 레이어에 저장되므로 여러개의 컨테이너를 생성해도 최소한의 용량만 사용합니다.

가상화의 특성상 이미지 용량이 크고 여러대의 서버에 배포하는걸 감안하면 단순하지만 엄청나게 영리한 설계입니다.

이미지 경로

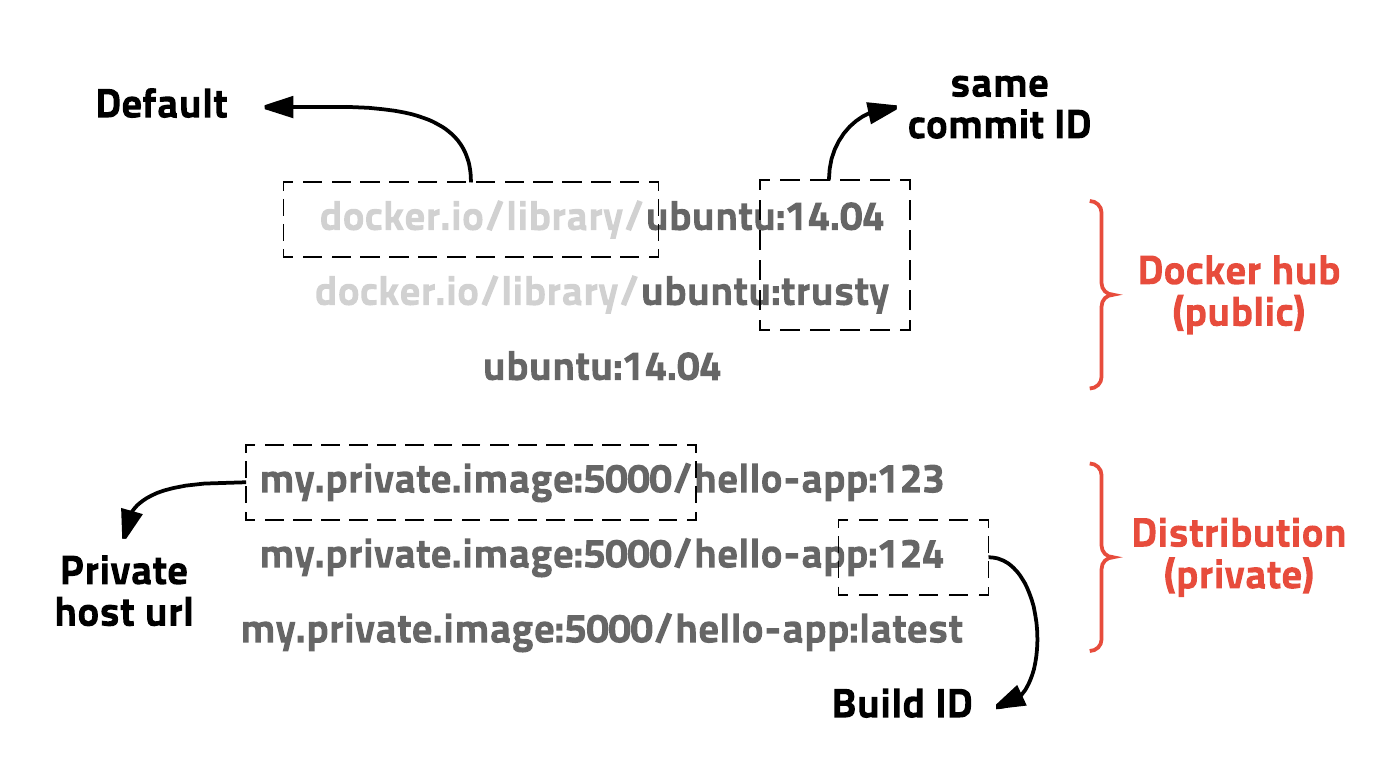
Docker image url : 이미지는 url 방식으로 관리하며 태그를 붙일 수 있음.

ubuntu 14.04 이미지는 docker.io/library/ubuntu:14.04 또는 docker.io/library/ubuntu:trusty 이고 docker.io/library는 생략가능하여 ubuntu:14.04 로 사용할 수 있습니다. 이러한 방식은 이해하기 쉽고 편리하게 사용할 수 있으며 태그 기능을 잘 이용하면 테스트나 롤백도 쉽게 할 수 있습니다.

도커로 얻을 수 있는 이점들

유연성 (Flexible) : 복잡한 어플리케이션들도 모두 컨테이너화 할 수 있다.

경량화(Lightweight) : 컨테이너는 호스트 커널을 활용하고 공유한다.

변화관리 편의성 (InterChangeable) : 업데이트 및 업그레이드를 즉시 배포할 수 있다.

포터블 (Portable) : 로컬로 구축하고, 클라우드와 가상화에 배치도 가능하며, 어디서나 실행이 가능하다.

확장성 (Scalable) : 컨테이너 복제본을 늘리고 자동으로 배포할 수 있다.

스택화(Stackable) : 서비스들에 대한 수직적 또는 수평적 디자인이 매우 용이하다.

로고 (Good) : 넘나 귀여운 고래를 로고로 하고 있음.