Cloud/Docker
원본 글 보기

[Docker] 도커 컨테이너 네트워크

[Docker] 도커 컨테이너 네트워크

[Docker]

Container Network

도커 컨테이너 네트워크

[0] 네트워크 관련 명령어


	docker network ls		: 네트워크 리스트 출력
	docker network inspect	: 네트워크 명을 지정, 자세한 내용 표시
	docker network create	: 네트워크 생성
	docker network rm		: 네트워크 삭제
	docker network connect	: 컨테이너를 네트워크에 연결
	docker network disconnect	: 컨테이너를 네트워크에서 연결 해제

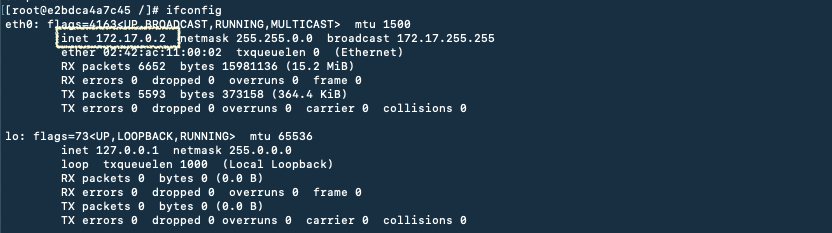
우선 컨테이너 아이피를 확인해 보자.

ifconfig 가 설치되어 있지 않아 net-tools 를 먼저 설치한다.


yum -y install net-tools

ifconfig

네트워크 리스트 출력


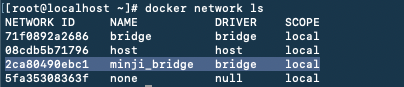
docker network ls

[1] 네트워크 종류

도커 네트워크 종류는 이렇게 있다.


NETWORK ID NAME DRIVER SCOPE
==================================================================
03210053f006        bridge              bridge              local
36725cf303e6        host                host                local
ecaa3570d18c        none                null                local

bridge 타입

외부 네트워크와 연결되어 있는 독립적인 네트워크.

컨테이너를 생성하면 기본적으로 설정되는 네트워크.

컨테이너는 외부의 리포지터리에 접근할 수 있으며 -p 옵션으로 외부에 포트도 공개 가능.

docker network inspect bridge.

host 타입

컨터이너를 호스트 컴퓨터와 동일한 네트워크에서 컨테이너를 돌리기 위해서 사용.

docker network inspect host

none 타입

컨테이너가 어떤 네트워크와도 연결(attached)되지 않는다.

그래서 외부 네트워크나 다른 컨테이너에서 접근할 수 없다.

bridge, host 이 두 가지 타입으로 컨테이너를 생성해 보자.

[bridge]


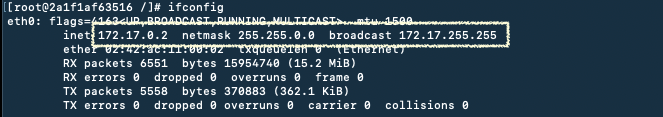
docker run -it --network bridge --name centos_bridge centos:7 bash
[host]


docker network create minji_bridge


docker run -it --network minji_bridge --name centos_minji centos:7 bash
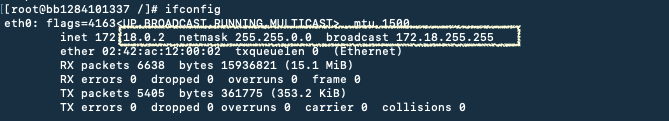
두 아이피의 대역이 다른 것을 확인할 수 있다.

[2] 컨테이너의 bridge 네트워크 구조


 [ 컨테이너 ] [ 컨테이너 ]
[ lo ][eth0] [ lo ][eth0]
[veth] [veth]
[docker0]
[실제 네트워크 장치]

컨테이너는 Linux Namespace 기술을 이용해 각자 격리된 네트워크 공간을 할당받게 된다.

기본적으로 172.17.0.0/16 대역의 IP를 순차적으로 할당 받는다. 이 IP는 컨테이너가 재시작할 때마다 변경될 수 있다.

컨테이너는 외부와 통신하기 위해 2개의 네트워크 인터페이스를 함께 생성한다.

하나는 컨테이너 내부 Namespace에 할당되는eth0 이름의 인터페이스,

하나는 호스트 네트워크 브리지 docker0에 바인딩 되는 vethXXXXXXX이름 형식의 veth 인터페이스

(“veth”는 “virtual eth”라는 의미).

컨테이너의 eth0인터페이스와 호스트의 veth 인터페이스는 서로 연결되어 있다.

컨테이너 Apache 설치

만들어 둔 컨테이너 하나에 접속해서 httpd를 설치한다.

설치는 되지만 실행을 하려고하면 아래와 같이 권한 문제로 실행되지 않는다.

여기서 두 가지 방법이 있다.

1. 권한을 부여해 준다. (—privileged 옵션 추가)


docker run -it --network —privileged minji_bridge --name centos_minji centos:7 bash

2. 아파치가 설치되어 있는 컨테이너를 만든다.


docker run -it --name apache httpd bash

설치도 되고 실행도 되지만, 연결이 되지 않는다.

포트맵핑까지 되어있는 컨테이너를 생성한다.

포트 맵핑


docker run -it -p 8080:80 --name apache2 httpd bash

-p 옵션으로 외부 포트:내부포트 를 연결

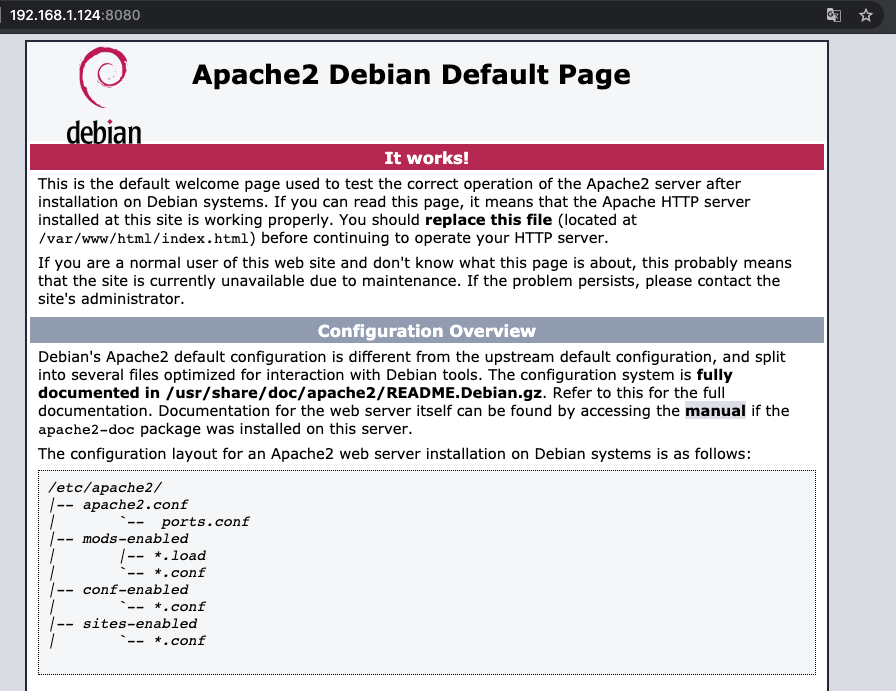
그리고 본체(도커가 설치되어 있는)IP:8080 으로 접속해보면 이렇게

아파치가 잘 실행된 것을 볼 수 있다.

* 컨테이너 생성 시 bash 쉘을 실행시켜주지 않으면?


 docker run -d -p 8084:80 --name apache2_foregroud httpd

3) 컨테이너 자원 관리

컨테이너를 생성하는 run, create 명령어에서 컨테이너를 생성할 때 자원 할당량을 입력하지 않으면 호스트의 자원을 제한 없이 사용가능하다. 하지만 모든 자원을 사용하게 된다면 호스트에 영향을 끼칠 뿐 아니라 다른 컨테이너에도 영향을 끼치게 된다.

(0) 컨테이너를 생성


docker run -it --name apache -p 8080:80 httpd bash


apt-get update
apt-get install net-tools
httpd-foreground  &


apt-get install stress


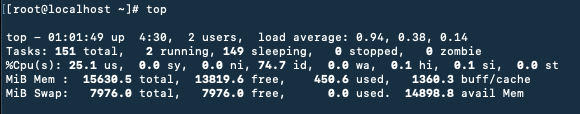
stress -c 1 &
결과:

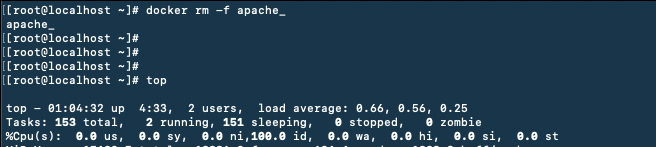
컨테이너 하나가 cpu 코어 한 개를 100% 쓰고 있어서 25%.

해당 컨테이너를 지운 후의 cpu 사용량은 거의 0이다.

자원에 제한을 걸어둔 컨테이너를 생성해 보자.


docker run -it --cpus 1 --memory 1024MB --name apache -p 8080:80 httpd bash


grep -c processor /proc/cpuinfo 

.....

하나로 제한해서 1이 나올 것이라 생각했지만

컨테이너는 하나만 받은게 아니라 4개를 원래 다 쓸 수 있는데 1개만 쓰도록 제한이 걸린거니까 저렇게 뜨는 것이었다.😧