방화벽
(CentOS - firewalld)
1) 리눅스의 방화벽이란?
커널의 Netfilter 모듈에 기초를 두고 있는 하나의 프로그램.
방화벽은 일반적으로 내부와 외부 네트워크의 경계 지점에 위치해 있다.
기본적으로 들어오고 나가는 패킷에 대해 지정된 정책과 규칙을 사용하며,
허용(Accept)과 거절(Reject)이라는 행동을 통해 모든 패킷을 통제한다.
2) 방화벽의 종류
1.패킷 필터링 방화벽
- 제 1세대 방화벽
- 레이어 1~4에서 사용
- 단순하기 때문에 빠르고 효과적
- 5~7계층 대응 불가
2. Stateful 방화벽
- 제 2세대 방화벽
- 패킷의 연결 상태를 관찰
- 메모리에서 상태 테이블 사용
- DoS 공격과 같은 메모리 잠식 공격에 취약
3. 애플리케이션 레이어 방화벽
- 제 3세대 방화벽
- 레이어7까지 패킷 검사와 필터링
- 고사양의 장비가 필요
3) 방화벽의 구성요소
1. 규칙(Rule) : Netfilter에서 가장 핵심적인 구성 요소로서 하나 또는 그 이상 일치돼야 할
항목들로 구성되며, 패킷이 이러한 규칙이 일치(match)할 경우 타겟을 이용해
구체적인 행동 사항을 지정 들어오는 패킷이 설정된 여러 규칙 중 한가지와
일치할 경우 더 이상의 규칙 검사는 진행되지 않으며 이 규칙에 정의된
target이 적용되면서 이 패킷에 대한 동작을 종료한다.
2. 타겟(Target) : 정해진 규칙에 일치된 패킷은 해당 규칙에 지정된 타켓으로 보내진다.
이 타겟은 이렇게 일치된 패킷에 대해 구체적인 행동을 정의한 것인데,
각각 내장 타겟과 확장 타겟을 통해 다양한 종류의 타겟을 사용할 수 있다.
대표적으로 사용되는 내장 타겟으로 패킷을 받아들이는 Accept,
패킷을 거부하는 Drop과 Reject, 패킷에 대한 자세한 정보를 기록하는 Log,
마지막으로 주소 변환에 사용되는 SNAT와 DNAT 등이 있다.
3. 체인 (Chain) : Netfilter 구조에서 체인은 정책이 결합된 하나의 그룹이다.
일반적으로 한 개의 체인은 여러 개의 규칙과 한 개의 정책으로 구성된다.
체인으로 들어온 패킷은 각각의 규칙을 순서대로 거치게 되며,
이 중 한 규칙과 일치되면 이 패킷은 그 규칙에 정의된 타겟으로 보내진다.
이로써 그패킷에 대한 체인에서의 모든 과정은 종료된다.
최종적으로 일치되는 규칙이 없는 경우 이 체인에 설정된 정책이 적용된다.
체인과 체인 간에 복잡한 설정이 필요한 경우 Netfilter가 지원하는 매우 뛰어난 기능이며,
가장 대표적인 체인으로 PREROUTING, INPUT, OUTPUT, FORWARD, POSTROUTING이 사용된다.
4. 정책(Policy) : Netfilter가 제공하는 모든 체인을 갖고 있는데, 이 정책은 체인에서 각 규칙을
모두 통과한 패킷에 적용된다. 이 정책은 수행하는 마지막 행위로서 최종 타겟이라고도
하는데, 정책의 종류로 DROP, ACCEPT 등이 사용된다.
5. 테이블(Table) : 체인은 여러 개의 규칙과 한 개의 정책이 결합된 그룹이라고 설명했는데,
테이블은 여러 체인이 결합된 그룹이다.
4) Firewalld Zone
(1) 존의 종류
* 존(Zone) 이란?
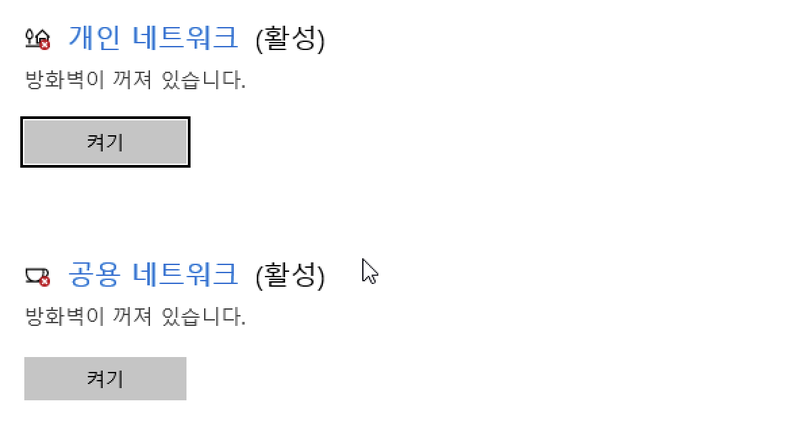
이런 것.
- Drop 존
들어오는 모든 패킷은 버려지고 이에 대한 응답 메시지도 보내지 않으며 단지 외부로로 나가는 연결만 허용
- Block 존
Drop 존처럼 들어오는 모든 네트워크 연결은 거부되는데, 이에 대해 icmp-host-prohibited와
icmp6-prohibited라는 응답 메시지를 보낸다.
- Public 존 (기본)
서비스를 제공하는 특별한 포트로의 연결만을 허용하고, 그 외 포트로의 연결은 모두 거부되며
기본 Zone으로 사용
- External 존
특별히 매스커레이딩 규칙이 적용되는 외부의 라우터를 위해 사용되며, 단지 내부로의 연결 요청
중에서 선택된 연결만을 허용
- DMZ 존
내부 네트워크로의 접근은 제한적으로 허용되지만, 공개된 네트워크에 대한 접근을 허용하는 경우에
사용되며 이 경우도 선택된 연결만이 허용
- Work 존
같은 회사에 위치한 네트워크를 위해 사용되며, 대부분 같은 네트워크에 위치한 다른 시스템을
신뢰하고 오직 선택된 연결만을 접속 허용
- Home 존
홈 영역을 위해 사용되며, 네트워크에 존재하는 다른 시스템을 신뢰하고 오직 선택된 연결만을 접속 허용
- Internal 존
내부 네트워크를 위해 사용되고, 선택된 연결만을 접속 허용
- Trusted 존
모든 네트워크 접속 연결을 허용하는 경우 사용
(2) 존 관련 명령어
1.1 사전에 정의된 존 목록 출력
firewall-cmd --get-zones

1.2 전체 존 목록을 출력
firewall-cmd --list-all-zones
1.3 default 존 출력
firewall-cmd --get-default-zone

1.4 활성화된 존 출력
firewall-cmd --get-active-zone
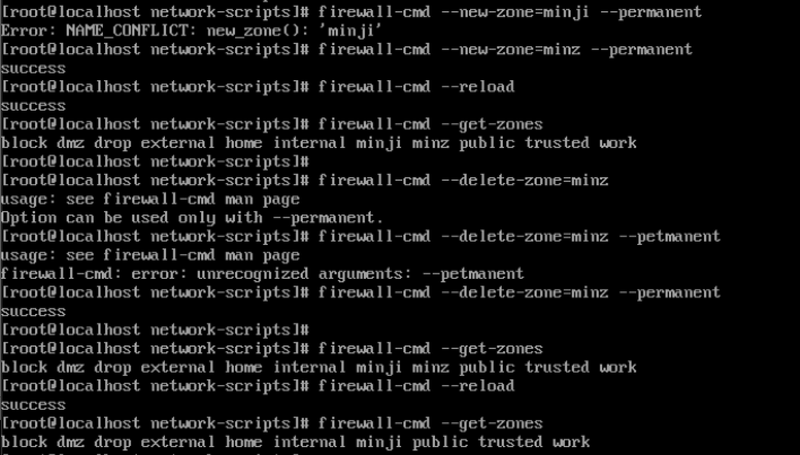
1.5 존 추가
firewall-cmd --new-zone=[ZONENAME ]
1.6 존 삭제
firewall-cmd --delete-zone=[ZONENAME ]
(3) 존에 룰 설정
firewall-cmd --permanent --zone=public
firewall-cmd --reload
firewall-cmd --permanent --zone=public --add-port=포트/tcp
firewall-cmd --permanent --zone=public --remove-port=포트/tcp
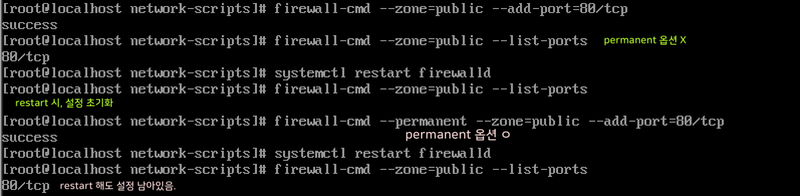
(--permanent 옵션의 유무)
// /usr/lib/firewalld/services 에서 관리
firewall-cmd --permanent --zone=public --add-service=서비스
firewall-cmd --permanent --zone=public --remove-service=서비스
firewall-cmd --permanent --zone=public --add-rich-rule="rule family=ipv4 source address=192.168.0.4/24 service name=http accept"
firewall-cmd --permanent --zone=public --remove-rich-rule="rule family=ipv4 source address=192.168.0.4/24 service name=http accept"
firewall-cmd --permanent --zone=public --add-rich-rule="rule family=ipv4 source address=차단ip service name=http reject"
firewall-cmd --permanent --zone=public --remove-rich-rule="rule family=ipv4 source address=차단ip service name=http reject"
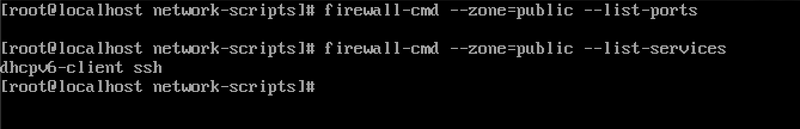
* 허용한 포트 목록
firewall-cmd --list-ports
* public zone에 있는 서비스 목록
firewall-cmd --zone=public --list-services
* 방화벽 상태 확인
firewall-cmd --state
* 활성화된 zone 목록
firewall-cmd --get-active-zones
* 현재 존재하는 서비스 목록
firewall-cmd --get-service
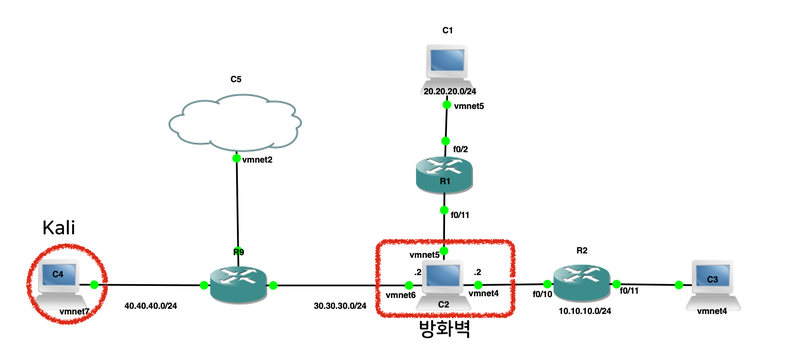
위와 같은 상황에서, 방화벽 서버에서 80번 포트를 열어주어야
아래처럼