JWT 토큰 기반 인증 시스템으로 로그인 기능을 구현해서 bearer라는 키워드를 수없이 보고 있는데..
이 Bearer가 무엇인지 파악하고자 작성한 글
토큰 기반 인증
토큰 기반 인증은 쿠키나 세션을 이용한 인증보다 더 보안성이 강하고 효율적인 인증 방법이다.
(쿠키, 세션, 토큰 인증방식 비교 링크)
쿠키 인증은 쿠키에 아이디나 암호와 같은 사용자 정보를 담아 서버로 보내게 되는데, HTTP 방식의 통신을 사용할 경우 제 3자가 해당 정보를 염탐할 수 있다. (해킹기법 세션 하이재킹 예제)
세션의 경우 세션ID를 보내므로 쿠키에 비해 보안성이 높다고 볼 수 있지만, 서버에 추가적인 데이터베이스 공간이 필요하다는 단점이 있다.
서버 기반 인증의 문제점
서버 기반 인증 / Stateful
대부분의 경우엔 메모리에 이를 저장하는데, 로그인 중인 유저의 수가 늘어나면 서버의 램에 무리가 간다.
이를 피하기 위해 세션을 데이터베이스에 시스템에 저장하는 방식도 있지만, 이 또한 유저의 수가 많으면 데이터베이스의 성능에 무리를 줄 수 있다.
또 확장성의 문제도 있다. 세션을 사용하면 서버를 확장하는것이 어려워진다. 여기서 서버의 확장이란, 단순히 서버의 사양을 업그레이드 하는것이 아니라 더 많은 트래픽을 감당하기 위하여 여러개의 프로세스를 돌리거나, 여러대의 서버 컴퓨터를 추가 하는것을 의미한다. 세션을 사용하면서 분산된 시스템을 설계하는건 불가능한것은 아니지만 과정이 매우 복잡하다. 이 단점들을 해결할 수 있는 방법이 바로 토큰 기반 인증이다.
토큰 기반 인증 방식
토큰 기반 시스템은 stateless, 상태유지를 하지 않는다. 더 이상 유저의 인증 정보를 서버나 세션에 담아두지 않기 때문에 이 개념 하나만으로도 위에서 서술한 서버에서 유저의 인증 정보를 서버측에 담아둠으로서 발생하는 많은 문제점들이 해소된다. 그럼 어떻게 사용자 인증을 할 수 있을까? 구현 방식은 시스템마다 크고작은 차이가 있겠지만, 토큰 기반 시스템 구현 과정은 대략적으로 다음과 같다.
Stateless
1) 유저가 아이디와 비밀번호로 로그인.
2) 서버측에서 해당 계정정보를 검증.
3) 계정정보가 정확하다면, 서버측에서 유저에게 signed 토큰을 발급.
* signed 의 의미: 해당 토큰이 서버에서 정상적으로 발급된 토큰임을 증명하는 signature 를 지니고 있다는 것.
* 웹서버에서 토큰을 서버에 전달 할 때, HTTP 요청의 헤더에 토큰값을 포함시켜서 전달!
4) 클라이언트 측에서 전달받은 토큰을 저장해두고, 서버에 요청을 할 때 마다 해당 토큰을 함께 서버에 전달.
5) 서버는 토큰을 검증하고, 요청에 응답.
토큰에는 암호화 방식과 타입 등을 나타내는 헤더, 전송할 데이터가 담긴 페이로드, 토큰 검증을 위한 서명을 각각 인코딩(해싱)한 값이 포함되어 있다. 데이터가 인코딩이 되어있긴 하지만 누구나 디코딩을 할 수 있어서 데이터 유출에 대한 피해 가능성이 전혀 없는 것은 아니지만, 서명 필드는 헤더와 페이로드를 통해 만들어지기 때문에 데이터 변조 후 재전송하는 것을 막을 수 있다.
🤔 그래서 Bearer 란?
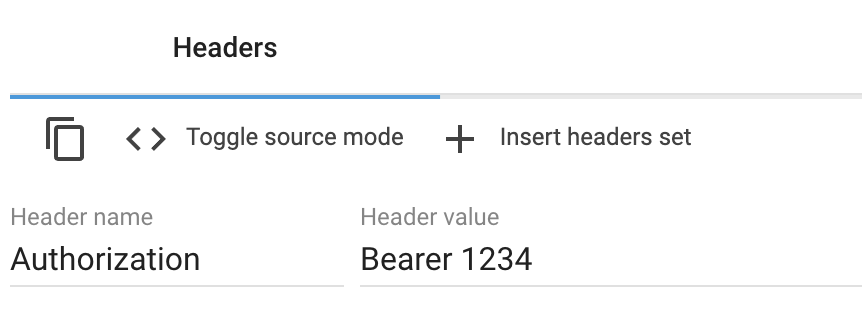
일반적으로 토큰은 요청 헤더의 Authorization 필드에 담아져 보내진다.
Authorization: <type> <credentials>
Bearer는 위 형식에서 type에 해당한다.
토큰에는 많은 종류가 있고 서버는 다양한 종류의 토큰을 처리하기 위해 전송받은 type에 따라 토큰을 다르게 처리한다.
|
인증 타입 | |
|
Basic |
사용자 아이디와 암호를 Base64로 인코딩한 값을 토큰으로 사용한다. (RFC 7617) |
|
Bearer |
JWT 혹은 OAuth에 대한 토큰을 사용한다. (RFC 6750) |
|
Digest |
서버에서 난수 데이터 문자열을 클라이언트에 보낸다. 클라이언트는 사용자 정보와 nonce를 포함하는 해시값을 사용하여 응답한다 (RFC 7616) |
|
HOBA |
전자 서명 기반 인증 (RFC 7486) |
|
Mutual |
암호를 이용한 클라이언트-서버 상호 인증 (draft-ietf-httpauth-mutual) |
|
AWS4-HMAC-SHA256 |
AWS 전자 서명 기반 인증 (링크) |
📣 네트워크는 아래 책 추천드립니다.
비전공자였지만 ‘doit 네트워크’ 책을 쓰신 저자분의 강의를 듣고
현재 규모있는 기업의 백엔드 개발자가 되었습니다.
공부를 시작하시는 모든 분들 화이팅 입니다 !